



Теперь искать баги и тестировать софт можно на виртуальных копиях iPhone

Теперь искать баги и тестировать софт можно на виртуальных копиях iPhone

Теперь искать баги и тестировать софт можно на виртуальных копиях iPhone

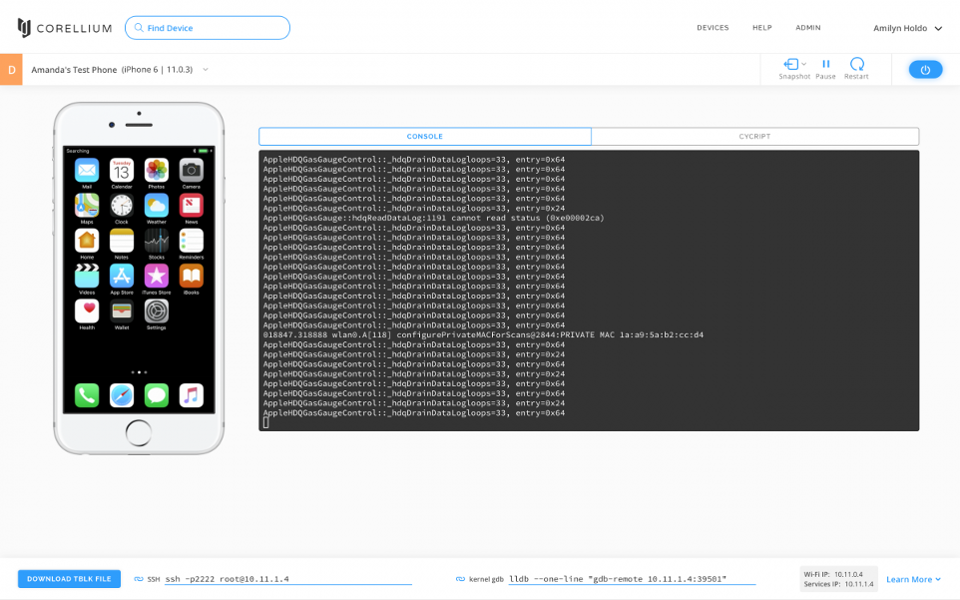
Новый инструмент Corellium поможет создать виртуальные копии iPhone и iPad, работающие с последней версией iOS. С помощью такой программы разработчики и специалисты смогут опробовать весь спектр — от поиска уязвимостей, до тестирования своих приложений в системах Apple.

Помимо этого, Corellium позволяет приостановить и вернуть любые изменения, произведенные в оболочке, а также просмотреть внутренний код для понимания того, что происходит в системе. Новое виртуальное устройство Apple можно создать за 10 минут, так что любые критические сбои не страшны.

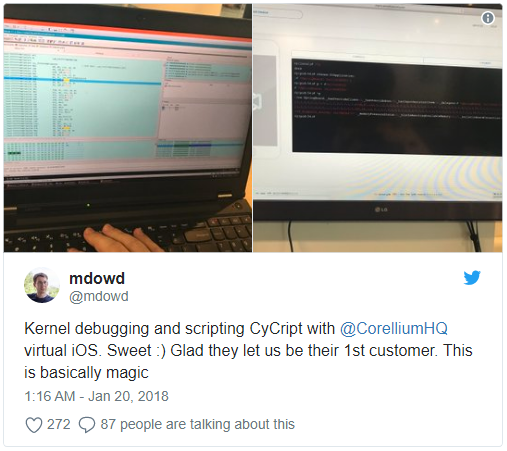
Различные специалисты, занимающиеся созданием джейлбрейков, уже заинтересовались инструментов. Например, глава Azimuth Марк Дауд опубликовал в Twitter запись, в которой назвал новую разработку «чистой магией».

Другого известного джейлбрейкера Никиса Бассена заинтересовала возможность поиска ошибок в ядре, самом глубоком уровне операционной системы, без необходимости работы с реальным устройством.

Corellium также отличает возможность работы с новейшими 64-битными системами, однако не обошлось и без минусов — несмотря на то, что Corellium имитирует камеру, USB и Wi-Fi, подключиться к сотовой сети он не сможет.

В начале февраля была опубликована демо-версия, в которой удалось создать виртуальную копию iPhone 6 за считанные минуты. Тогда было отмечено, что реальным преимуществом программного обеспечения является его способность приостанавливать работу устройства и проверять его на ошибки или другие проблемы с кодом.

Подпишитесь на новости

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru