



Хакер завладел доменами Newtek, 100 000 бизнес-сайтов в опасности

Хакер завладел доменами Newtek, 100 000 бизнес-сайтов в опасности

Хакер завладел доменами Newtek, 100 000 бизнес-сайтов в опасности

Newtek Business Services Corp., конгломерат веб-сервисов, под контролем которого находятся более 100 000 бизнес-сайтов и 40 000 технологических учетных записей, стал жертвой киберинцидента — за выходные были украдены несколько ключевых доменных имен. Это стало причиной сбоя в работе электронной почты и сайтов для многих клиентов Newtek.

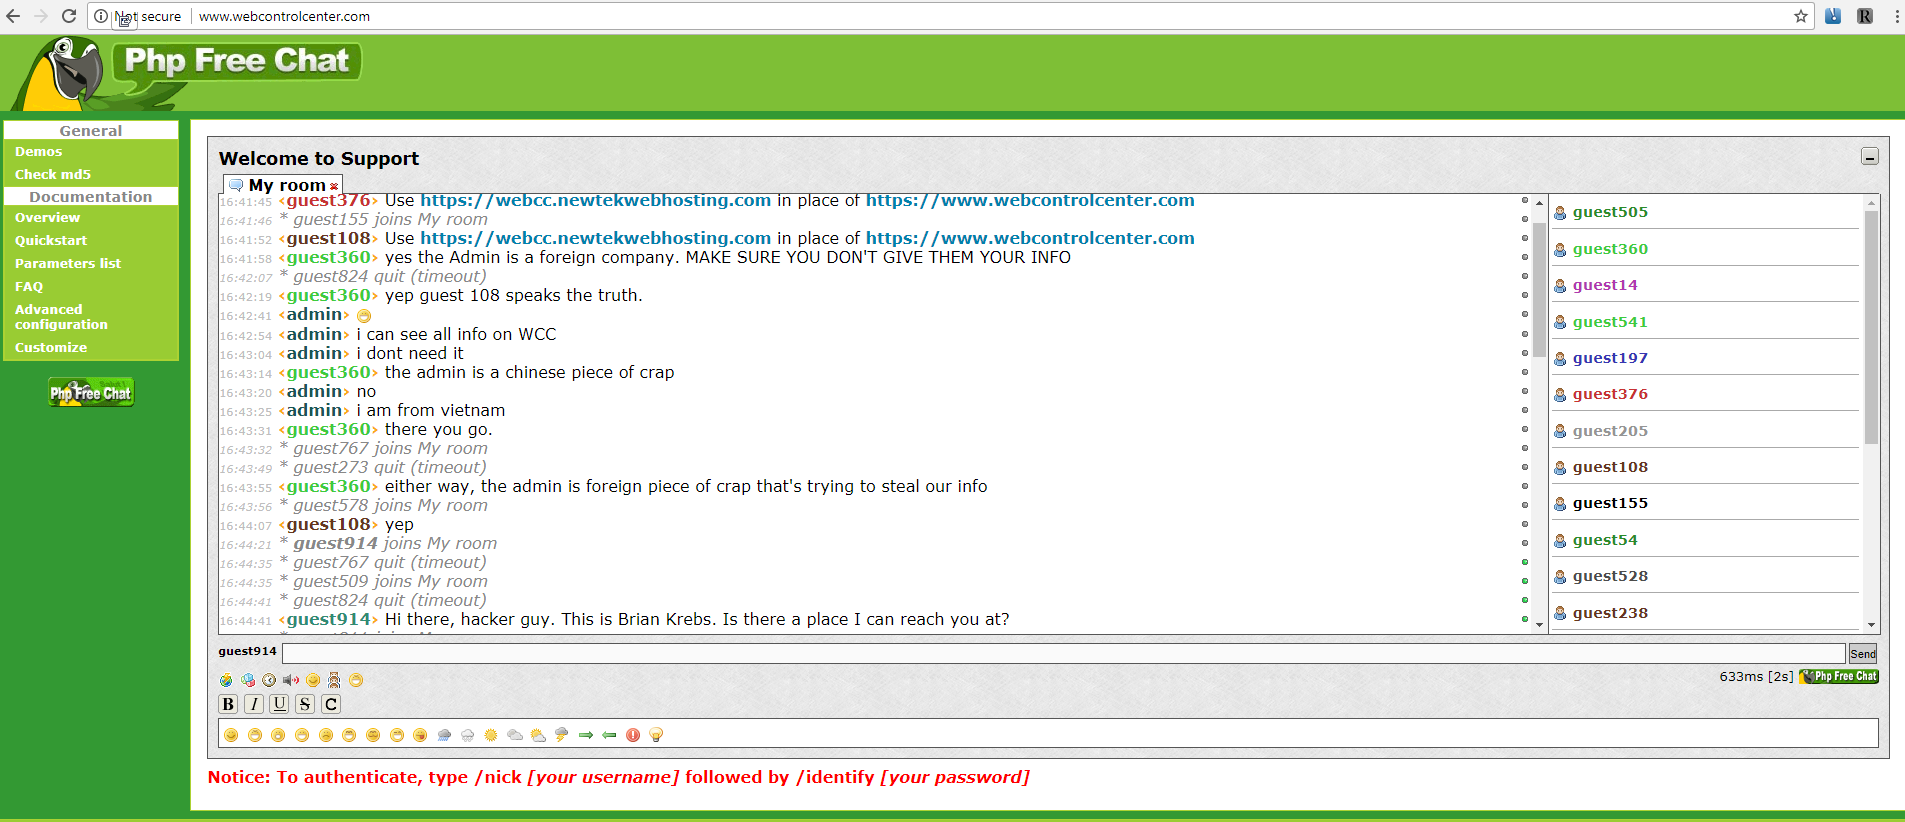
В субботу Newtek разослал клиентам уведомление о том, что проводятся работы с доменами, с копией этого уведомления можно ознакомиться здесь. Однако Newtek умолчал о том, что вьетнамский киберпреступник захватил три основных домена.

Злоумышленник также заменил страницу входа в систему, которую клиенты Newtek использовали для удаленного управления своими веб-сайтами (webcontrolcenter[.]com), сервисом веб-чата в режиме  реального времени. Как следствие, клиенты, которые хотели узнать, что случилось с их сайтами, попадали на злоумышленника.

Спустя 10 часов Newtek разослал клиентам новое уведомление, в котором признал наличие проблемы с тремя доменами: webcontrolcenter[.]com, thesba[.]com, and crystaltech[.]com.

«Мы настоятельно рекомендуем не переходить на страницы этих доменов, в настоящее время мы не контролируем эти три домена, а также электронные письма, исходящие от них», — предупредила компания своих клиентов.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru