



Хакер завладел доменами Newtek, 100 000 бизнес-сайтов в опасности

Хакер завладел доменами Newtek, 100 000 бизнес-сайтов в опасности

Хакер завладел доменами Newtek, 100 000 бизнес-сайтов в опасности

Newtek Business Services Corp., конгломерат веб-сервисов, под контролем которого находятся более 100 000 бизнес-сайтов и 40 000 технологических учетных записей, стал жертвой киберинцидента — за выходные были украдены несколько ключевых доменных имен. Это стало причиной сбоя в работе электронной почты и сайтов для многих клиентов Newtek.

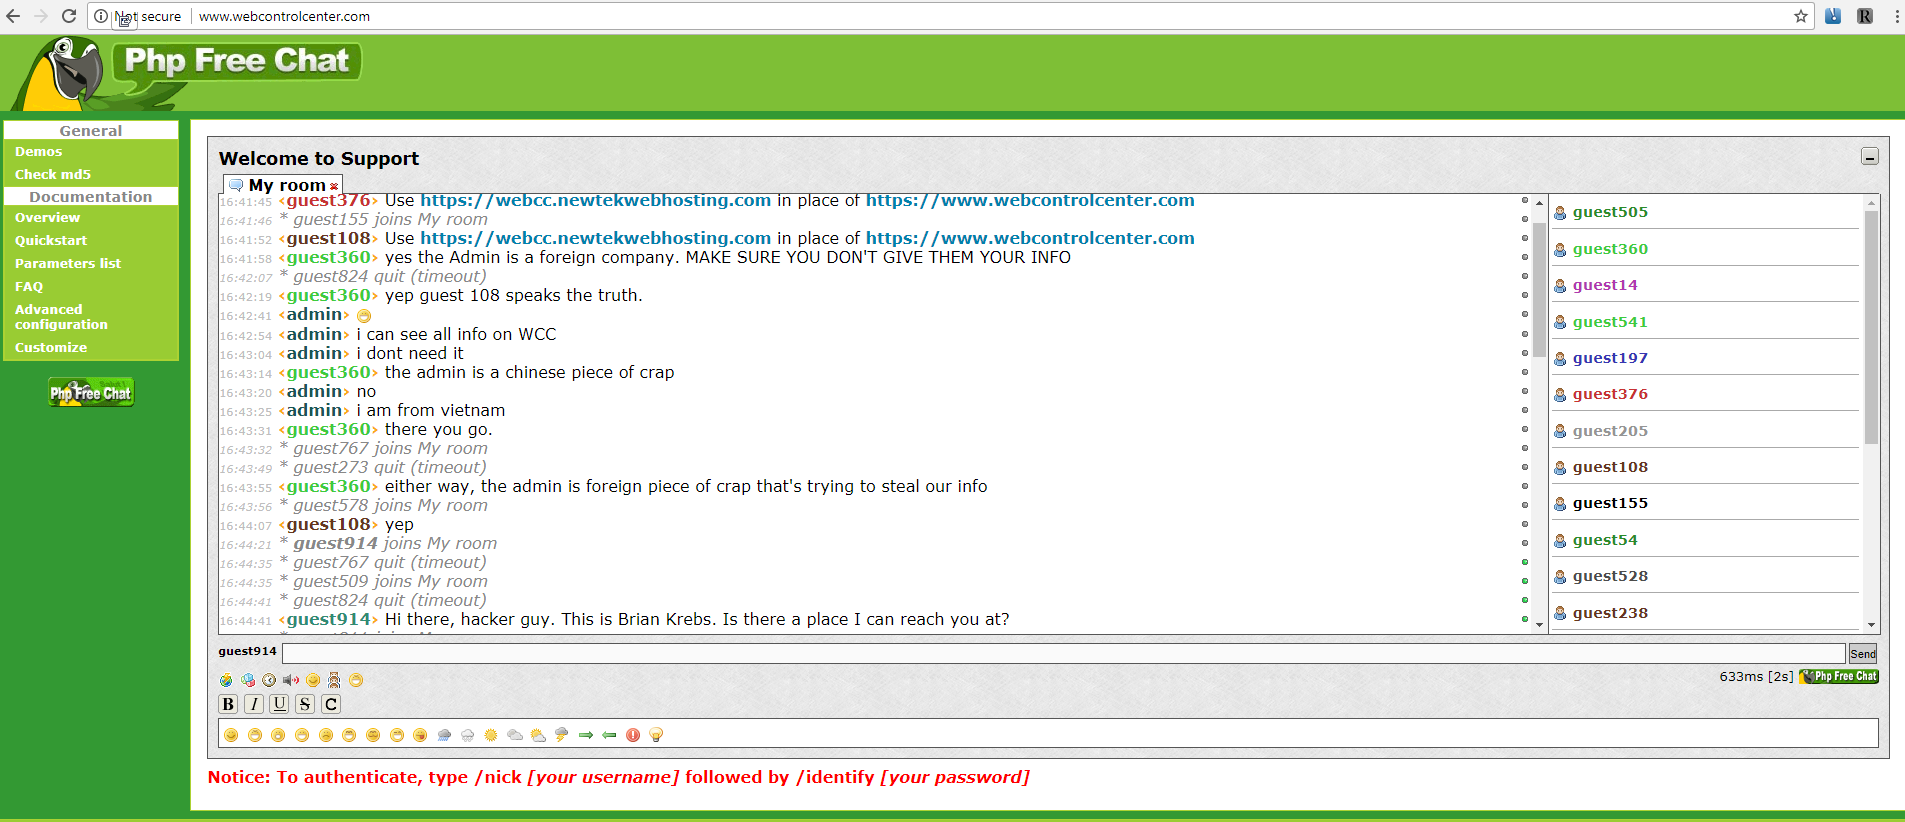
В субботу Newtek разослал клиентам уведомление о том, что проводятся работы с доменами, с копией этого уведомления можно ознакомиться здесь. Однако Newtek умолчал о том, что вьетнамский киберпреступник захватил три основных домена.

Злоумышленник также заменил страницу входа в систему, которую клиенты Newtek использовали для удаленного управления своими веб-сайтами (webcontrolcenter[.]com), сервисом веб-чата в режиме  реального времени. Как следствие, клиенты, которые хотели узнать, что случилось с их сайтами, попадали на злоумышленника.

Спустя 10 часов Newtek разослал клиентам новое уведомление, в котором признал наличие проблемы с тремя доменами: webcontrolcenter[.]com, thesba[.]com, and crystaltech[.]com.

«Мы настоятельно рекомендуем не переходить на страницы этих доменов, в настоящее время мы не контролируем эти три домена, а также электронные письма, исходящие от них», — предупредила компания своих клиентов.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru