



Продемонстрирован новый тип атаки на Active Directory

Продемонстрирован новый тип атаки на Active Directory

Продемонстрирован новый тип атаки на Active Directory

Исследователи в области безопасности продемонстрировали атаку на Active Directory, позволяющую вставить собственный контроллер домена в существующую корпоративную настройку. Об этом эксперты сообщили на конференции Microsoft Blue Hat.

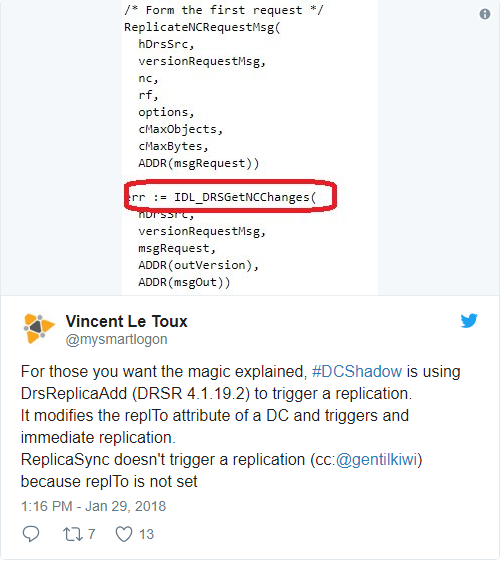
Получивший название DCShadow, этот способ атаки позволяет злоумышленнику создать контроллер домена в среде Active Directory и использовать его для доставки вредоносных объектов. Один из исследователей описал метод в Twitter:

Также более подробно метод описал другой эксперт по вопросам безопасности, специализирующийся на Active Directory, Лу Дилселль:

«Идея использования контроллера домена далеко не нова и уже несколько раз упоминалась в более ранних исследованиях. Однако предыдущая эксплуатация этого метода требовала использования агрессивных техник — например, установки виртуальной машины с Windows Server. Основная фишка атаки DCShadow заключается в создании нового сервера и объектов nTDSDSA в разделе Configuration. Объекты nTDSDSA описываются Microsoft как агент репликации, ответственный за обработку протокола Directory Replication Service».

Однако это изменение происходит в привилегированной среде, поэтому атака требует использования элементов управления при создании серверов и запуска репликации. Конечным шагом в схеме новой атаки будет инициация процесса репликации с IDL_DRSReplicaAdd RPC, что позволит атакующему установить бэкдор, добавив нового члена в административную группу.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru