



На WordPress-сайты устанавливают майнер с помощью массовых брутфорс-атак

На WordPress-сайты устанавливают майнер с помощью массовых брутфорс-атак

На WordPress-сайты устанавливают майнер с помощью массовых брутфорс-атак

Сайты по всему миру, работающие на движке WordPress, стали мишенью массовой брутфорс-кампании, в ходе которой хакеры пытались угадать логины учетной записи администратора, чтобы установить майнер Monero на уязвимые сайты.

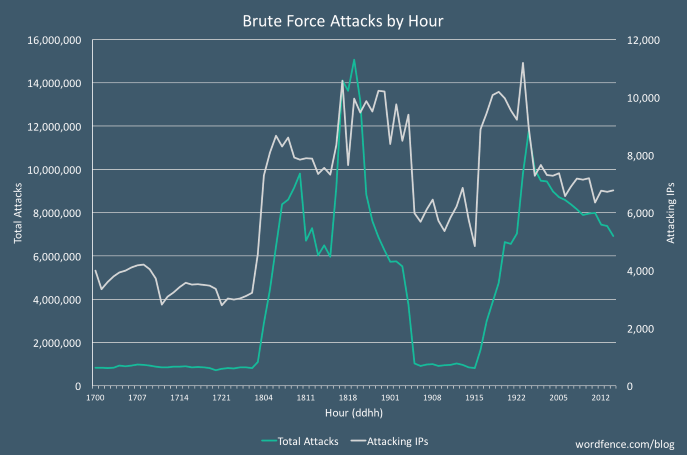
Атаки начались в понедельник утром и до сих пор не снизили своей активности. По данным экспертов, 190 000 сайтов WordPress атакуются в час.

Wordfence утверждает, что это самая крупная по масштабам брутфорс-атака, с которой сталкивалась компания.

«Это самая агрессивная кампания, которую мы видели на сегодняшний день. В какой-то момент она достигла отметки в 14 миллионов атак в час. Она была настолько серьезной, что нам пришлось расширить нашу инфраструктуру, чтобы справиться с этим объемом», — говорит генеральный директор и основатель Wordfence Марк Маундер.

Wordfence также отмечают, что запросы идут с более чем 10 000 уникальных IP-адресов и нацелены на 190 000 сайтов WordPress в час.

Изначально специалисты предполагали, что эта атака связана с утечкой на Reddit и GitHub более 1,4 миллиарда комбинаций имени и пароля, однако позже стало ясно, что злоумышленники используют «комбинацию общих списков паролей и эвристики на основе имени домена и содержимого сайта, который они атакуют».

После спешного проникновения киберпреступники устанавливают майнер Monero, а также используют зараженный сайт для выполнения дальнейших атак брутфорс. Для каждого сайта выбирается что-то одно — либо майнить криптовалюту, либо атаковать другие сайты.

По оценкам экспертов, злоумышленникам удалось таким образом добыть Monero на сумму более 100 000 долларов.

Буквально вчера мы писали об еще одной проблеме движка WordPress — оказалось, что популярный WordPress-плагин Captcha содержит бэкдор.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru