



NIST выпустил второй драфт проекта для защиты критических инфраструктур

NIST выпустил второй драфт проекта для защиты критических инфраструктур

NIST выпустил второй драфт проекта для защиты критических инфраструктур

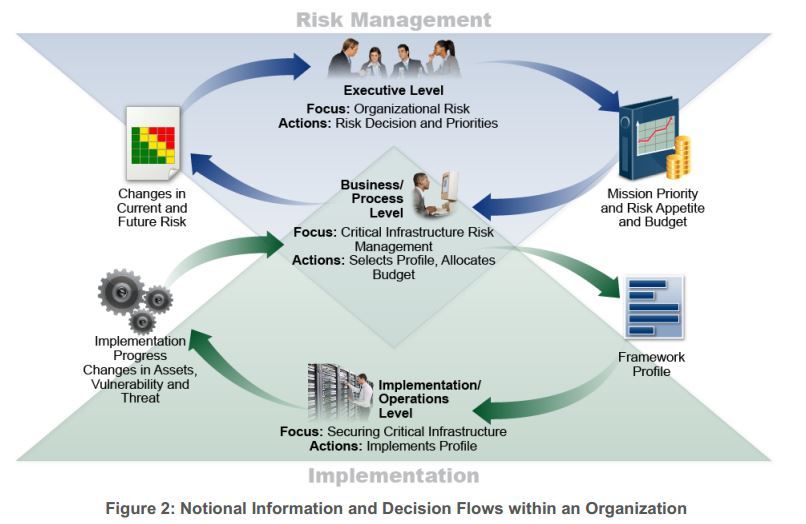
Национальный институт стандартов и технологий США (NIST) опубликовал второй набросок предлагаемого обновления для «Проекта по улучшению кибербезопасности критической инфраструктуры» (Framework for Improving Critical Infrastructure Security). По словам NIST, он направлен на совершенствование кибербезопасности и упрощение использования Cybersecurity Framework.

NIST Cybersecurity Framework был впервые выпущен в 2014 году, он призван помочь организациям, особенно завязанных в критической инфраструктуре, управлять рисками кибербезопасности.

Сам «Framework for Improving Critical Infrastructure Security» представляет собой документ, в котором предлагаются стандарты и методы кибербезопасности для разработки программы обеспечения безопасности.

NIST Cybersecurity Framework, который считается лучшим руководством, используемым многочисленными организациями, был разработан на основе распоряжения бывшего президента США Барака Обамы. Администрация Трампа, нынешнего президента США, также рассматривает Cybersecurity Framework как набор лучших практик, которые будут внедрены правительственными учреждениями и операторами критической инфраструктуры.

Администрация Дональда Трампа также выпустила распоряжение, которое требует, чтобы федеральные агентства и операторы критической инфраструктуры использовали эту структуру.

NIST работает над обновленной версией спустя четыре года после первого релиза. Коротко перечисляются некоторые основные моменты обновления:

  • Применимость Cybersecurity Framework для «технологии», которая по минимуму состоит из информационных технологий, операционных технологий, киберфизических систем и Интернета вещей (Internet of Things);
  • Улучшение руководства по применению Cybersecurity Framework для управления последовательными рисками;
  • Улучшение аккаунтов для авторизации, аутентификации и проверки подлинности.

Любой желающий может внести свои замечания, отправив их на cyberframework@nist.gov до 19 января 2018 года.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru