



Новый ROKRAT использует облако yandex в качестве командного центра

Новый ROKRAT использует облако yandex в качестве командного центра

Новый ROKRAT использует облако yandex в качестве командного центра

Исследователи Talos наткнулись на новую версию обнаруженного ранее вредоноса ROKRAT. Эта версия содержит технические элементы, связанные с прошлой версией, а также с обнаруженными ранее взломанными сайтами, в числе которых был скомпрометированный правительственный веб-сайт.

Эксперты перечисляют схожие моменты двух версий этого зловреда:

  • Обе они содержат тот же код, предназначенный для разведки;
  • Аналогичный PDB-паттерн, используемый в образцах «Evil New Years»;
  • Использование тех же облачных функций и аналогичных методов копирования-вставки;
  • Использование облачной платформы в качестве командного центра C&C. этой версии используются pcloud, box, dropbox и yandex.

«Нам также удалось обнаружить, что новая версия ROKRAT делит свой код с даунлоадером Freenki, который используется в кампании FreeMilk», — пишут исследователи.

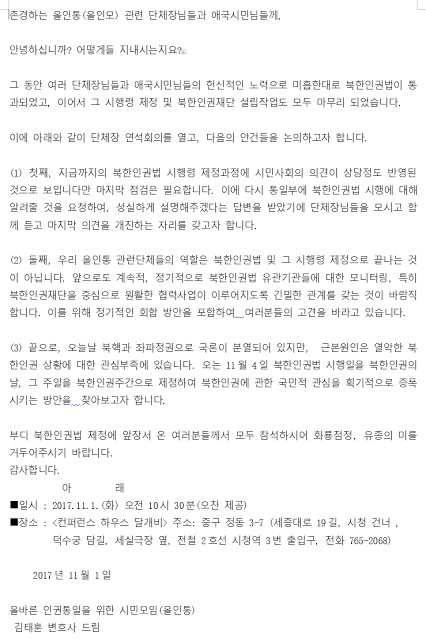
Сама кампания началась с вредоносного документа HWP. Этот документ, как утверждается, был написан адвокатом, его тема звучит как «Гражданский альянс за права человека в Северной Корее и воссоединение Корейского полуострова». В нем упоминается митинг, который состоялся 1 ноября в Сеуле.

Эксперты предполагают, что злоумышленники были нацелены на Северную Корею, на это наталкивает содержание этого вредоносного документа.

Файлы HWP создаются с использованием Hangul Word Processor, популярной альтернативы Microsoft Office для южнокорейских пользователей, разработанной Hancom. Специалисты приводят скриншот вредоносного документа:

Файл HWP содержит OLE-объект с именем BIN0001.OLE. После извлечения в ход вступает скрипт, цель которого декодировать, используя алгоритм base64, содержимое переменной strEncode. Декодированные данные сохраняются в файле C:\ProgramData\HncModuleUpdate.exe. Специфическое имя файла «HncModuleUpdate» может обмануть пользователя, заставив его подумать, что это программное обеспечение Hancom.

Более того, эта версия ROKRAT использует облачные платформы в качестве командных центров. На этот раз автор не использовал социальные сетевые платформы, а различные облачные сервисы.

Подпишитесь на новости

GPT-6 Astra расшифровала послание времён Наполеона спустя 217 лет

Шифр пережил империи, войны и поколения исследователей, а теперь за него взялся ИИ. Инженер Картер Черч рассказал в своём блоге, как с помощью GPT-6 Astra восстановил содержание письма генералу Огюсту де Мармону. По его словам, потребовалось около шести часов работы модели и несколько вечеров собственного времени.

Послание отправили в марте 1809 года по распоряжению Наполеона через его пасынка Эжена де Богарне. Мармон командовал войсками в Далмации, и ему нужно было знать расположение французских и союзных армий перед войной с Австрией.

Ключ не сохранился. На скане — около 1300 зашифрованных единиц и 155 разных знаков. Причём одна буква могла обозначаться несколькими символами: обычный подсчёт частот здесь буксует.


ИИ прочитал изображение и использовал 33 ранее установленных значения. Остальные подбирались методом имитации отжига: варианты оценивали по статистике французских текстов. Затем расшифровку проверяли по исходному скану.

Внутри оказалась военная сводка с уверенным прогнозом: Австрии предстоит атака с нескольких направлений, и она движется к поражению.


Черч опубликовал восстановленный ключ и скрипты для проверки результата. Пять знаков остаются неоднозначными, но, по его оценке, общий смысл от этого не меняется. Автор также сообщает, что историк криптографии Сатоси Томокиё проверил решение, после чего письмо внесли в список расшифрованных.

RSS: Новости на портале Anti-Malware.ru