



В популярных спутниках связи SATCOM найден бэкдор

В популярных спутниках связи SATCOM найден бэкдор

В популярных спутниках связи SATCOM найден бэкдор

Популярную серию космических спутников связи Сатком (англ. Satcom) затрагивают две серьезные уязвимости – скрытый бэкдор с полным доступом к системным привилегиям и SQL-инъекция в форме входа. Бреши влияют на систему AmosConnect 8, разработанную компанией Stratos Global.

Об этих уязвимостях стало доступно благодаря отчету IOActive, но вряд ли стоит ждать исправлений, так как Stratos объявила об окончании поддержки AmosConnect 8.

«С 30 июня 2017 года мы прекращаем поддержку AmosConnect 8. AmosConnect 7 будет поддерживаться в качестве нашего основного продукта», - сказали в компании.

AtmosConnect 8 представляют собой системы SATCOM, специально предназначенные для работы на судах, нефтяных платформах и в других изолированных морских условиях. Система обеспечивает подключение к Интернету с помощью спутникового соединения. По сути, AtmosConnect 8 представляет собой защищенную паролем платформу, которую экипаж судна может использовать для доступа к интернет-услугам на борту.

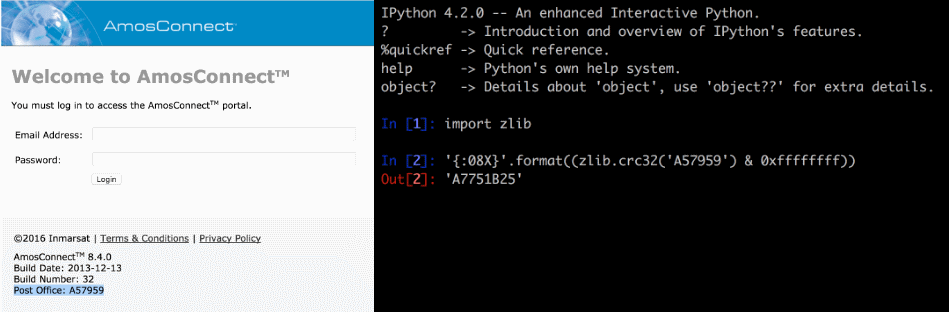
Согласно отчету, на платформе AtmosConnect 8 имеется секретная учетная запись-бэкдор, которая обеспечивает полный доступ к платформе. Ее обнаружили исследователи в исходном коде AtmosConnect, наткнувшись на функцию под названием «authenticateBackdoorUser».

Исследовав код подробнее, эксперты пришли к выводу, что имя этой учетной записи уникально для каждого устройства, оно также является идентификатором «Post Office», отображенном на каждом экране входа в систему AtmosConnect 8.

Пароль формируется из этого идентификатора, каждый может вычислить его, просмотрев исходный код и обратившись к функции authenticateBackdoorUser.

Помимо бэкдора, на эту платформу также повлияла уязвимость SQL-инъекции в форме входа, которая позволяет злоумышленникам получить доступ к учетным данным, хранящимся во внутренней базе данных.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru