



В популярных спутниках связи SATCOM найден бэкдор

В популярных спутниках связи SATCOM найден бэкдор

В популярных спутниках связи SATCOM найден бэкдор

Популярную серию космических спутников связи Сатком (англ. Satcom) затрагивают две серьезные уязвимости – скрытый бэкдор с полным доступом к системным привилегиям и SQL-инъекция в форме входа. Бреши влияют на систему AmosConnect 8, разработанную компанией Stratos Global.

Об этих уязвимостях стало доступно благодаря отчету IOActive, но вряд ли стоит ждать исправлений, так как Stratos объявила об окончании поддержки AmosConnect 8.

«С 30 июня 2017 года мы прекращаем поддержку AmosConnect 8. AmosConnect 7 будет поддерживаться в качестве нашего основного продукта», - сказали в компании.

AtmosConnect 8 представляют собой системы SATCOM, специально предназначенные для работы на судах, нефтяных платформах и в других изолированных морских условиях. Система обеспечивает подключение к Интернету с помощью спутникового соединения. По сути, AtmosConnect 8 представляет собой защищенную паролем платформу, которую экипаж судна может использовать для доступа к интернет-услугам на борту.

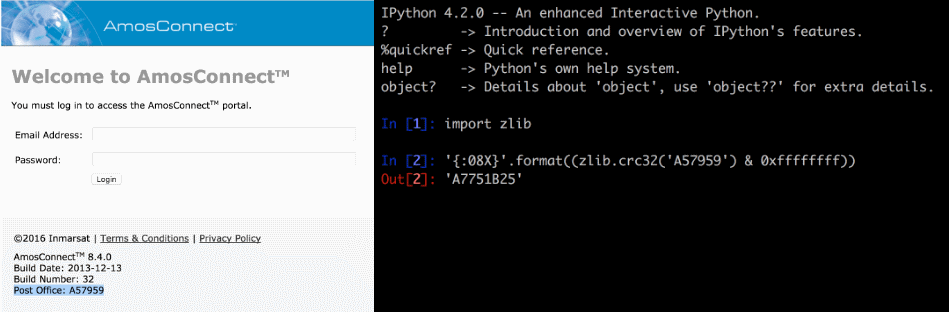
Согласно отчету, на платформе AtmosConnect 8 имеется секретная учетная запись-бэкдор, которая обеспечивает полный доступ к платформе. Ее обнаружили исследователи в исходном коде AtmosConnect, наткнувшись на функцию под названием «authenticateBackdoorUser».

Исследовав код подробнее, эксперты пришли к выводу, что имя этой учетной записи уникально для каждого устройства, оно также является идентификатором «Post Office», отображенном на каждом экране входа в систему AtmosConnect 8.

Пароль формируется из этого идентификатора, каждый может вычислить его, просмотрев исходный код и обратившись к функции authenticateBackdoorUser.

Помимо бэкдора, на эту платформу также повлияла уязвимость SQL-инъекции в форме входа, которая позволяет злоумышленникам получить доступ к учетным данным, хранящимся во внутренней базе данных.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru