



Новые фишинг-атаки охотятся за криптовалютой Ethereum

Новые фишинг-атаки охотятся за криптовалютой Ethereum

Новые фишинг-атаки охотятся за криптовалютой Ethereum

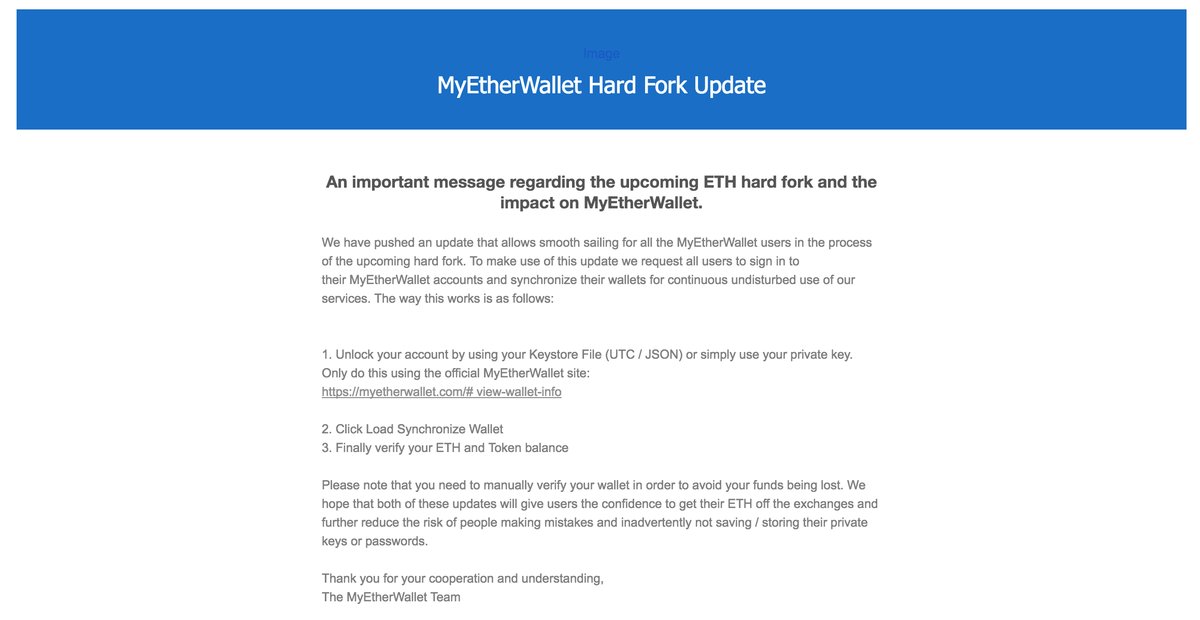
Исследователем в области безопасности Уэсли Ниленом (Wesley Neelen) была обнаружена фишинговая кампания, нацеленная на получение криптовалюты Ethereum. По словам эксперта, он получил фишинговое письмо, которое якобы пришло от легитимного сайта Myetherwallet.com.

В самом вредоносном письме говорилось о том, что Myetherwallet внедряет обновление, это требует, чтобы люди перешли по ссылке, разблокировали свои учетные записи и подтвердили свои балансы.

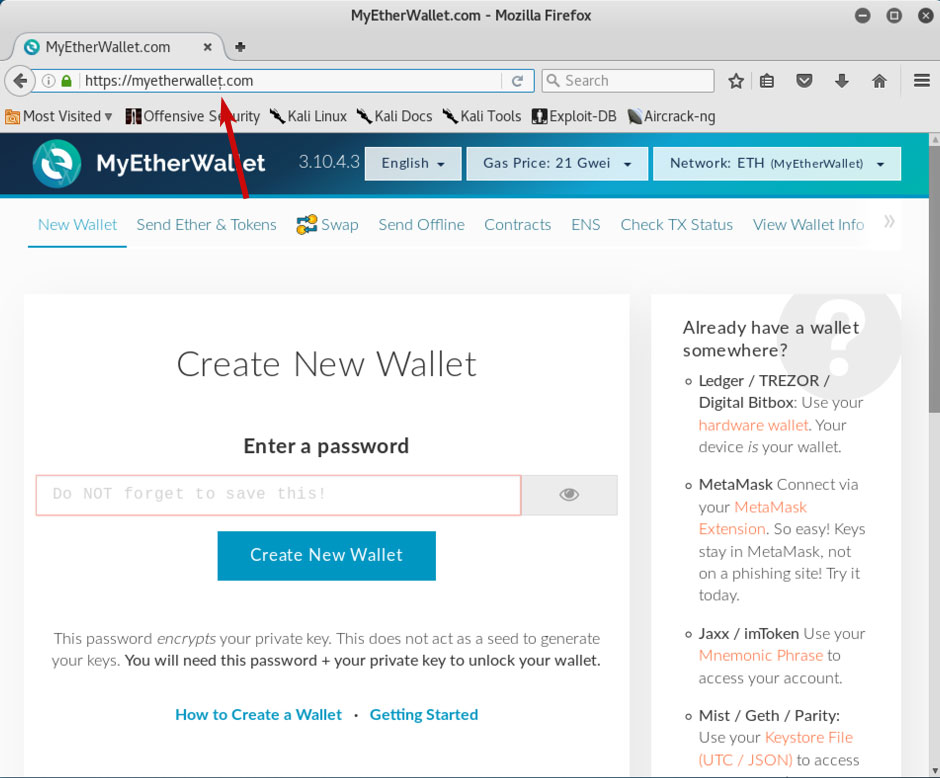
При переходе по ссылке пользователь попадает на сайт, похожий на легитимный Myetherwallet.com. Однако есть одно небольшое отличие – на фишинговом сайте в адресе сайта есть запятая. Злоумышленники использовали возможность, позволяющую им регистрировать домены, содержащие символы Юникода, которые очень похожи на латинские символы.

Если неосторожный пользователь введет на этом сайте свой пароль от кошелька, злоумышленники воспользуются им для перевода криптовалюты на свой собственный кошелек. Эксперт обнаружил, что некоторые все же стали жертвами этого обмана.

Вряд ли злоумышленники, отправляя фишинговое письмо Нилену, рассчитывали попасть на специалиста в области кибербезопасности. Когда эксперт получил письмо, он решил исследовать сайт и посмотреть, сможет ли он обнаружить что-нибудь интересное в логах или исходном коде.

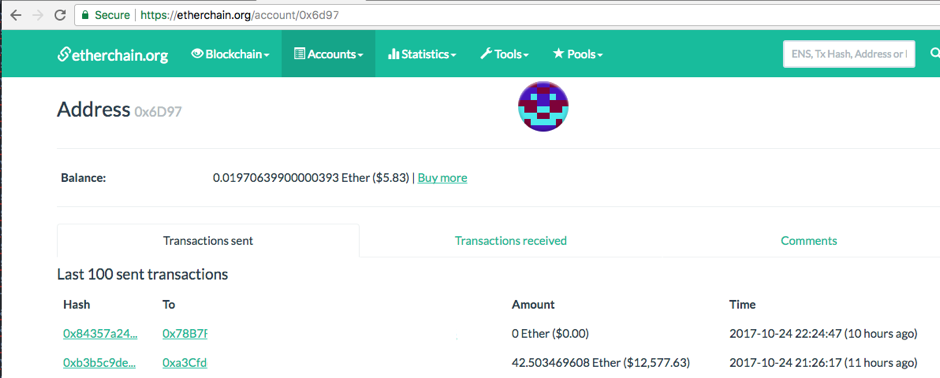
В ходе этого исследования Нилен с коллегой обнаружили лог-файл, в котором содержался список всех кошельков, украденных мошенниками. Например, в одном из пострадавших кошельков была сумма в размере 42,5 Ethereum (ETH), что равняется приблизительно 12 500 долларам США.

Криптовалюта пользователей переводилась на три различных кошелька, принадлежащих киберпреступникам.

«В целом, мошенники за два часа получили приличную прибыль», - охарактеризовал ситуацию Нилен.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru