



Хакеры массово сканируют серверы на наличие закрытых SSH-ключей

Хакеры массово сканируют серверы на наличие закрытых SSH-ключей

Хакеры массово сканируют серверы на наличие закрытых SSH-ключей

Киберпреступники активно сканируют сайты в поисках директорий, содержащих секретные ключи SSH. Это бы позволило злоумышленникам проникнуть на уязвимые веб-сайты.

SSH-аутентификация может работать через классическую модель «имя пользователя-пароль» или использовать аутентификацию на основе ключа. Последний вариант уместен, когда администраторы генерируют пару ключей шифрования RSA, состоящую из открытого и секретного ключей.

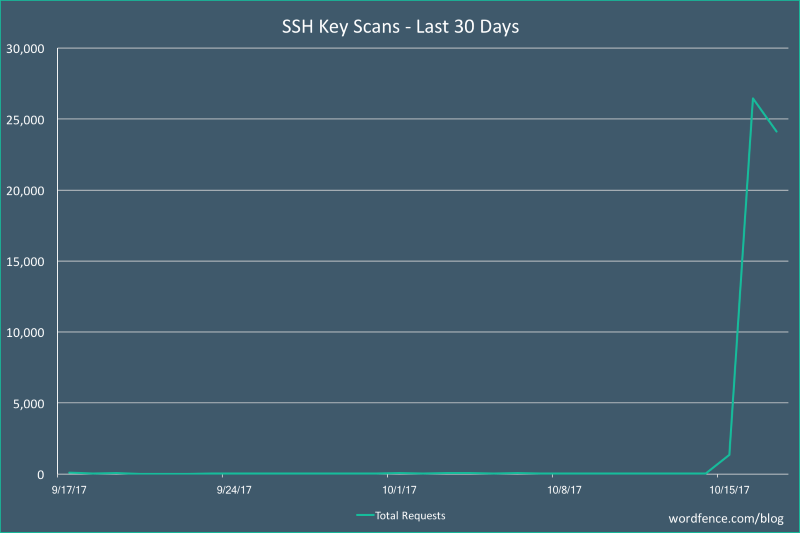
Wordfence вчера отметила массовое сканирование определенных папок, чьи имена наталкивают на мысль о том, что злоумышленник искал секретные ключи SSH. Атакующие искали веб-каталоги, содержащие в имени «root», «ssh» или «id_rsa».

«За последние 24 часа мы увидели массовое сканирование сайтов, целью которого являлось получение секретных ключей SSH», - сказал генеральный директор Wordfence Марк Маундер (Mark Maunder).

«График отражает сильный всплеск сканирования за последние 48 часов. Мы полагаем, что это увеличение активности может указывать на то, что злоумышленник решил удвоить усилия. Причиной может быть ошибка, допущенная владельцами сайтов на WordPress, благодаря которой секретные ключи становятся доступными», - продолжает Маундер.

Внезапный всплеск сканирований можно объяснить также докладом, опубликованным в начале недели компанией Venafi, в котором говорится о «повсеместном отсутствии контроля безопасности SSH».

Публичные сообщения об ошибках часто вызывают реакцию киберпреступников, так как они также пристально следят за новостями в области информационной безопасности.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru