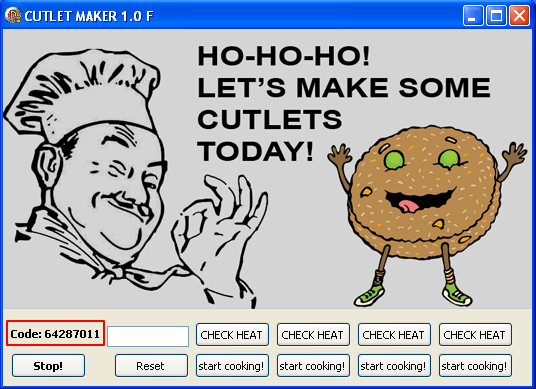
Исследователями Лаборатории Касперского был обнаружен набор вредоносных программ для банкоматов (ATM), предлагаемый на черном онлайн-рынке (Darknet market) за 5000 долларов США. Набор активно рекламируется киберпреступниками, давшими ему название Cutlet Maker.
В своем блогеЛаборатория Касперского уточняет, что эксперты обнаружили рекламу данного экземпляра в мае 2017 года, он предназначается для банкоматов конкретных производителей. На данный момент деятельность торговой площадки AlphaBay, на которой размещались ссылки на описание этого вредоноса, приостановлена ФБР.
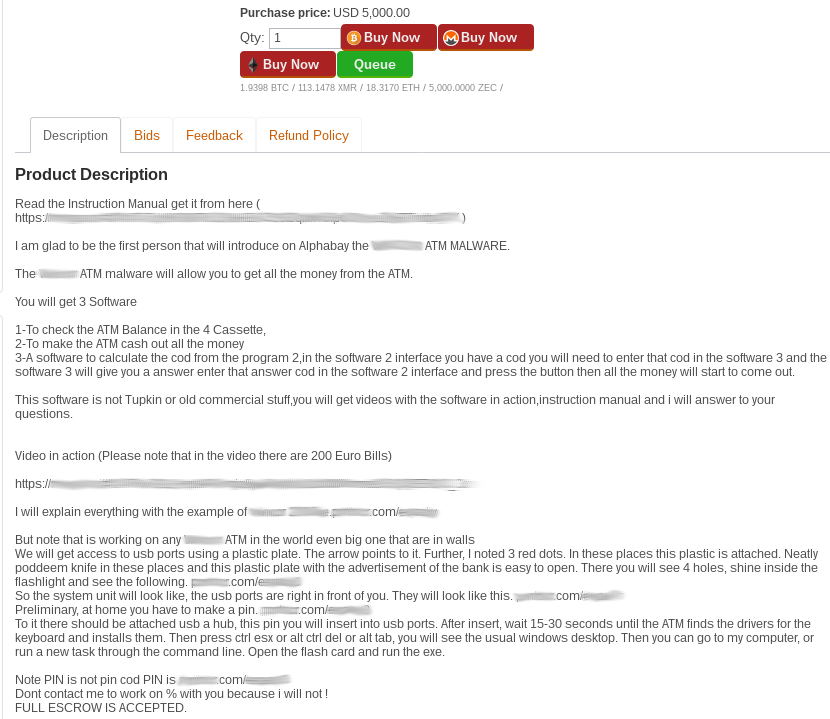
Вот так выглядело предложение Cutlet Maker на черном рынке AlphaBay до того, как он был закрыт властями:
Также на форуме находилось описание этой вредоносной программы, как и подробное руководство пользователя. Cutlet Maker был разработан для атак на различные модели банкоматов Wincor Nixdorf, вредоносный код использует API производителя, что позволяет осуществлять противоправные действия без взаимодействия с пользователями банкомата и их данными.
Файл Wall ATM Read Me.txt, в котором находятся инструкции, как предполагают эксперты, был написан русскоговорящим человеком, плохо владеющим английским языком. В этом файле также упоминается другой ATM-вредонос – Tyupkin.
В руководстве содержится подробное описание всех составляющих Cutlet Maker, как и способы их использования. Эксперты отметили, что этот набор инструментов состоит из программ, которые, вероятно, разрабатываются разными авторами.
Хакеры ATMjackpot опубликовали видео, в котором показано, как можно получить доступ к USB-порту банкомата и запустить вредоносную программу.
«Для ввода кода в текстовой области приложения требуется сетевой или физический доступ к банкомату, а также взаимодействие с пользовательским интерфейсом. Мы считаем, что киберпреступники используют легитимные запатентованные библиотеки и небольшой код для выдачи денег из банкомата», - утверждают эксперты.
В настоящее время Cutlet Maker предлагается на сайте ATMjackpot за сумму в биткойнах, равную 1500 долларов США.
Комментарий Светозара Яхонтова, директора по развитию бизнеса компании «Протекшен Технолоджи»:
«Защита от вредоносной программы Cutlet Maker не требует особенных усилий: необходимо запускать процессы только из белого списка и осуществлять контроль бинарных библиотек. Забавно видеть, что хакеры защищается от пиратов – программа оснащена специальной защитой от копирования и несанкционированного распространения. Почему же банки не защищаются от хакеров??!!
Особенностью этой атаки является ее доступность для любого желающего по цене и способу применения, который не требует специальных знаний от исполнителя. Ранее наблюдаемые атаки на банкоматы требовали от злоумышленника привлечения специальных ресурсов, дорогой разработки специализированных зловредов, реализации мероприятий по заливке на сеть (вплоть до проникновения в процессинг банка) и организации и контроля работы дропов (рядовых исполнителей) в поле. Инвестиции в такие атаки могли составлять десятки и сотни тысяч долларов. Предложение Cutlet Maker выглядит перспективно, так как позволяет окупить вложения за один скачек».
Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.
Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.
После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.
Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.
На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.
Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.
Разумеется, эксперимент нарушает лицензионные условия разработчика.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.