



Вредонос для банкоматов Cutlet Maker продается на форумах за $5000

Вредонос для банкоматов Cutlet Maker продается на форумах за $5000

Вредонос для банкоматов Cutlet Maker продается на форумах за $5000

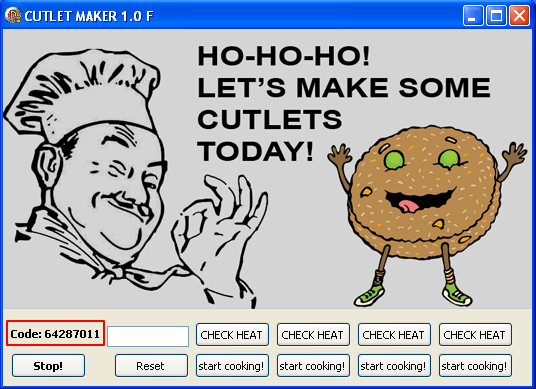
Исследователями Лаборатории Касперского был обнаружен набор вредоносных программ для банкоматов (ATM), предлагаемый на черном онлайн-рынке (Darknet market) за 5000 долларов США. Набор активно рекламируется киберпреступниками, давшими ему название Cutlet Maker.

В своем блоге Лаборатория Касперского уточняет, что эксперты обнаружили рекламу данного экземпляра в мае 2017 года, он предназначается для банкоматов конкретных производителей. На данный момент деятельность торговой площадки AlphaBay, на которой размещались ссылки на описание этого вредоноса, приостановлена ФБР.

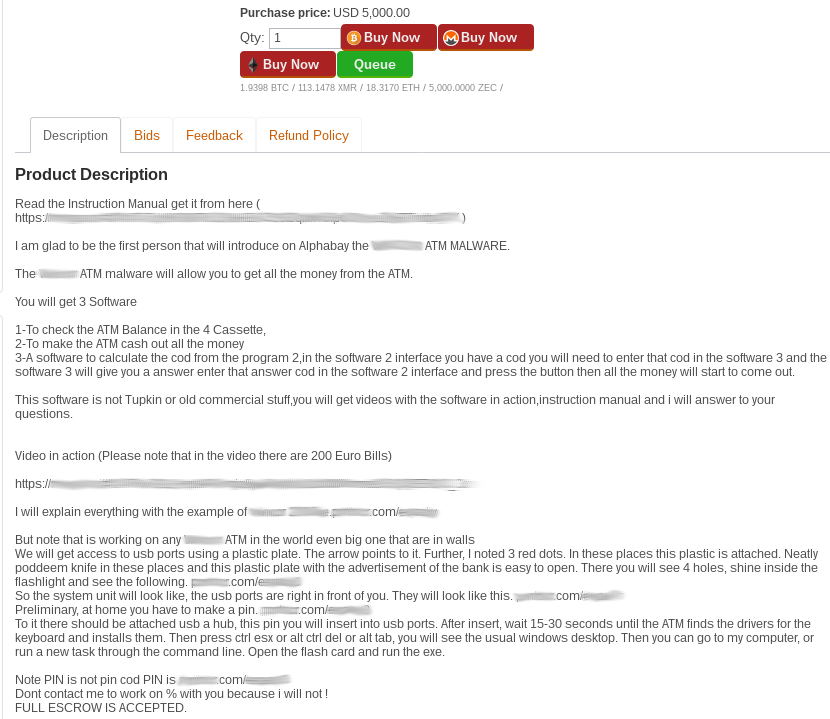
Вот так выглядело предложение Cutlet Maker на черном рынке AlphaBay до того, как он был закрыт властями:

Также на форуме находилось описание этой вредоносной программы, как и подробное руководство пользователя. Cutlet Maker был разработан для атак на различные модели банкоматов Wincor Nixdorf, вредоносный код использует API производителя, что позволяет осуществлять противоправные действия без взаимодействия с пользователями банкомата и их данными.

Файл Wall ATM Read Me.txt, в котором находятся инструкции, как предполагают эксперты, был написан русскоговорящим человеком, плохо владеющим английским языком. В этом файле также упоминается другой ATM-вредонос – Tyupkin.

В руководстве содержится подробное описание всех составляющих Cutlet Maker, как и способы их использования. Эксперты отметили, что этот набор инструментов состоит из программ, которые, вероятно, разрабатываются разными авторами.

Хакеры ATMjackpot опубликовали видео, в котором показано, как можно получить доступ к USB-порту банкомата и запустить вредоносную программу.

«Для ввода кода в текстовой области приложения требуется сетевой или физический доступ к банкомату, а также взаимодействие с пользовательским интерфейсом. Мы считаем, что киберпреступники используют легитимные запатентованные библиотеки и небольшой код для выдачи денег из банкомата», - утверждают эксперты.

В настоящее время Cutlet Maker предлагается на сайте ATMjackpot за сумму в биткойнах, равную 1500 долларов США.


Комментарий Светозара Яхонтова, директора по развитию бизнеса компании «Протекшен Технолоджи»: 

«Защита от вредоносной программы Cutlet Maker не требует особенных усилий: необходимо запускать процессы только из белого списка и осуществлять контроль бинарных библиотек. Забавно видеть, что хакеры защищается от пиратов – программа оснащена специальной защитой от копирования и несанкционированного распространения. Почему же банки не защищаются от хакеров??!!

Особенностью этой атаки является ее доступность для любого желающего по цене и способу применения, который не требует специальных знаний от исполнителя. Ранее наблюдаемые атаки на банкоматы требовали от злоумышленника привлечения специальных ресурсов, дорогой разработки специализированных зловредов, реализации мероприятий по заливке на сеть (вплоть до проникновения в процессинг банка) и организации и контроля работы дропов (рядовых исполнителей) в поле. Инвестиции в такие атаки могли составлять десятки и сотни тысяч долларов. Предложение Cutlet Maker выглядит перспективно, так как позволяет окупить вложения за один скачек».

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru