



Сайт Equifax опять взломан, распространяет адваре под видом Flash

Сайт Equifax опять взломан, распространяет адваре под видом Flash

Сайт Equifax опять взломан, распространяет адваре под видом Flash

Сайт Бюро кредитных историй Equifax в среду был снова взломан. На этот раз он распространял фальшивое обновление Adobe Flash, которое заражало компьютеры посетителей рекламной программой, детектируемой пока только тремя антивирусами.

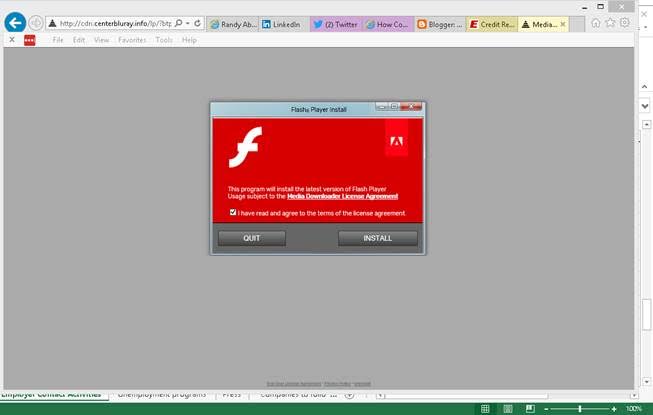
Независимый аналитик по безопасности, Рэнди Абрамс (Randy Abrams), при посещении сайта обнаружил переадресацию на сайт hxxp//: centerbluray.info, который выглядел так:

Исследователь сразу понял, что сайт Equifax опять оказался под контролем злоумышленников, пытаясь заразить пользователей вредоносом, который детектируется Symantec как Adware.Eorezo.

Эксперт записал видео, демонстрирующее многочисленные переадресации браузера, а затем открытие домена centerbluray.info с предложением загрузить centerbluray.info.

Файл, загружаемый посылке, имеет имя MediaDownloaderIron.exe. На VirusTotal только Panda, Symantec и Webroot детектируют его. Malwarebytes отмечает сайт centerbluray.info как распространяющий рекламные программы.

Представители Equifax не ответили на письмо со ссылкой на видео эксперта.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru