



Сайт Equifax опять взломан, распространяет адваре под видом Flash

Сайт Equifax опять взломан, распространяет адваре под видом Flash

Сайт Equifax опять взломан, распространяет адваре под видом Flash

Сайт Бюро кредитных историй Equifax в среду был снова взломан. На этот раз он распространял фальшивое обновление Adobe Flash, которое заражало компьютеры посетителей рекламной программой, детектируемой пока только тремя антивирусами.

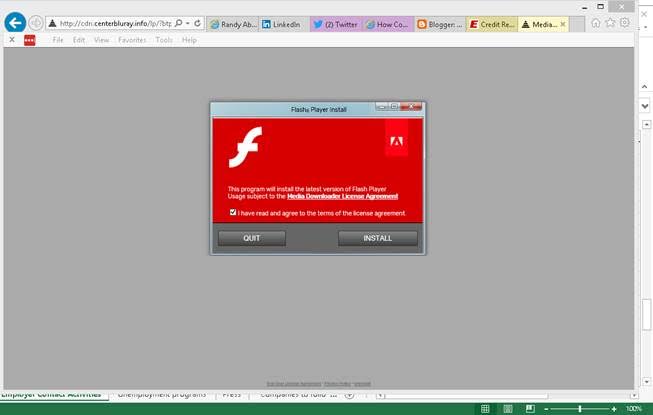
Независимый аналитик по безопасности, Рэнди Абрамс (Randy Abrams), при посещении сайта обнаружил переадресацию на сайт hxxp//: centerbluray.info, который выглядел так:

Исследователь сразу понял, что сайт Equifax опять оказался под контролем злоумышленников, пытаясь заразить пользователей вредоносом, который детектируется Symantec как Adware.Eorezo.

Эксперт записал видео, демонстрирующее многочисленные переадресации браузера, а затем открытие домена centerbluray.info с предложением загрузить centerbluray.info.

Файл, загружаемый посылке, имеет имя MediaDownloaderIron.exe. На VirusTotal только Panda, Symantec и Webroot детектируют его. Malwarebytes отмечает сайт centerbluray.info как распространяющий рекламные программы.

Представители Equifax не ответили на письмо со ссылкой на видео эксперта.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru