



Группа хакеров, связанных с Ираном, использует в атаках новый троян

Группа хакеров, связанных с Ираном, использует в атаках новый троян

Группа хакеров, связанных с Ираном, использует в атаках новый троян

Внимание экспертов из Palo Alto Networks привлекла новая вредоносная кампания, запущенная APT-группой OilRig против организации в правительстве Объединенных Арабских Эмиратов (ОАЭ). Считается, что группа хакеров OilRig, существующая примерно с 2015 года, связана с Ираном.

Исследователи некоторое время наблюдали за группой и отмечали атаки на правительственные и финансовые учреждения, а также на технологические компании в Саудовской Аравии, Израиле, Объединенных Арабских Эмиратах, Соединенных Штатах и Турции.

Название OilRig группа получила от Palo Alto Networks, которая таким образом идентифицировала хакеров, использующих вредоносные электронные таблицы Microsoft Excel, отслеживаемые как Clayslide, и бэкдор под названием Helminth.

В июле 2017 года OilRig начали использовать новый вид бэкдора, получивший название ISMAgent. Он был основан на трояне удаленного доступа ISMAgent.

А в августе этого года специалисты отметили, что группа перешла на использование еще более новой вредоносной программы – ISMInjector.

«Как следует из названия, ISMInjector представляет собой троян, отвечающий за инъекцию вредоносного кода в другой процесс. Пейлоад, встроенный в образец ISMInjector, является вариантом бэкдора ISMAgent», - говорится в отчете, опубликованном PaloAlto Networks.

Инструмент ISMInjector имеет модульную архитектуру и использует сложные методы антианализа, к которым ранее группа OilRig не прибегала.

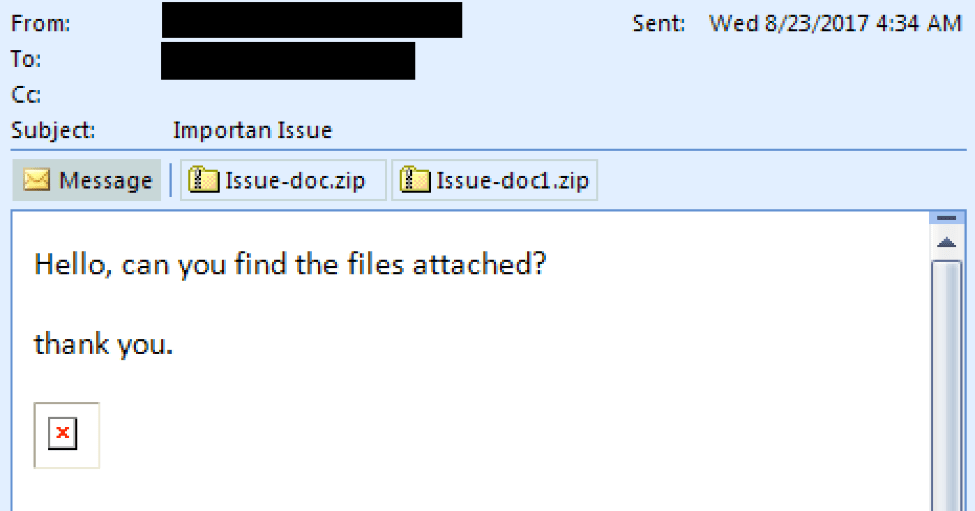
В атаке против правительства ОАЭ хакеры OilRig доставляли свою вредоносную программу при помощи фишинговых писем с темой «Важная проблема» («Important Issue»). Интересным моментом этой атаки является использование домена организации, чьи учетные данные были получены в ходе предыдущей атаки.

«Строка в заголовке дает понять, что OilRig, скорее всего, использовали Outlook Web Access (OWA) организации для отправки вредоносного письма с помощью Firefox 36», - продолжают эксперты.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru