



McAfee зафиксировала всплеск активности вредоноса Faceliker

McAfee зафиксировала всплеск активности вредоноса Faceliker

McAfee зафиксировала всплеск активности вредоноса Faceliker

McAfee сообщает о внезапном всплеске активности вредоноса Faceliker, манипулирующего браузерами пользователей с целью продвигать интересуемый злоумышленников контент в социальных сетях с помощью лайков.

Вредоносная программа Faceliker была обнаружена несколько лет назад, она использует код JavaScript для реализации кликджекинга и простановки лайков тем публикациям на Facebook, на которые укажет командный сервер.

Обычно Faceliker скрывается в расширениях для Chrome. Пользователи заманиваются на страницы, рекламирующие эти вредоносные расширения при помощи спама.

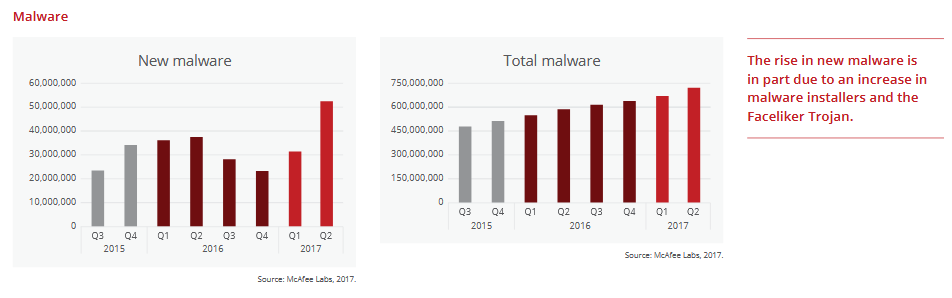
McAfee заявляет, что во втором квартале 2017 года был обнаружен рост обнаружений Faceliker. Согласно их статистике, Faceliker составляет почти 8,9% от 52 миллионов новых образцов вредоносных программ, обнаруженных во втором квартале 2017 года.

Большинство современных вредоносов подобного типа оснащены возможностью кражи паролей, продвижения контента в других сетях или вставки рекламы и всплывающих окон поверх легитимных страниц.

Стоит помнить, что Facebook предоставляет журнал активности для всех учетных записей. Если вы заподозрили наличие Faceliker у себя на компьютере, первым делом проверьте расширения браузера.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru