



FireEye: Зловред FINSPY атакует русскоязычных пользователей

FireEye: Зловред FINSPY атакует русскоязычных пользователей

FireEye: Зловред FINSPY атакует русскоязычных пользователей

Специалисты FireEye недавно обнаружили вредоносный документ Microsoft Office RTF, эксплуатирующий уязвимость CVE-2017-8759. Эта брешь позволяет злоумышленнику ввести произвольный код во время парсинга SOAP WSDL.

Эксперты FireEye проанализировали документ Microsoft Word, в котором злоумышленники использовали произвольную инъекцию кода для загрузки и выполнения сценария Visual Basic, содержащего команды PowerShell. После этого FireEye поделилась информацией с Microsoft и приурочила ее раскрытие к выпуску соответствующего патча. В свою очередь Microsoft опубликовала рекомендации, которые можно найти здесь.

Исследователи пришли к выводу, что эта брешь использовалась в атаках на русскоязычных пользователей. Этот вывод можно сделать из имени вредоносного документа – «Проект.doc» (MD5: fe5c4d6bb78e170abf5cf3741868ea4c). После успешной эксплуатации CVE-2017-8759 документ загружает несколько компонентов, а в конечном итоге запускает вредоносную нагрузку FINSPY (MD5: a7b990d5f57b244dd17e9a937a41e7f5).

Вредоносная программа FINSPY, также известная как FinFisher или WingBird, в настоящий момент доступна для приобретения на форумах соответствующей тематики. По заявлениям экспертов, этот вредоносный документ использовался государством для атак на русскоязычных пользователей, целью которых являлся кибер-шпионаж.

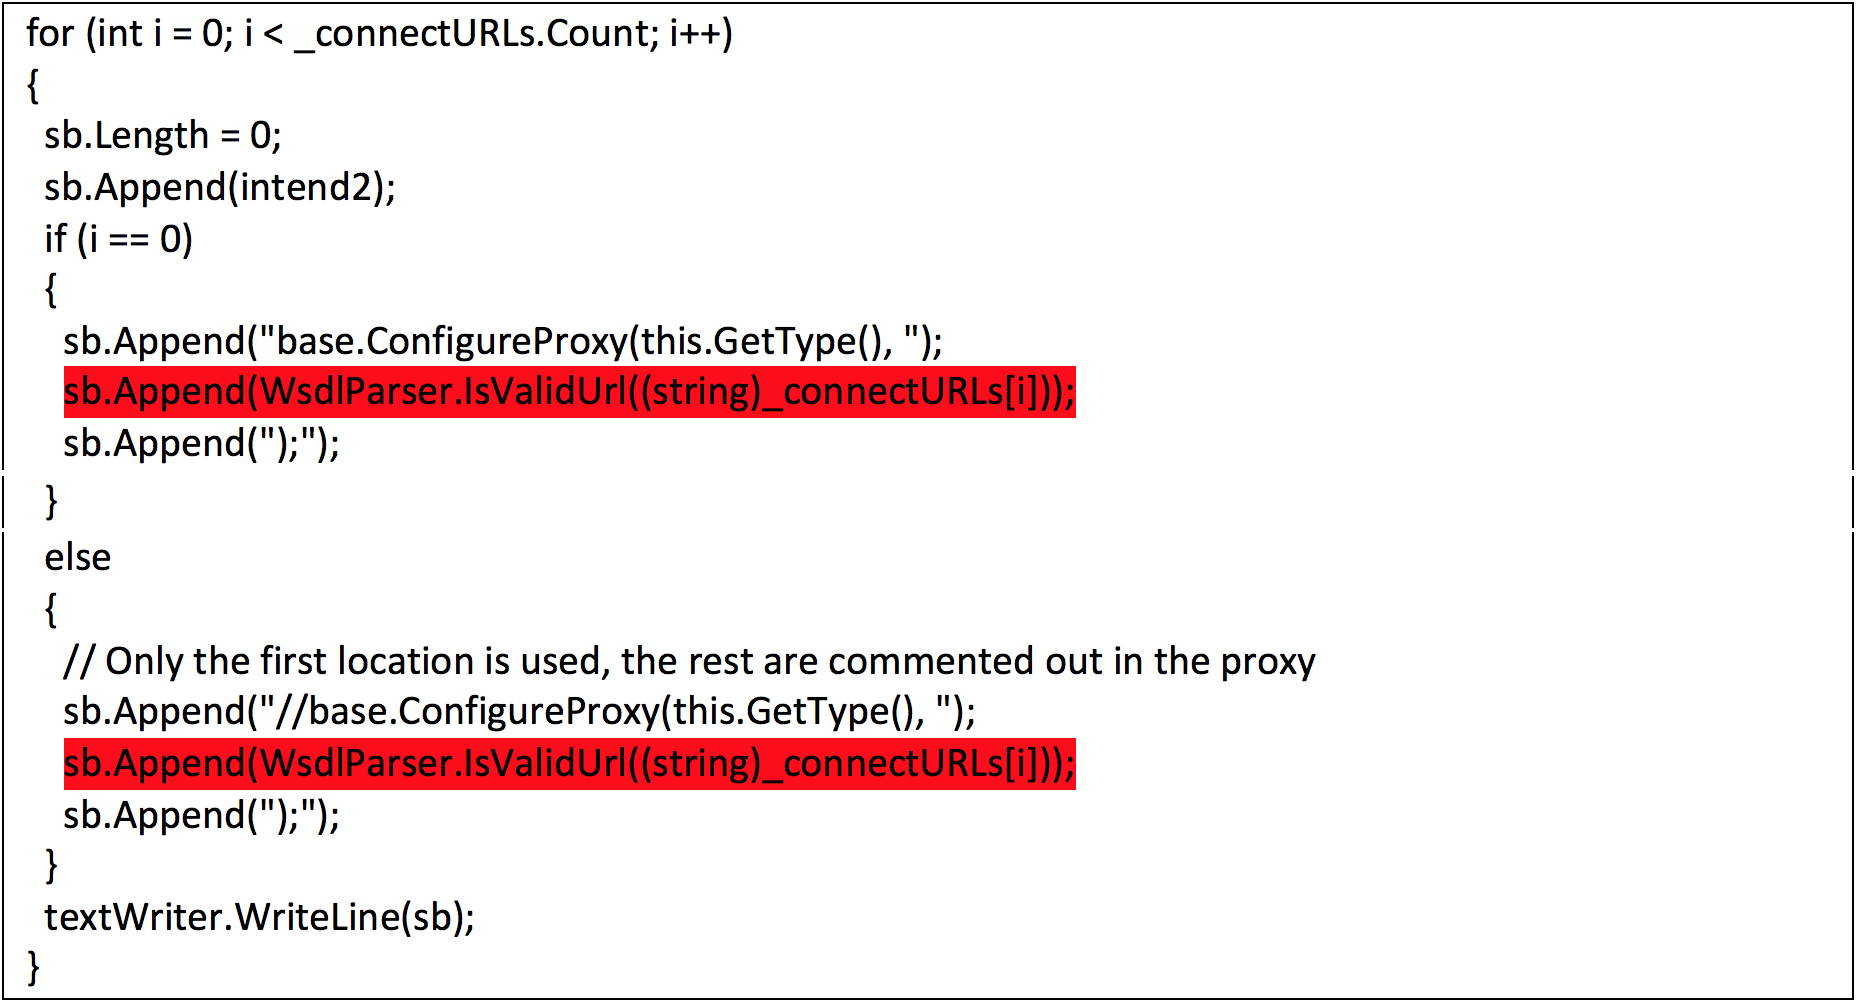
Уязвимость инъекции кода существует в модуле парсера WSDL в методе PrintClientProxy. Это позволяет злоумышленнику вводить и выполнять произвольный код. Часть уязвимого кода показана на картинке ниже.

Атаки, которые FireEye наблюдал в реальных инцидентах, использовали документ Rich Text Format (RTF). Во вредоносных образцах содержались встроенные прошивки SOAP для облегчения эксплуатации.

После успешной эксплуатации вредоносный код создает новый процесс и использует mshta.exe для извлечения HTA-скрипта с именем «word.db» с сервера злоумышленника. Скрипт HTA удаляет исходный код, скомпилированную DLL и файлы PDB с диска, а затем загружает и запускает вредоноса FINSPY с именем left.jpg, который, несмотря на расширение, является исполняемым файлом.

Left.jpg (md5: a7b990d5f57b244dd17e9a937a41e7f5) использует сильно обфусцированный код, в котором есть встроенная функция анти-анализа, что серьезно затрудняет его исследование.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru