



Лаборатория Касперского разработала приложение для защиты умного дома

Лаборатория Касперского разработала приложение для защиты умного дома

Лаборатория Касперского разработала приложение для защиты умного дома

«Лаборатория Касперского» выпустила решение для умного дома и Интернета вещей – Kaspersky IoT Scanner. Это бесплатное приложение для Android сканирует домашнюю Wi-Fi сеть и сообщает пользователю о подключенных к ней устройствах и уровне их безопасности.

По мере того, как Интернет вещей набирает популярность, киберпреступники ищут возможности и способы использовать эту тенденцию ради своей выгоды. Все чаще умные устройства вместо того, чтобы облегчать жизнь своим владельцам, становятся слабым звеном в кибербезопасности. 

По данным аналитического агентства Gartner, в мире сегодня работают более шести миллиардов устройств Интернета вещей, и многие из них уже становились жертвами злоумышленников. Так, например, в прошлом году мир потрясла эпидемия DDoS-атак ботнета Mirai, который использовал известные уязвимости IoT-девайсов для заражения. Учитывая все возможные новые риски, «Лаборатория Касперского» решила принять меры для повышения безопасности Интернета вещей. 

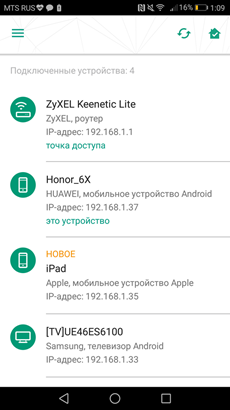
Приложение Kaspersky IoT Scanner автоматически распознает в домашней сети такие устройства, как Wi-Fi роутер, IP-камера, Smart TV, Wi-Fi принтер, сетевое хранилище (NAS), медиасервер, игровая консоль, а также компьютер, планшет или смартфон. Решение запоминает их и сообщает, если какой-либо новый или уже знакомый девайс подключился или отключился. Таким образом, пользователь всегда может контролировать, кто имеет доступ к его домашней сети в текущий момент.


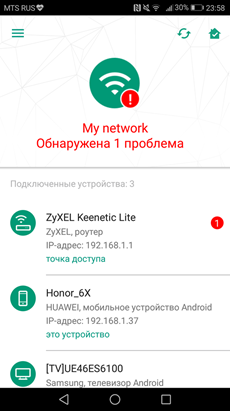
Интерфейс приложения Kaspersky IoT Scanner


Помимо этого, решение «Лаборатории Касперского» сканирует все устройства на известные уязвимости. К примеру, если порты подключения гаджетов открыты (то есть кто угодно из Интернета может к ним подключиться), решение сообщит об этом и посоветует их оперативно закрыть. Также Kaspersky IoT Scanner проинформирует о проблемах с паролями для Wi-Fi роутера и сетевых протоколов Telnet и SSH – это необходимо для того, чтобы злоумышленник не смог получить доступ к подключенным IoT-устройствам из-за слабого пароля, установленного на них.

«Миссия «Лаборатории Касперского» – спасти мир от киберугроз. И это не просто слова. Мы каждый день работаем над тем, чтобы сделать Интернет безопаснее для пользователей. В нашей «копилке» множество бесплатных решений для самых разных задач и платформ, и Kaspersky IoT Scanner прекрасно дополняет эту коллекцию. Новое приложение позволит значительной части интернет-обитателей – а именно пользователям умных устройств – почувствовать себя защищенными. И поскольку решение пока доступно в бета-версии, мы будем рады получить от пользователей любые отзывы о его работе – это поможет усовершенствовать продукт и повысить уровень защиты людей и их домов», – отметил Андрей Мохоля, руководитель потребительского бизнеса «Лаборатории Касперского».

Подпишитесь на новости

Swordfish Security добавила ИИ-агентов и RAG в оценку безопасности компаний

ИИ уже не просто отвечает на вопросы, корпоративные агенты получают доступ к инструментам и выполняют задачи без пошагового контроля человека. А значит, ошибка нейросети может превратиться в действие внутри рабочей системы. Swordfish Security обновила свой фреймворк оценки AI Security с учетом этих рисков.

Версия 2.0 методологии Swordfish: SAIMM представлена в центре экспертизы компании.

Документ предназначен для бесплатного использования специалистами по кибербезопасности и разработчиками. Он помогает оценить зрелость процессов защиты ИИ, выявить пробелы и определить очередность изменений.

Главное обновление — два дополнительных направления оценки: безопасность агентских систем и RAG-пайплайнов.

Первое касается поведения агентов, их действий и использования инструментов. Когда нейросети доверяют корпоративный процесс, одного контроля за текстом ответа уже мало: важно понимать, что она может сделать с выданными полномочиями.

Второе направление посвящено данным, которые ИИ использует для формирования ответов. RAG позволяет модели обращаться к внешним источникам — например, корпоративной базе знаний. Поэтому в оценку входят контроль данных, их связь с моделями, учет версий и происхождения компонентов.

По словам гендиректора Swordfish Security Александра Пинаева, обновленный фреймворк стал практичнее: компания может пройти по вопросам, зафиксировать текущий уровень зрелости и определить, какие следующие шаги дадут наибольший эффект.

Важная часть подхода — постоянный учет моделей и данных, фиксация инцидентов и наблюдение за нежелательным поведением. Генеративная система способна по-разному отвечать на один запрос, поэтому разовая проверка не закрывает вопрос безопасности.

RSS: Новости на портале Anti-Malware.ru