



Инструмент Dumbo позволяют ЦРУ отключать камеры наблюдения

Инструмент Dumbo позволяют ЦРУ отключать камеры наблюдения

Инструмент Dumbo позволяют ЦРУ отключать камеры наблюдения

Центральное разведывательное управление США (ЦРУ) разработало инструмент, который отключает камеры видеонаблюдения и портит их записи, чтобы предотвратить попадание его агентов в поле зрения. Об этом свидетельствуют документы, опубликованные WikiLeaks.

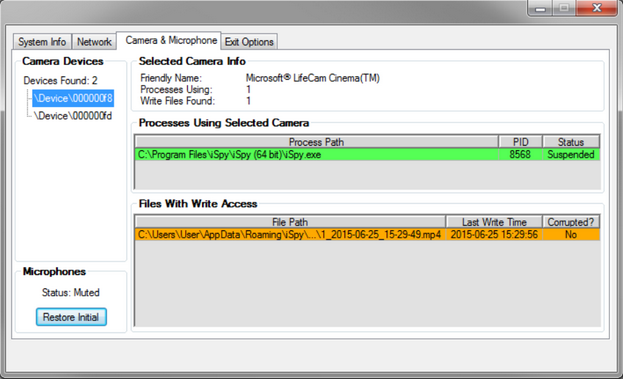
Инструмент, получивший название Dumbo, запускается непосредственно с флэш-накопителя USB оператором, который имеет физический доступ к целевому устройству. После запуска программа может отключать микрофоны, отключать сетевые адаптеры и приостанавливать процессы, связанные с устройствами записи видео.

Dumbo также информирует о том, где эти процессы видеозаписи хранят отснятый материал, чтобы эти файлы можно было повредить или удалить.

Исходя из руководства пользователя, которое опубликовала WikiLeaks, этот инструмент был разработан из-за потребности предотвратить компрометацию PAG (Physical Access Group). PAG – специальное подразделение ЦРУ, его роль заключается в том, чтобы получить физический доступ к компьютерам.

Dumbo разработан под систем Windows XP и выше, для корректной работы ему нужны привилегии SYSTEM.

«Dumbo идентифицирует установленные устройства, такие как веб-камеры и микрофоны, локальные или подключенные к беспроводной (Bluetooth, Wi-Fi) сети. Все процессы, связанные с обнаруженными устройствами также идентифицируются и могут быть остановлены оператором этого инструмента» - пишет WikiLeaks.

Разработчики Dumbo отметили, что домашние антивирусы (например, антивирус Касперского) могут блокировать некоторые функции этого инструмента и перед установкой рекомендуют отключать любые защитные программы.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru