



Kaspersky Battery Life продлевает время работы устройств на Android

Kaspersky Battery Life продлевает время работы устройств на Android

Kaspersky Battery Life продлевает время работы устройств на Android

«Лаборатория Касперского» выпустила бесплатное приложение Battery Life. Оно позволяет продлевать время работы батареи смартфонов и планшетов на ОС Android. Новое решение призвано избавить пользователей от неприятных ситуаций, связанных с внезапной разрядкой мобильных гаджетов.

Battery Life анализирует все приложения на устройстве и выявляет те из них, которые потребляют больше всего энергии. Это особенно важно с учетом того, что 96% приложений* на Android работают в фоновом режиме, даже если пользователь их не запускает. Решение «Лаборатории Касперского» позволяет пресекать подобную напрасную трату энергии одним кликом и тем самым продлевает срок работы батареи. Помимо этого, Battery Life изучает типичные сценарии работы приложений и в случае, если одно из них начнет использовать больше энергии, чем обычно, срочно оповестит об этом пользователя.


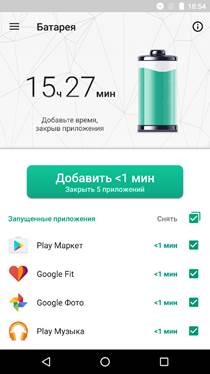
Интерфейс приложения Battery Life


Приложение рассчитывает время до полного заряда батареи, когда устройство заряжается. Еще одно полезное свойство Battery Life – это расчет времени, оставшегося до момента, когда батарея окончательно разрядится. Эта информация дает пользователю возможность добраться до ближайшего источника энергии и не остаться без связи, когда она больше всего нужна. 

«Наш подход к защите пользователей заключается в том, чтобы снизить риски до минимума по всем фронтам, а не только в области киберугроз. Приложение Battery Life помогает людям контролировать работу своего смартфона и оставаться на связи. А это, безусловно, добавляет спокойствия», – отмечает Елена Харченко, руководитель отдела управления продуктами для домашних пользователей «Лаборатории Касперского».    

Battery Life занимает всего 15 Мб на устройстве, расходует менее 1% энергии батареи и работает на платформах Android 4.1 - 6.0.1.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru