



Kaspersky Battery Life продлевает время работы устройств на Android

Kaspersky Battery Life продлевает время работы устройств на Android

Kaspersky Battery Life продлевает время работы устройств на Android

«Лаборатория Касперского» выпустила бесплатное приложение Battery Life. Оно позволяет продлевать время работы батареи смартфонов и планшетов на ОС Android. Новое решение призвано избавить пользователей от неприятных ситуаций, связанных с внезапной разрядкой мобильных гаджетов.

Battery Life анализирует все приложения на устройстве и выявляет те из них, которые потребляют больше всего энергии. Это особенно важно с учетом того, что 96% приложений* на Android работают в фоновом режиме, даже если пользователь их не запускает. Решение «Лаборатории Касперского» позволяет пресекать подобную напрасную трату энергии одним кликом и тем самым продлевает срок работы батареи. Помимо этого, Battery Life изучает типичные сценарии работы приложений и в случае, если одно из них начнет использовать больше энергии, чем обычно, срочно оповестит об этом пользователя.


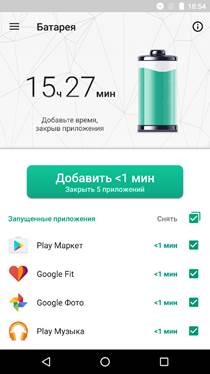
Интерфейс приложения Battery Life


Приложение рассчитывает время до полного заряда батареи, когда устройство заряжается. Еще одно полезное свойство Battery Life – это расчет времени, оставшегося до момента, когда батарея окончательно разрядится. Эта информация дает пользователю возможность добраться до ближайшего источника энергии и не остаться без связи, когда она больше всего нужна. 

«Наш подход к защите пользователей заключается в том, чтобы снизить риски до минимума по всем фронтам, а не только в области киберугроз. Приложение Battery Life помогает людям контролировать работу своего смартфона и оставаться на связи. А это, безусловно, добавляет спокойствия», – отмечает Елена Харченко, руководитель отдела управления продуктами для домашних пользователей «Лаборатории Касперского».    

Battery Life занимает всего 15 Мб на устройстве, расходует менее 1% энергии батареи и работает на платформах Android 4.1 - 6.0.1.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru