Индусы завезли в Россию убийцу Dr.Web CureIT!

Индусы завезли в Россию убийцу Dr.Web CureIT!

eScan Antivirus Toolkit UtilityНа прошлой неделе в Москву с деловым визитом приезжал Govind Rammurthy, глава индийской антивирусной компании MicroWorld. На пресс-конференции и в личной беседе он рассказал много всего интересно про продукты под маркой eScan, в том числе и о наличии в их линейке бесплатной утилиты eScan Antivirus Toolkit Utility, предназначенной для лечения ПК.
Итак, посмотрим на эту утилиту поближе. Актуальная версия на момент написания поста - 12.0.64. Утилита поддерживает Microsoft Windows 2000, XP, Vista, Windows 7 & Windows 2008 32 & 64-bit.


Описание eScan Antivirus Toolkit Utility

Скачать eScan Antivirus Toolkit Utility


eScan Antivirus Toolkit Utility не требует установки в системе, и поэтому ее можно использовать при уже установленном и работающем антивирусе. Никаких конфликтов произойти недолжно.


eScan Antivirus Toolkit Utility


По смыслу eScan Antivirus Toolkit Utility идентичен Dr.Web CureIT!, но имеет ряд выгодных отличий. Во-первых, у нее есть функция обновлений, т.е. не нужно ее каждый раз скачивать заново. Во-вторых, ее можно использовать без ограничений даже в корпоративе!

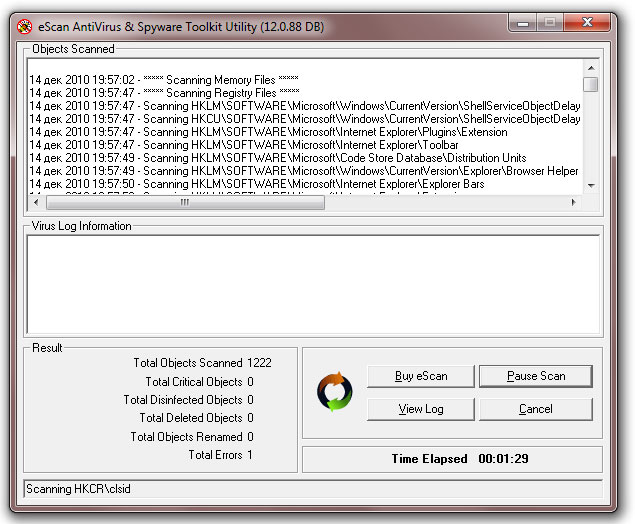
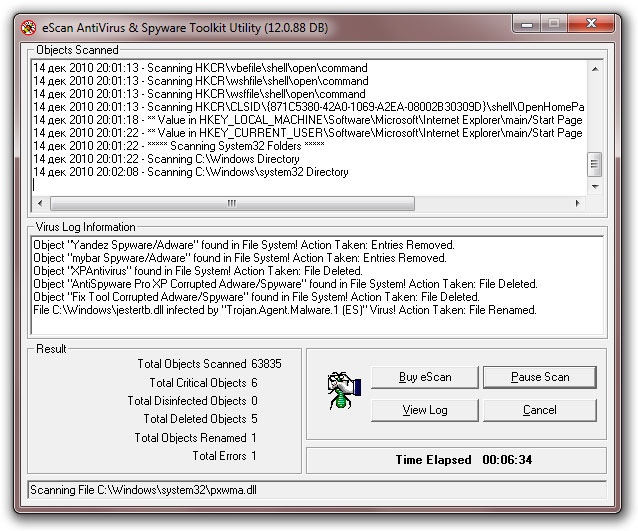
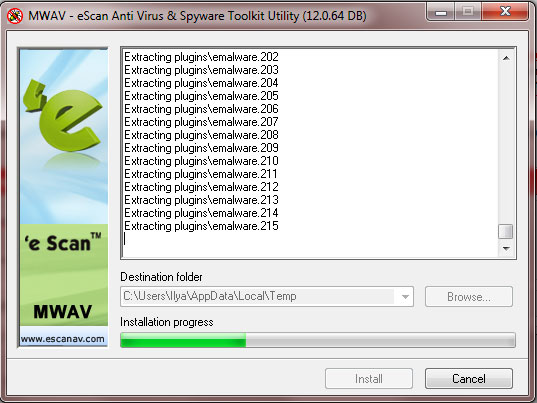
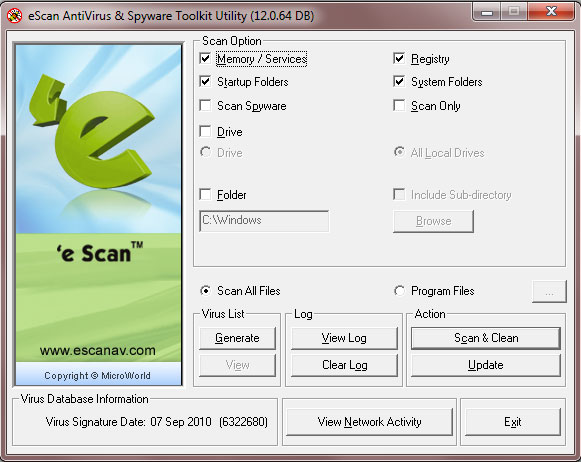
Вот несколько скриншотов, показывающих работу eScan Antivirus Toolkit Utility.


eScan Antivirus Toolkit Utility


eScan Antivirus Toolkit Utility


Есть и минусы. К сожалению, нет настроек для действий при обнаружении вредоносных или подозрительных программ. Например, у меня на машине были обнаружены и удалены (или переименованы для отложенного удаления) несколько "зараженных" файлов, что можно трактовать как ложные срабатывания. Поэтому рекомендую внимательно относиться к тому, что удаляется с компьютера. Не всегда это может быть так опасно, как представляется eScan Antivirus Toolkit Utility.


eScan Antivirus Toolkit Utility


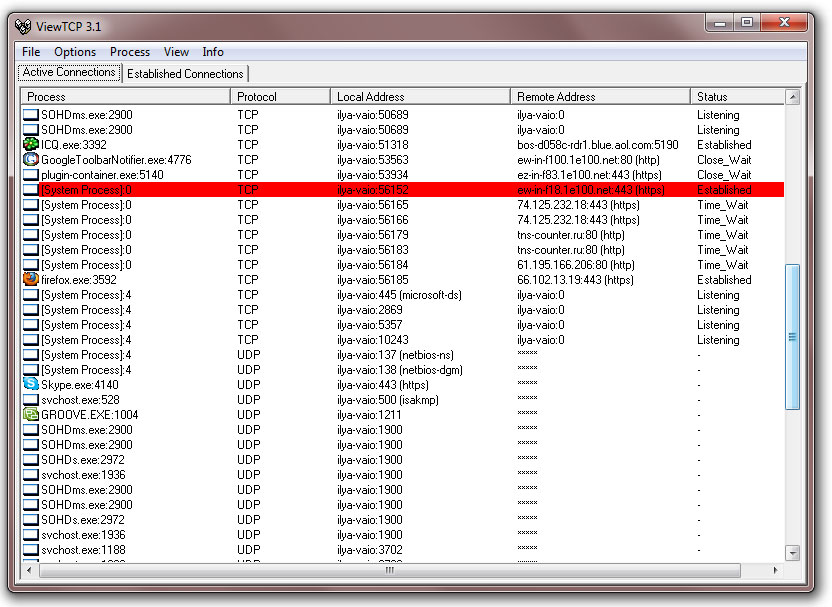
Кроме непосредственно сканирование и лечения в продукте есть функция контроля сетевой активности (снифер), которая показывает, какие процессы работают с сетью, на какие хосты, по какому протоколу и порту они обращаются.


eScan Antivirus Toolkit Utility


Конечно, чтобы четко понимать, насколько качественным средством является eScan Antivirus Toolkit Utility, стоит провести тесты этой утилиты на предмет обнаружения и лечения сложных угроз, а также уровня детектирования движка eScan в целом. Но отстутствие каких-либо ограничений на использование и возможность обновления делает ее интересным инструментом для анализа зараженности системы.


На прошлой неделе в Москву с деловым визитом приезжал Govind Rammurthy, глава индийской антивирусной компании MicroWorld. На пресс-конференции и в личной беседе он рассказал много всего интересно про продукты под маркой eScan, в том числе и о наличии в их линейке бесплатной утилиты eScan Antivirus Toolkit Utility, предназначенной для лечения ПК." />
Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru