



Гироскутер можно взломать и нанести физический вред владельцу

Гироскутер можно взломать и нанести физический вред владельцу

Гироскутер можно взломать и нанести физический вред владельцу

Еще недавно заголовки новостей пестрели сообщениями о возгорающихся и взрывающихся гироскутерах, а власти предупреждали, что устройства небезопасны. Теперь специалисты компании IOActive рассказали о другой опасности, связанной с гирокутерами: оказалось, устройства компании Ninebot можно взломать.

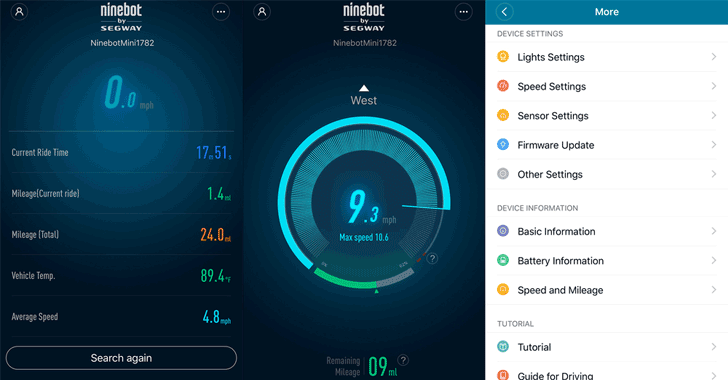
В опубликованном отчете исследователи описывают три основные проблемы, обнаруженные в устройствах Ninebot Segway miniPRO. Во-первых, подключиться к чужому гироскутеру посредством Bluetooth может кто угодно, так как PIN-код по-умолчанию, это 000000. Причем даже если пользователь сменит комбинацию, дефолтная все равно продолжит действовать. Во-вторых, подключившись к чужому Segway, атакующий может заставить устройство загрузить вредоносную прошивку с подконтрольного ему сервера. Дело в том, что никакой валидации обновлений и проверок целостности не производится. В третьих, уязвимо оказалось и официальное мобильное приложение, которое позволяет владельцам устройств Segway удаленно контролировать свои девайсы. Также приложение показывает местоположение ближайших к пользователю устройств Segway, что, по мнению, исследователей, лишь поможет злоумышленнику обнаружить новые цели, пишет xakep.ru.


Представители IOActive подчеркивают, что обнаруженные уязвимости могут использоваться для причинения физического вреда пользователям Segway. К примеру, установив на устройство вредоносную прошивку и подключившись к нему через Bluetooth, злоумышленник в любой момент может приказать гироскутеру резко остановиться или поехать; изменить механизмы безопасности, которые не дают устройству перегреваться; попросту угнать гироскутер, заставив его уехать от владельца в неизвестном направлении; сменить PIN-код, заблокировав пользователю доступ.

На видео, приведенном ниже, специалисты демонстрируют эксплуатацию вышеописанных уязвимостей в жизни. Полный доклад исследователи собираются представить на конференции Black Hat USA 2017, которая состоится в августе.


Разработчики Ninebot уже устранили обнаруженные специалистами проблемы, выпустив новую версию прошивки.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru