



Гироскутер можно взломать и нанести физический вред владельцу

Гироскутер можно взломать и нанести физический вред владельцу

Гироскутер можно взломать и нанести физический вред владельцу

Еще недавно заголовки новостей пестрели сообщениями о возгорающихся и взрывающихся гироскутерах, а власти предупреждали, что устройства небезопасны. Теперь специалисты компании IOActive рассказали о другой опасности, связанной с гирокутерами: оказалось, устройства компании Ninebot можно взломать.

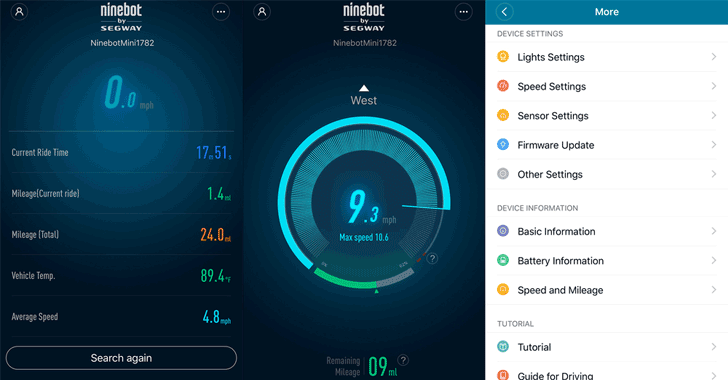
В опубликованном отчете исследователи описывают три основные проблемы, обнаруженные в устройствах Ninebot Segway miniPRO. Во-первых, подключиться к чужому гироскутеру посредством Bluetooth может кто угодно, так как PIN-код по-умолчанию, это 000000. Причем даже если пользователь сменит комбинацию, дефолтная все равно продолжит действовать. Во-вторых, подключившись к чужому Segway, атакующий может заставить устройство загрузить вредоносную прошивку с подконтрольного ему сервера. Дело в том, что никакой валидации обновлений и проверок целостности не производится. В третьих, уязвимо оказалось и официальное мобильное приложение, которое позволяет владельцам устройств Segway удаленно контролировать свои девайсы. Также приложение показывает местоположение ближайших к пользователю устройств Segway, что, по мнению, исследователей, лишь поможет злоумышленнику обнаружить новые цели, пишет xakep.ru.


Представители IOActive подчеркивают, что обнаруженные уязвимости могут использоваться для причинения физического вреда пользователям Segway. К примеру, установив на устройство вредоносную прошивку и подключившись к нему через Bluetooth, злоумышленник в любой момент может приказать гироскутеру резко остановиться или поехать; изменить механизмы безопасности, которые не дают устройству перегреваться; попросту угнать гироскутер, заставив его уехать от владельца в неизвестном направлении; сменить PIN-код, заблокировав пользователю доступ.

На видео, приведенном ниже, специалисты демонстрируют эксплуатацию вышеописанных уязвимостей в жизни. Полный доклад исследователи собираются представить на конференции Black Hat USA 2017, которая состоится в августе.


Разработчики Ninebot уже устранили обнаруженные специалистами проблемы, выпустив новую версию прошивки.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru