



Гироскутер можно взломать и нанести физический вред владельцу

Гироскутер можно взломать и нанести физический вред владельцу

Гироскутер можно взломать и нанести физический вред владельцу

Еще недавно заголовки новостей пестрели сообщениями о возгорающихся и взрывающихся гироскутерах, а власти предупреждали, что устройства небезопасны. Теперь специалисты компании IOActive рассказали о другой опасности, связанной с гирокутерами: оказалось, устройства компании Ninebot можно взломать.

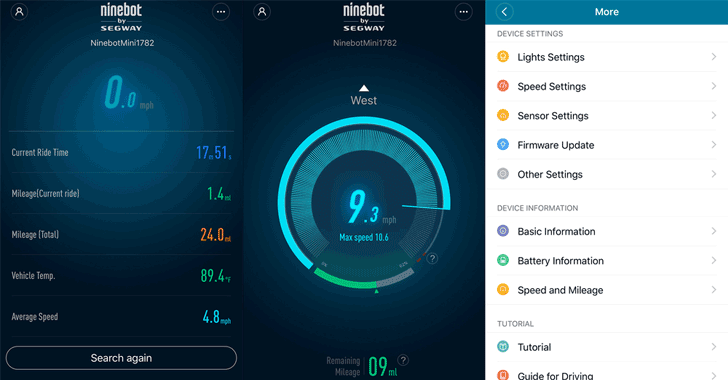
В опубликованном отчете исследователи описывают три основные проблемы, обнаруженные в устройствах Ninebot Segway miniPRO. Во-первых, подключиться к чужому гироскутеру посредством Bluetooth может кто угодно, так как PIN-код по-умолчанию, это 000000. Причем даже если пользователь сменит комбинацию, дефолтная все равно продолжит действовать. Во-вторых, подключившись к чужому Segway, атакующий может заставить устройство загрузить вредоносную прошивку с подконтрольного ему сервера. Дело в том, что никакой валидации обновлений и проверок целостности не производится. В третьих, уязвимо оказалось и официальное мобильное приложение, которое позволяет владельцам устройств Segway удаленно контролировать свои девайсы. Также приложение показывает местоположение ближайших к пользователю устройств Segway, что, по мнению, исследователей, лишь поможет злоумышленнику обнаружить новые цели, пишет xakep.ru.


Представители IOActive подчеркивают, что обнаруженные уязвимости могут использоваться для причинения физического вреда пользователям Segway. К примеру, установив на устройство вредоносную прошивку и подключившись к нему через Bluetooth, злоумышленник в любой момент может приказать гироскутеру резко остановиться или поехать; изменить механизмы безопасности, которые не дают устройству перегреваться; попросту угнать гироскутер, заставив его уехать от владельца в неизвестном направлении; сменить PIN-код, заблокировав пользователю доступ.

На видео, приведенном ниже, специалисты демонстрируют эксплуатацию вышеописанных уязвимостей в жизни. Полный доклад исследователи собираются представить на конференции Black Hat USA 2017, которая состоится в августе.


Разработчики Ninebot уже устранили обнаруженные специалистами проблемы, выпустив новую версию прошивки.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru