



Компания CoinDash заявила о краже $7,5 млн во время ICO

Компания CoinDash заявила о краже $7,5 млн во время ICO

Компания CoinDash заявила о краже $7,5 млн во время ICO

Представители социальной платформы по управлению криптоактивами, CoinDash, разослали своим инвесторам срочное предупреждение о том, что их сайт был скомпрометирован. Злоумышленники разместили на главной странице портала фейковый адрес для отправки криптовалюты эфир (Ethereum, эфириум). К этому моменту инвесторы успели перечислить на счет около 7,5 млн долларов.

«Это экстренное сообщение было отправлено вам, чтобы предостеречь вас от отправки денег на несанкционированный ETH-адрес. Похоже на то, что наша страница Token Sale была взломана, а адрес для отправки средств изменен. Пожалуйста, прекратите отправку средств на любой из адресов, пока мы не уведомим вас об урегулировании ситуации. В настоящее время мы изучаем ситуацию и вскоре отправим дальнейшие инструкции» - гласит предупреждение CoinDash.

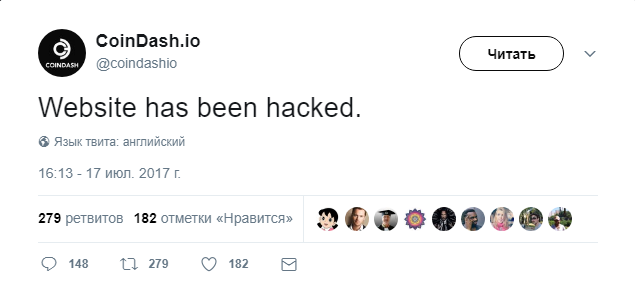
Также был опубликован твит с официального аккаунта  CoinDash, подтверждающий наличие проблемы.

Кампания CoinDash Token Sale была запущена сегодня, 17 июля 2017 года, она должна была продлиться 28 дней или до тех пор, пока средства не достигнут планки в 12 миллионов долларов.

Coindash призвана помочь криптовалютным инвесторам управлять и анализировать свои портфолио, делиться информацией о рынке и демонстрировать достижения.

Текущие партнеры Coindash включают CryptoCompare, Smith & Crown, RSK Labs, WINGS, ethere.camp, Antshares и HyperChain Capital.

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru