




Фишеры взяли на вооружение новые способы получения персональных данных

Фишеры взяли на вооружение новые способы получения персональных данных

Фишеры взяли на вооружение новые способы получения персональных данных

Исследователи компании PhishMe пишут о не совсем обычной фишинговой кампании, нацеленной на пользователей PayPal. Злоумышленники не просто заманивают своих жертв на поддельные сайты (скомпрометированные ресурсы на базе WordPress, расположенные в Новой Зеландии), имитирующие PayPal, чтобы похитить учетные данные, но просят жертв сделать селфи с документами, удостоверяющими личность.

Атакующие действуют достаточно просто: рассылают фишинговые письма, с помощью которых обманом заставляют пользователей перейти на мошеннический сайт. Там у жертвы спрашивают логин и пароль от аккаунта PayPal, причем злоумышленники даже не подделывают адреса URL, то есть заметить подмену совсем нетрудно.

Но одним только хищением логинов и паролей злоумышленники не ограничиваются. Исследователи отмечают, что преступники, по всей видимости, решили пойти ва-банк, и узнать у попавшего в ловушку пользователя всю ценную информацию, какую только возможно. Так, после ввода учтенных данных, оказывается, что жертве нужно пройти четырехступенчатый процесс «верификации аккаунта», который включает в себя предоставление адреса, данных о банковской карте и даже фотографии, на которой пользователя просят держать в руках документ, удостоверяющий личность, пишет xakep.ru.

При этом не совсем ясно, что хакеры собираются делать с этой информацией (особенно с фотографиями). Исследователи полагают, что фото нужны злоумышленникам для создания криптовалютных аккаунтов, которые будут использоваться для отмывания средств, похищенных у жертв.

Стоит отметить, что в 2016 году специалисты уже обнаруживали похожую угрозу. Тогда был найден мобильный троян Acecard, который так же просил пользователей сфотографироваться с документами.

Адреса с дефисами

Еще одну не совсем обычную мошенническую кампанию обнаружили аналитики PhishLabs. В данном случае злоумышленники атакуют пользователей мобильных устройств в целом и пользователей Facebook в частности.

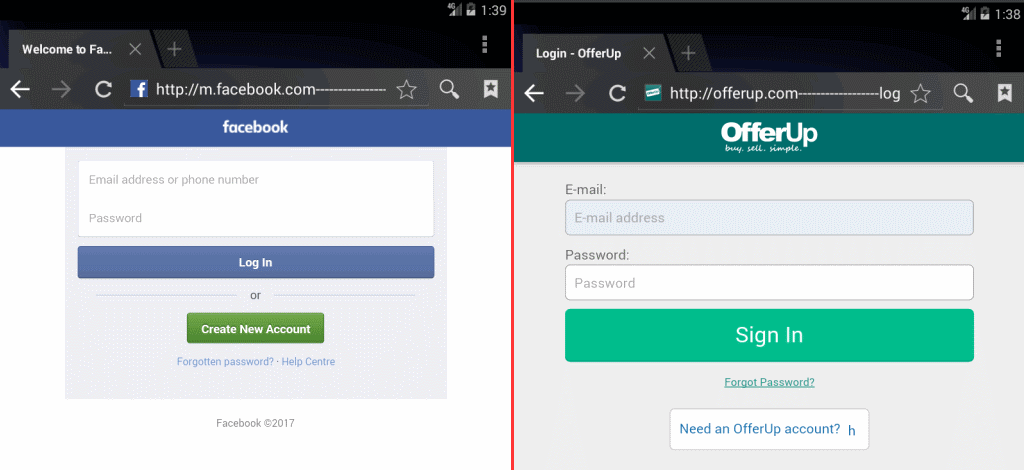
Техника злоумышленников основывается на том, что на экранах мобильных гаджетов адресная строка браузера совсем короткая, и полный URL-адрес в ней зачастую не умещается. Атакующие используют эту особенность в своих целях, дополняя фишинговые URL множеством дефисов, в результате чего адреса выглядят легитимными в глазах неискушенных пользователей. В качестве примера исследователи приводят следующую ссылку, которая использовалась в ходе атак: hxxp:// m.facebook.com—————-validate—-step1.rickytaylk[dot]com/sign_in.html

Как можно заметить, настоящий домен сайта — rickytaylk.com, а вовсе не m.facebook.com. Однако в мобильном браузере пользователь увидит только первую часть URL, то есть m.facebook.com.


Перейдя по такой ссылке, пользователи попадут на мошенническую страницу, где их попросят ввести учетные данные от аккаунта Facebook. Эксперты PhishLabs пишут, что мошенники используют скомпрометированные таким образом учетные записи преимущественно для рассылки фишингового спама друзьям жертвы, распространяя свою атаку далее.

Данная вредоносная кампания в первую очередь ориентирована на пользователей Facebook, но также специалисты обнаружили URL, имитирующие сайты таких сервисов, как Apple iCloud, Comcast, Craigslist и OfferUp.

WhatsApp позволит запереть отдельные чаты на одном смартфоне

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) разрабатывает функцию Restricted Chat, которая не позволит выбранной переписке покидать основной смартфон. Такой чат перестанет синхронизироваться с WhatsApp Web, дополнительными телефонами и другими связанными устройствами.

Новинку обнаружили специалисты WABetaInfo в бета-версии WhatsApp для Android 2.26.36.5. Настройка будет включаться отдельно для каждой переписки. После активации открыть её получится только на главном мобильном устройстве владельца аккаунта.

Функция должна сократить риск утечки сообщений через связанные устройства. Например, пользователь мог когда-то аутентифицировать браузер или второй смартфон и забыть о нём. Кроме того, существуют модифицированные веб-клиенты, способные читать переписку и передавать её ИИ-агентам.


Остальные участники чата об этом могут даже не подозревать. Restricted Chat просто не отправит такой разговор на подключённое устройство, читать там будет нечего.

Новый режим станет развитием Advanced Chat Privacy и сохранит его прежние ограничения. Медиафайлы из защищённого чата не будут автоматически сохраняться в галерею, участники не смогут экспортировать переписку целиком, а сообщения нельзя будет передавать Meta AI. При изменении настроек внутри разговора появится системное уведомление, поэтому тайно ослабить защиту не получится.

Однако расчехлять новую кнопку пока рано. Restricted Chat находится в разработке и недоступен даже участникам бета-тестирования: установка версии 2.26.36.5 ничего не изменит. WhatsApp также не сообщает, когда функция появится публично.

До её запуска чувствительная переписка продолжит синхронизироваться со всеми устройствами, подключёнными к аккаунтам собеседников.

RSS: Новости на портале Anti-Malware.ru