



Android-адваре использует социальную инженерию для защиты от удаления

Android-адваре использует социальную инженерию для защиты от удаления

Android-адваре использует социальную инженерию для защиты от удаления

Исследователи Zscaler предупреждают о том, что вредоносное приложение для Android, которое загружается из рекламных объявлений, размещенных на форумах, сильно сопротивляется удалению.

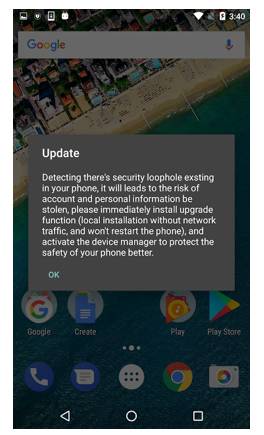
Вредонос представляется как «Ks Clean», приложение для очистки ОС. После установки Ks Clean отображает поддельное сообщение об обновлении системы, в котором единственной опцией, представленной пользователю, является выбор кнопки «ОК».

Как только пользователь нажимает «ОК», вредонос запрашивает установку другого APK с именем «Обновление» (или «Update»). «Обновление» запрашивает права администратора, и если их предоставить, то потом нельзя будет отнять.

После получения прав администратора, зловреду ничего не мешает отображать всплывающие окна, даже когда пользователь работает с другими приложениями. Вредоноса нельзя удалить стандартным способом, через опцию «Удалить», так как у него есть права администратора.

Zscaler выявила более 300 экземпляров вредоносных APK этого приложения, за последние две недели оно успешно атаковало пользователей в США и Великобритании. Также атака была на форум «GodLikeProductions».

«На одном из форумов мы обнаружили посетителей, жаловавшихся на автоматически загружаемое приложение» - сообщает Zcaler.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru