



Android-адваре использует социальную инженерию для защиты от удаления

Android-адваре использует социальную инженерию для защиты от удаления

Android-адваре использует социальную инженерию для защиты от удаления

Исследователи Zscaler предупреждают о том, что вредоносное приложение для Android, которое загружается из рекламных объявлений, размещенных на форумах, сильно сопротивляется удалению.

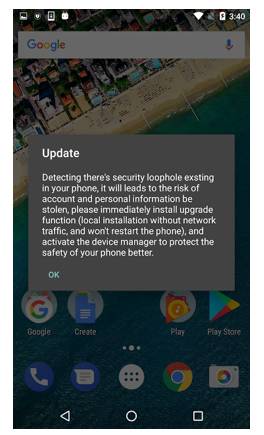
Вредонос представляется как «Ks Clean», приложение для очистки ОС. После установки Ks Clean отображает поддельное сообщение об обновлении системы, в котором единственной опцией, представленной пользователю, является выбор кнопки «ОК».

Как только пользователь нажимает «ОК», вредонос запрашивает установку другого APK с именем «Обновление» (или «Update»). «Обновление» запрашивает права администратора, и если их предоставить, то потом нельзя будет отнять.

После получения прав администратора, зловреду ничего не мешает отображать всплывающие окна, даже когда пользователь работает с другими приложениями. Вредоноса нельзя удалить стандартным способом, через опцию «Удалить», так как у него есть права администратора.

Zscaler выявила более 300 экземпляров вредоносных APK этого приложения, за последние две недели оно успешно атаковало пользователей в США и Великобритании. Также атака была на форум «GodLikeProductions».

«На одном из форумов мы обнаружили посетителей, жаловавшихся на автоматически загружаемое приложение» - сообщает Zcaler.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru