



Мошенники раздают через WhatsApp годовую подписку на Netflix

Мошенники раздают через WhatsApp годовую подписку на Netflix

Мошенники раздают через WhatsApp годовую подписку на Netflix

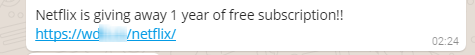
ESET предупреждает о новой мошеннической кампании на WhatsApp. В качестве приманки выступает годовая подписка на международный видеосервис Netflix. Потенциальная жертва получает сообщение об «акции Netflix» от пользователя WhatsApp из списка контактов.

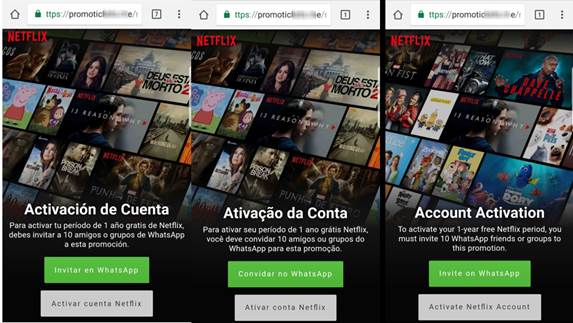
Укороченная ссылка в сообщении ведет на фишинговую страницу, которая визуально не отличается от сайта онлайн-кинотеатра, но не имеет к нему отношения.


Поддельная страница распознает язык, установленный для мобильного устройства пользователя, и показывает локализованный контент. Пока специалисты ESET обнаружили версии на английском, испанском и португальском языках. 


Чтобы получить «годовую подписку в подарок», жертве предлагается отправить ссылку на «акцию» минимум десяти пользователям WhatsApp из списка контактов. Простая механика обеспечивает дальнейшее распространение аферы.

Далее пользователя попросят заполнить небольшую анкету. Номер мобильного телефона, введенный на фишинговом сайте, пополнит базы спамеров и может быть использован для подписки на дорогостоящие SMS-сервисы.

Специалисты ESET рекомендуют игнорировать подобные «акции» и предупреждать об опасности знакомых пользователей, поверивших мошенникам. 

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru