



ЛК зафиксировала снижение количества DDoS-атак в 2017 году

ЛК зафиксировала снижение количества DDoS-атак в 2017 году

ЛК зафиксировала снижение количества DDoS-атак в 2017 году

Согласно отчету «Лаборатории Касперского», первый квартал 2017 ознаменовался традиционным для начала года спадом числа DDoS-атак. При этом общий вектор развития угрозы подтверждает прогнозы экспертов компании. По сравнению с аналогичным периодом предыдущего года количество и сложность атак продолжает расти.

Системой Kaspersky DDoS Intelligence в первые три месяца 2017 года были зафиксированы атаки по целям, расположенным в 72 странах мира. 

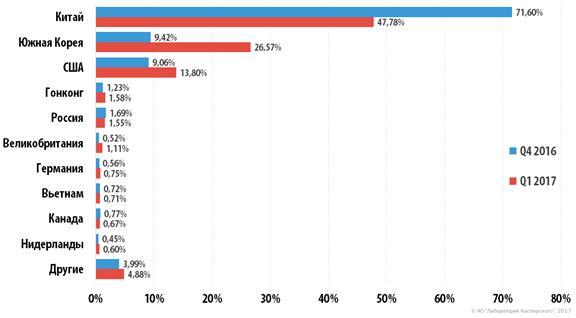
Первое место по числу серверов управления ботнетами остается за Южной Кореей, а на второе вышли США. Нидерланды впервые c апреля 2015 года вытеснили из тройки лидеров Китай, который опустился на седьмую позицию. Россия осталась на четвертом месте. Кроме того, из десятки стран с наибольшим числом командных серверов вышли Япония, Украина и Болгария. Вместо них появились Гонконг, Румыния и Германия.


Распределение уникальных мишеней DDoS-атак по странам


Распределение по операционным системам в этом квартале тоже изменилось. Потеснив ботнеты из устройств Интернета вещей на Linux, на первый план вышли Windows-боты: их доля выросла с 25% в прошлом квартале до 60% в январе-марте 2017. 

За отчетный период не было зарегистрировано ни одной атаки с усилением, зато наблюдался рост числа атак с использованием шифрования. Это соответствует прошлогодним прогнозам «Лаборатории Касперского»: набирают популярность сложные DDoS-атаки, которые нелегко обнаружить стандартными защитными инструментами.

В целом, начало года было довольно тихим — наибольшее число атак (994) наблюдалось 18 февраля, а рекорд по продолжительности нападения составил всего 120 часов. Это значительно меньше, чем в четвертом квартале 2016 года: тогда самая продолжительная атака длилась 292 часа.

«Начало года традиционно характеризуется ощутимым спадом числа DDoS-атак — тенденция сохраняется на протяжении вот уже пяти лет. Это может быть связано с тем, что злоумышленники или их заказчики устраивают себе отпуск, — прокомментировал Алексей Киселев, менеджер Kaspersky DDoS Prevention в России. — Однако несмотря на предсказуемый спад, с января по март этого года было зафиксировано больше DDoS-атак, чем в первом квартале 2016, что подтверждает вывод о росте их количества. Поэтому расслабляться не следует, лучше позаботиться о своей защите до того, как киберпреступники снова войдут в рабочий ритм».

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru