



Fancy Bear освоили новые уязвимости нулевого дня

Fancy Bear освоили новые уязвимости нулевого дня

Fancy Bear освоили новые уязвимости нулевого дня

Кибергруппа Sednit, также известная как APT28, Fancy Bear и Sofacy, действует как минимум с 2004 года и специализируется на краже конфиденциальной информации. Группе приписывают атаки на Демократическую партию США, парламент Германии, французский телеканал TV5 Monde и допинговое агентство WADA.

В октябре 2016 года ESET опубликовала отчет об инструментах и тактике Sednit. В апреле группа вновь напомнила о себе – хакеров обвинили во «вмешательстве в французские выборы», в частности, в атаке на штаб Эммануэля Макрона. Одновременно с этим внимание специалистов ESET привлекла фишинговая рассылка с документом под названием Trump’s_Attack_on_Syria_English.docx во вложении.

Фишинговое письмо эксплуатирует тему решения Дональда Трампа о ракетном ударе по Сирии. Документ-приманка содержит копию соответствующей статьи, опубликованной 12 апреля в The California Courier.


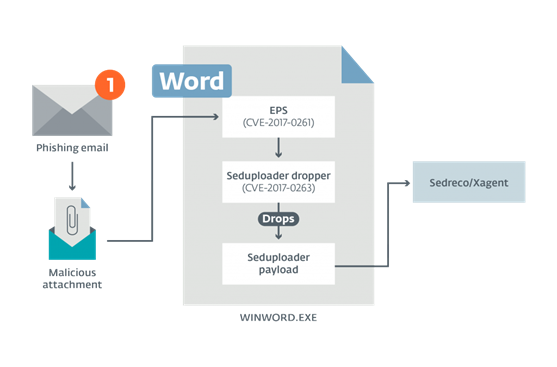
Изучив документ, в ESET установили, что он предназначен для загрузки вредоносной программы Seduploader – известного инструмента разведки из арсенала группы Sednit. С этой целью хакеры используют два эксплойта – к уязвимости удаленного выполнения кода в Microsoft Word (CVE-2017-0262) и к уязвимости локального повышения привилегий в Windows (CVE-2017-0263). Данная схема типична для Sednit – использование фишинговой рассылки с вредоносным вложением для установки инструмента первого этапа.

Новая атака подтверждает, что кибергруппа Sednit не снижает активности и не меняет привычки – известные методы, повторное использование кода из других вредоносных программ, небольшие ошибки типа опечатки в конфигурации Seduploader (shel вместо shell). Кроме того, хакеры продолжают дорабатывать инструментарий, добавляя новые встроенные функции, в частности, скриншоттер.

После предупреждения Microsoft выпустила обновление безопасности, закрывающее перечисленные уязвимости. ESET напоминает о необходимости своевременно устанавливать все патчи ПО, выпускаемые производителями, и использовать комплексные решения для безопасности.

Подпишитесь на новости

Серверные SSD подорожают еще на 15-20% из-за спроса ЦОДов для ИИ

Несколько крупных производителей памяти устно предупредили дистрибьюторов, что поднимут цены на память корпоративного класса. Официальных уведомлений пока нет, но в каналах поставок цены уже растут. По прогнозу TrendForce, контрактные цены на корпоративные SSD в четвертом квартале 2026 года вырастут на 15-20%.

Подробности приводит TrendForce. Подорожание связано со спросом дата-центров для ИИ.

Samsung, SK hynix и Micron отдают приоритет HBM, серверной DDR5 и корпоративным QLC SSD, и обычной DRAM вместе с частью NAND на рынке становится меньше. Некоторые производители, по имеющимся данным, уже забронировали производственные мощности до 2028 года.

Потребительский рынок при этом слабеет. Поставки ноутбуков в третьем квартале сократились на 15,8% по сравнению со вторым, складские запасы растут, и производители компьютеров закупают меньше памяти.

TrendForce ожидает, что контрактные цены на DRAM для компьютеров в четвертом квартале вырастут на 13-18% к предыдущему кварталу. Клиентские SSD подорожают меньше чем на 5%.

На рынке Хуацянбэй в Шэньчжэне модули DDR5 объемом 16 ГБ продают примерно за 1600 юаней (около $240). Средняя контрактная цена производителей на такие модули составляет около 2000 юаней (около $300), то есть розничная цена оказалась ниже заводской.

По данным The Paper, потребительская память тоже дорожает, но из-за слабого спроса у покупателей больше возможностей торговаться.

RSS: Новости на портале Anti-Malware.ru