



Fancy Bear освоили новые уязвимости нулевого дня

Fancy Bear освоили новые уязвимости нулевого дня

Fancy Bear освоили новые уязвимости нулевого дня

Кибергруппа Sednit, также известная как APT28, Fancy Bear и Sofacy, действует как минимум с 2004 года и специализируется на краже конфиденциальной информации. Группе приписывают атаки на Демократическую партию США, парламент Германии, французский телеканал TV5 Monde и допинговое агентство WADA.

В октябре 2016 года ESET опубликовала отчет об инструментах и тактике Sednit. В апреле группа вновь напомнила о себе – хакеров обвинили во «вмешательстве в французские выборы», в частности, в атаке на штаб Эммануэля Макрона. Одновременно с этим внимание специалистов ESET привлекла фишинговая рассылка с документом под названием Trump’s_Attack_on_Syria_English.docx во вложении.

Фишинговое письмо эксплуатирует тему решения Дональда Трампа о ракетном ударе по Сирии. Документ-приманка содержит копию соответствующей статьи, опубликованной 12 апреля в The California Courier.


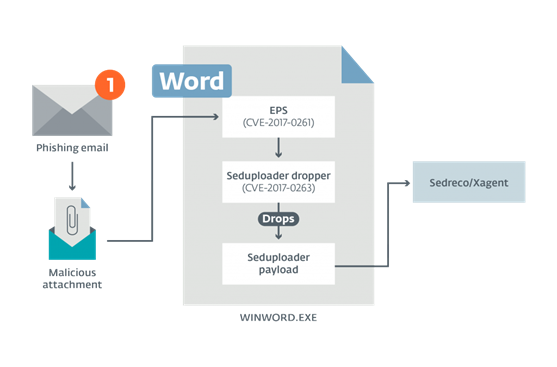
Изучив документ, в ESET установили, что он предназначен для загрузки вредоносной программы Seduploader – известного инструмента разведки из арсенала группы Sednit. С этой целью хакеры используют два эксплойта – к уязвимости удаленного выполнения кода в Microsoft Word (CVE-2017-0262) и к уязвимости локального повышения привилегий в Windows (CVE-2017-0263). Данная схема типична для Sednit – использование фишинговой рассылки с вредоносным вложением для установки инструмента первого этапа.

Новая атака подтверждает, что кибергруппа Sednit не снижает активности и не меняет привычки – известные методы, повторное использование кода из других вредоносных программ, небольшие ошибки типа опечатки в конфигурации Seduploader (shel вместо shell). Кроме того, хакеры продолжают дорабатывать инструментарий, добавляя новые встроенные функции, в частности, скриншоттер.

После предупреждения Microsoft выпустила обновление безопасности, закрывающее перечисленные уязвимости. ESET напоминает о необходимости своевременно устанавливать все патчи ПО, выпускаемые производителями, и использовать комплексные решения для безопасности.

Подпишитесь на новости

Провайдерам хотят запретить подключать абонентов без оборудования СОРМ

Минцифры предложило запретить операторам связи обслуживать абонентов, пока у них не установлено и не принято оборудование СОРМ, через которое силовые структуры получают доступ к трафику. Норму хотят включить в законопроект о реформе отрасли связи. За нарушение требования оператора смогут лишить лицензии во внесудебном порядке.

Об этом пишут «Известия» со ссылкой на источники. Сейчас для получения лицензии достаточно согласовать схему сети, указав места, где оборудование СОРМ уже стоит или будет установлено.

На его внедрение отводилось два года. По словам гендиректора оператора «ЕСК» Алхаса Мирзабекова, некоторые компании годами работали без оборудования, а затем закрывали бизнес и регистрировали новое юрлицо. Новое требование он назвал попыткой закрыть эту лазейку.

Основатель «Интернет-розыска» Игорь Бедеров считает, что оператор без реального подключения к СОРМ создает слепую зону для правоохранительных органов. По его оценке, только в Москве и Подмосковье работают около 1,5 тыс. небольших провайдеров, у которых примерно 30% пользователей домашнего интернета.

Для таких компаний расходы будут заметными. Минимальный комплект СОРМ стоит от 5 млн рублей, это сопоставимо с годовым бюджетом небольшого провайдера на развитие сети, говорит Мирзабеков.

Партнер ComNews Research Леонид Коник подсчитал, что оператору с выручкой около 100 млн рублей полный комплект обойдется более чем в 10 млн рублей, и еще 20-25 млн понадобится на хранение трафика.

Эксперт НТИ Олег Яблоков отмечает, что новым операторам придется платить за СОРМ еще до первой выручки. Там, где у пользователей меньше выбора, домашний интернет может подорожать.

RSS: Новости на портале Anti-Malware.ru