



Обнаружен троянец, распространяющийся под видом бесплатных ключей

Обнаружен троянец, распространяющийся под видом бесплатных ключей

Обнаружен троянец, распространяющийся под видом бесплатных ключей

Компания «Доктор Веб» предупреждает об очередной вредоносной программе, скачать которую рискуют любители бесплатных ключей. Причем на этот раз злоумышленники отошли от традиционных способов распространения вредоносного ПО.

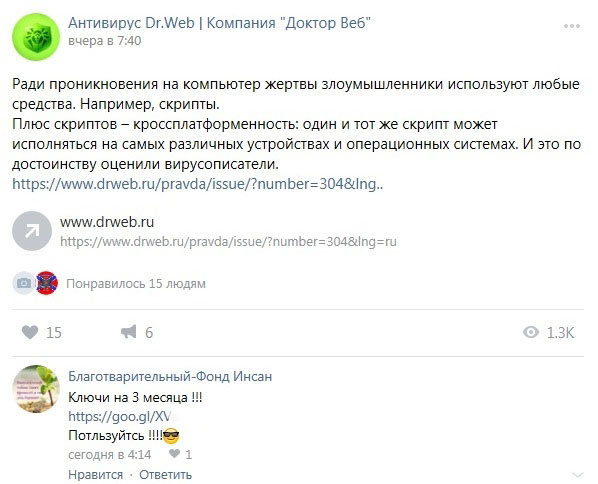
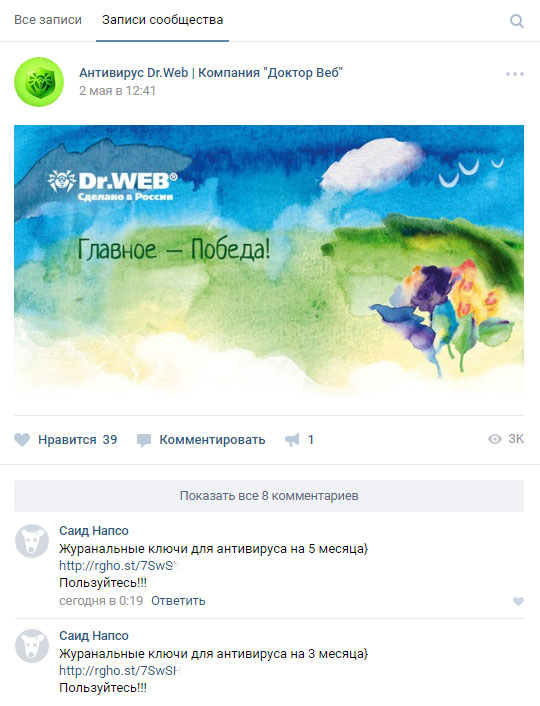
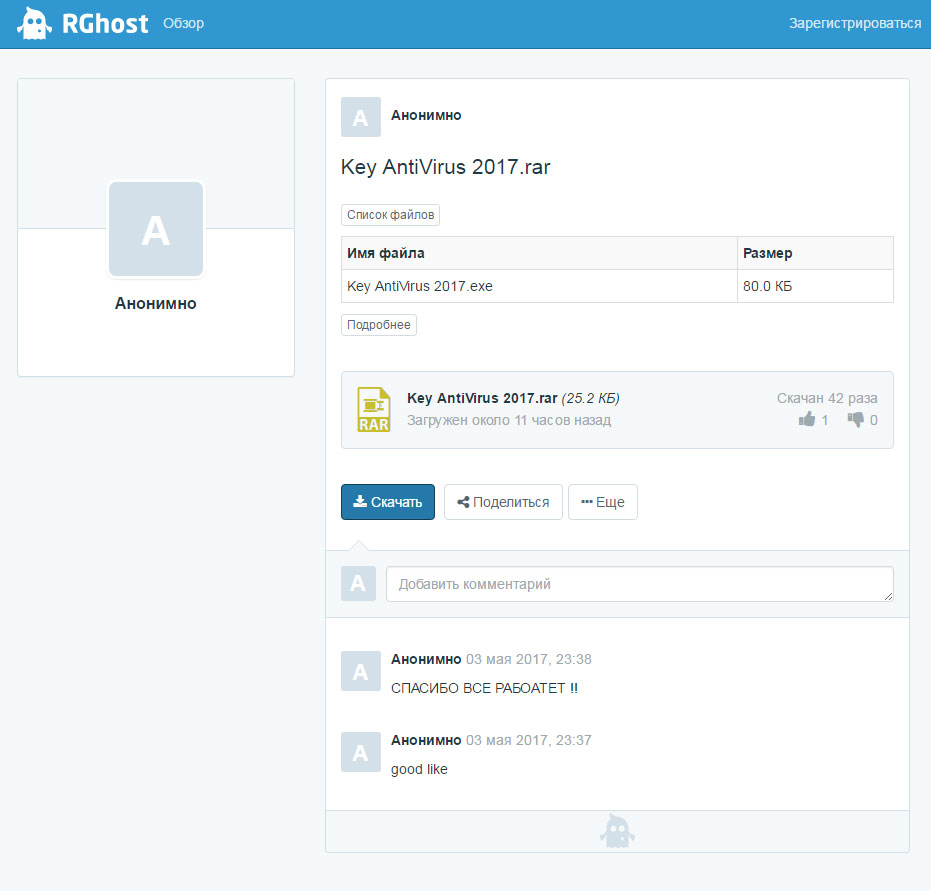
С некоторых пор в официальной группе компании «Доктор Веб» в социальной сети «ВКонтакте» стали появляться сообщения от анонимных пользователей с предложением скачать бесплатные лицензионные ключи для Антивируса Dr.Web. Как правило, подобные сообщения содержат сокращенную ссылку на файловый хостинг RGhost. Если пройти по ней, потенциальной жертве будет предложено загрузить RAR-архив объемом порядка 26 Кбайт. Разумеется, модераторы сообщества «Доктор Веб» стараются оперативно удалять такие сообщения, однако иногда не успевают сделать это сразу после их публикации.


Архив содержит небольшой исполняемый файл, имеющий значок простого текстового документа. Все исследованные образцы этого приложения представляют собой один и тот же бэкдор, однако перед размещением его в Интернете злоумышленники всякий раз переупаковывали вредоносную программу во избежание сигнатурного детекта. В результате троянец, получивший наименование Trojan.MulDrop7.26387, непродолжительное время не детектируется Антивирусом Dr.Web — каждый новый образец начинает определяться только после очередного обновления вирусных баз. По всей видимости, распространяя троянца под видом лицензионных ключей от антивируса, злоумышленники рассчитывали на беспечных пользователей, на компьютерах которых либо не установлено антивирусное ПО, либо используется бесплатная защитная программа.

Троянец Trojan.MulDrop7.26387 представляет собой многофункциональный бэкдор с весьма забавным, «школьным» набором функций. Он создан на основе широко известного средства удаленного администрирования (RAT, Remote Administration Tool) Njrat 0.7 Golden By Hassan Amiri, детектируемого Dr.Web как BackDoor.NJRat.1013.

После запуска бэкдор соединяется со своим управляющим сервером и отправляет на него информацию об инфицированном компьютере: серийный номер жесткого диска, версию и разрядность установленной ОС, имя компьютера, наименование его производителя, наличие и версию антивируса, а также присутствие подключенной к ПК веб-камеры. Троянец может выполнять следующие команды злоумышленников:

  • заменить обои Рабочего стола Windows;
  • выключить или перезагрузить компьютер;
  • вывести на экран системное сообщение с заданным текстом;
  • поменять местами функции кнопок мыши;
  • воспроизвести с помощью динамиков заданную фразу, используя голосовой синтезатор;
  • скрыть или снова отобразить Панель задач Windows;
  • открыть или закрыть привод для оптических дисков;
  • включить или выключить монитор;
  • открыть в браузере заданную веб-страницу;
  • прочитать, установить или удалить заданное значение системного реестра;
  • получить и передать на управляющий сервер снимок экрана;
  • скачать и запустить указанный исполняемый файл;
  • обновить или удалить исполняемый файл троянца.

Одной из наиболее опасных функций бэкдора является встроенный кейлоггер, запоминающий нажатия клавиш. По команде эти данные загружаются на сервер злоумышленников. Кроме того, троянец способен неожиданно воспроизводить на экране зараженной машины SWF-ролики пугающего содержания.

Вирусные аналитики «Доктор Веб» отмечают, что подобные вредоносные программы, основное назначение которых — напугать или ввести в замешательство пользователей, в последние годы встречаются редко. Большая часть современных троянцев ориентирована на извлечение преступниками коммерческой выгоды, а распространением вирусов с целью попугать жертву ради собственного удовольствия чаще всего занимаются подростки старшего школьного возраста.

Подпишитесь на новости

Android 17 запретит приложениям внезапно орать в фоне

Google решила покончить с одной из самых мерзких мобильных неожиданностей: когда давно свёрнутое приложение или забытая вкладка браузера внезапно начинает воспроизводить звук. В Android 17 для этого появился системный механизм Background Audio Hardening.

Теперь приложение сможет включать аудио, запрашивать аудиофокус и менять громкость только при видимом на экране интерфейсе либо при корректно запущенной foreground-службе.

Ограничение действует на все приложения в Android 17, даже если они пока не адаптированы под API 37.

Если программа попытается шуметь из неподходящего фонового состояния, система просто проигнорирует её запрос. Воспроизведение и изменение громкости будут заблокированы без ошибки или падения приложения, а запрос аудиофокуса завершится отказом.

Как объясняет Google, нововведение должно остановить случайный запуск звука. Например, приложение могло зависнуть из-за проблем с сетью, быть заморожено системой, а затем очнуться через несколько часов и внезапно продолжить воспроизведение. Другой сценарий — потерянная медиасессия, которая продолжает жить уже без видимого интерфейса и понятной кнопки остановки.

Изменение работает на уровне всей операционной системы, поэтому это не специальное лекарство для Chrome, YouTube или сайтов с наглым автовоспроизведением. Под новые правила попадут браузеры, игры, медиаплееры и остальные приложения.

Побочный эффект тоже имеется. Программы, которым действительно нужно играть музыку или подкасты при выключенном экране, должны правильно использовать foreground-службу для медиавоспроизведения. Разработчикам с кривой реализацией придётся переписать код, иначе Android молча прикрутит им громкость.

Google также предусмотрела тестирование через ADB: защиту можно включить, отключить или перевести в жёсткий режим, при котором некорректные обращения к аудиоинтерфейсам вызывают явные ошибки.

RSS: Новости на портале Anti-Malware.ru