



Новый зловред порабощает Интернет вещей

Новый зловред порабощает Интернет вещей

Новый зловред порабощает Интернет вещей

«Лаборатория Касперского» рассказала об активности зловреда Hajime, который в настоящее время активно заражает устройства Интернета вещей и создает из них ботнет. На данный момент под контролем Hajime находятся почти 300 тысяч гаджетов по всему миру.

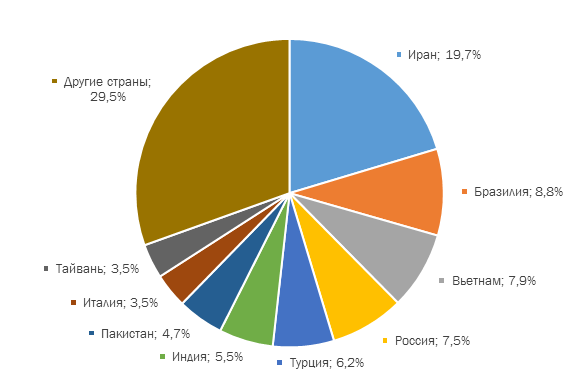
Потенциально все они готовы выполнять команды злоумышленников, однако реальная цель Hajime до сих остается неизвестной. В переводе с японского Hajime означает «начало». Первые признаки активности этого зловреда были замечены в октябре 2016 года. Наибольшее число зараженных устройств сейчас зафиксировано в Иране – около 20%. Следом идут Бразилия (9%) и Вьетнам (8%). Россия также оказалась одной из привлекательных стран для злоумышленников – 7,5% устройств ботнета расположены в России.  


Распределение зараженных Hajime устройств по странам


Исследователи отмечают, что в Hajime нет функций, позволяющих осуществлять атаки; на данный момент зловред содержит только модуль, отвечающий за его распространение. Для заражения устройств Hajime использует разные техники, но чаще отдает предпочтение брутфорс-атакам, то есть методу подбора пароля через перебирание возможных комбинаций. После успешного заражения зловред предпринимает меры для сокрытия своего присутствия на устройстве.

Hajime не слишком избирателен – он готов заразить любой гаджет, подключенный к Интернету. Однако в числе его жертв все же преобладают видеозаписывающие устройства, веб-камеры и роутеры. Примечательно, что зловред избегает некоторых сетей, среди них, в частности, сети General Electric, Hewlett-Packard, почтовой службы США и Министерства обороны США.

«Самая большая интрига Hajime – это его цель. Ботнет быстро растет, а для чего до сих пор неизвестно. Мы не заметили присутствия Hajime в каких-либо атаках или другой вредоносной активности. Тем не менее не стоит недооценивать угрозу. Мы рекомендуем всем владельцам устройств Интернета вещей сменить пароли на гаджетах, при этом выбирать сложные комбинации, которые нелегко угадать, а также по возможности обновить ПО от производителя», – отметил Константин Зыков, старший аналитик «Лаборатории Касперского».

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru