



Доктор Веб обнаружил более 500 мошеннических сайтов

Доктор Веб обнаружил более 500 мошеннических сайтов

Доктор Веб обнаружил более 500 мошеннических сайтов

Сетевое мошенничество уже давно превратились в серьезную криминальную индустрию, оперирующую многомиллионными суммами. Традиционные методики обмана пользователей Интернета хорошо известны специалистам по информационной безопасности, однако изредка киберпреступники придумывают новые жульнические схемы.

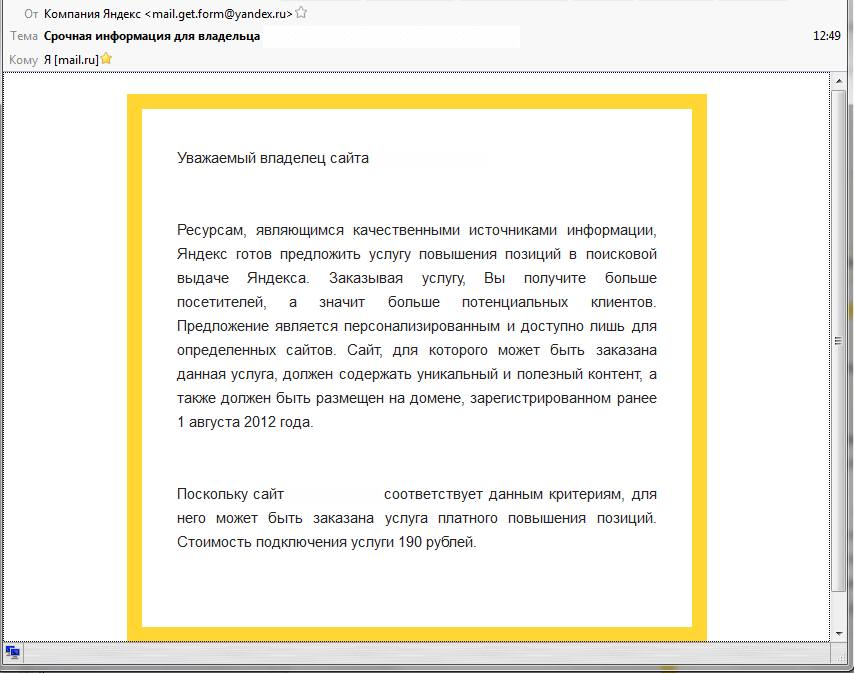
Новый вид мошенничества ориентирован на владельцев веб-сайтов: они получают электронное письмо, отправленное якобы от имени компании «Яндекс». По всей видимости, для рассылки сообщений злоумышленники воспользовались базой контактов администраторов интернет-ресурсов, пишет news.drweb.ru. Почтовый ящик, с которого отправлено письмо, зарегистрирован на бесплатном сервисе Yandex Mail и потому включает в себя домен yandex.ru — киберпреступники явно рассчитывают на то, что это усыпит бдительность жертв.

В своем послании мошенники от имени «Яндекса» предлагают владельцу сайта повысить его позиции в поисковой выдаче. Предложение якобы является персональным и ориентировано только на качественные интернет-ресурсы, содержащие уникальный контент, а также размещенные на домене, который был зарегистрирован до 1 августа 2012 года.


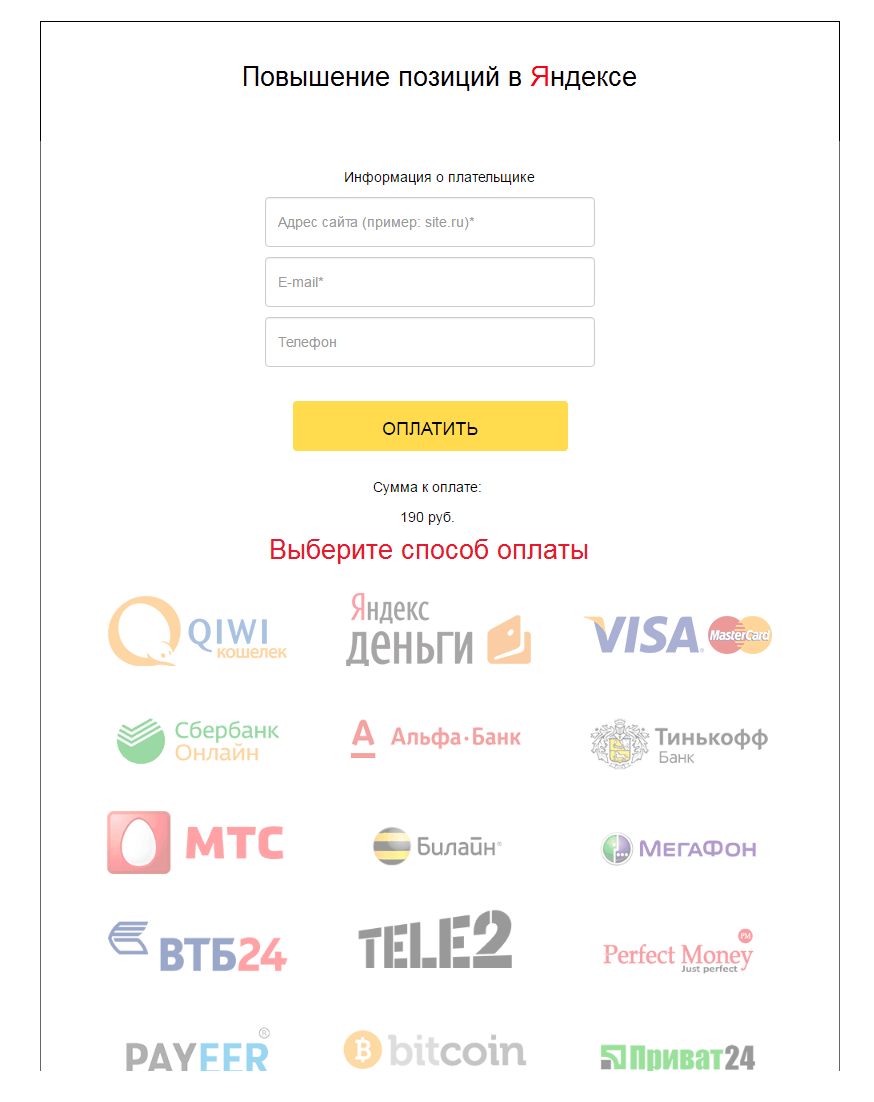
Письмо содержит ссылку на веб-сайт, на котором получателю предлагают на выбор способы оплаты этой услуги.


Действовали злоумышленники с размахом: они арендовали несколько IP-адресов, к каждому из которых было привязано больше сотни URL веб-страничек для оплаты этой мошеннической услуги. Всего специалисты компании «Доктор Веб» выявили и добавили в базы нерекомендуемых сайтов более 500 таких адресов. Разумеется, после внесения платежа жертва не получает обещанного — деньги выводятся мошенниками с использованием ресурсов одного из популярных платежных агрегаторов.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru