



Впервые с 2009 года в сети наблюдается рост объемов спам рассылок

Впервые с 2009 года в сети наблюдается рост объемов спам рассылок

Впервые с 2009 года в сети наблюдается рост объемов спам рассылок

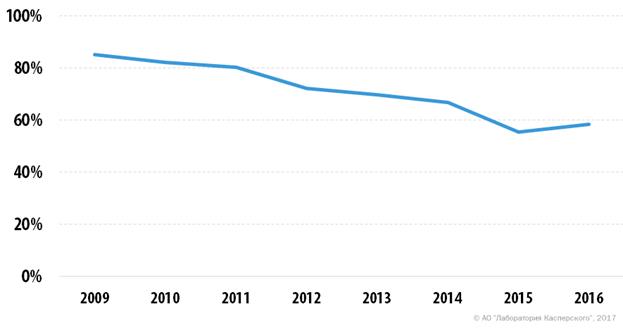
Согласно годовому отчету «Лаборатории Касперского», доля спама в мировом почтовом трафике 2016 года составила 58,3% — это на 3 процентных пункта больше, чем в 2015. Последний раз увеличение доли спама в почтовом трафике было зафиксировано восемь лет назад, в 2009 году, после чего она стабильно понижалась.

Длительный спад был связан с переходом малого и среднего бизнеса на легальные рекламные платформы, однако теперь, судя по всему, этот процесс приостановился. Увеличение количества спама в 2016 году эксперты связывают с ростом числа писем с троянцами-шифровальщиками: антивирусный компонент срабатывал в почте клиентов «Лаборатории Касперского» почти в четыре раза чаще, чем в 2015 году.


Доля спама в мировом почтовом трафике, 2016 год


Засилье шифровальщиков эксперты связывают с доступностью этих программ на черном рынке. Сегодня злоумышленник может вообще не уметь писать код: из-за распространения модели «вредоносное ПО как услуга» (Ransomware-as-a-Service) и возможности аренды ботнетов от киберпреступников больше не требуется быть хакерами в традиционном смысле слова.

«Изменение тренда наводит на мысль, что мы, возможно, наблюдаем новый виток развития спама как инструмента. Массовые рассылки вряд ли достигнут былых масштабов, но по крайней мере в 2017 году мы прогнозируем продолжение тренда и высокое количество спама с шифровальщиками. Порог входа в киберпреступность в последнее время снизился из-за Ransomware-as-a-Service, и это тоже скажется на ситуации, — комментирует Дарья Гудкова, руководитель отдела контентных аналитиков «Лаборатории Касперского». — Чтобы уберечь себя от угроз, необходимо быть осторожным с письмами от незнакомых отправителей. Ну и конечно, хорошим подспорьем тут станет комплексное защитное решение с функцией антиспама, который отфильтрует большинство нежелательных писем еще на входе в почтовый ящик».

Среди других тенденций в спам-рассылках и фишинге эксперты «Лаборатории Касперского» отмечают следующие:

  • Растущая популярность спама среди малого бизнеса Китая. Одним из возможных объяснений этого феномена эксперты считают то, что многие глобальные социальные сети в Китае запрещены, и массовые рассылки стали для местных бизнесменов главным каналом выхода на мировой рынок.
  • Использование в качестве поводов для спама громких спортивных событий, а также создание рассылок для разных стран с релевантным только им контентом. Например, жители России получали письма, замаскированные под уведомления от Федеральной налоговой службы и Пенсионного фонда РФ.
  • Рост фишинговых атак на клиентов финансовых организаций: банков, онлайн-магазинов, платежных систем.
  • Активное использование мошенниками всех доступных средств коммуникации, таких как социальные сети, СМС, рекламные баннеры.
Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru