



Лаборатория Касперского обнаружила новый старый способ кражи денег

Лаборатория Касперского обнаружила новый старый способ кражи денег

Лаборатория Касперского обнаружила новый старый способ кражи денег

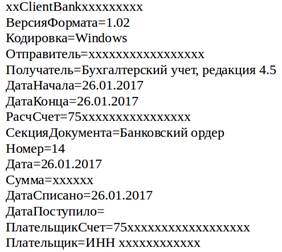
Киберпреступники смогли похитить более 200 миллионов рублей у российских организаций с помощью простой подмены реквизитов в платежных поручениях. «Лаборатория Касперского» обнаружила новый зловред TwoBee, с помощью которого злоумышленники редактировали текстовые файлы для обмена данными между бухгалтерскими и банковскими системами.

Файлы оказались легкой добычей для преступников, поскольку не были защищены шифрованием и по умолчанию имели стандартные имена. 

Пример банковской выписки, которую редактировали злоумышленники  


Такой подход нельзя назвать новым – несколько лет назад платежные поручения подменял нашумевший в свое время троянец Carberp. Однако эта техника уже довольно давно уступила место другим более сложным методам атак, в частности заражению банкоматов, проникновению в системы дистанционного банковского обслуживания или платежные системы. 

Тем не менее эта, казалось бы, забытая тактика позволила злоумышленникам легко добиться желаемого результата. В настоящее время создатели зловреда TwoBee используют десятки банковских счетов, на которые переводят деньги своих жертв. Почти 90% атак пришлось на компании среднего и малого бизнеса. Большинство пострадавших организаций (25%) зафиксировано в Москве. Следом по числу заражений идут Екатеринбург и Краснодар.  

«Техника подмены реквизитов в платежных поручениях в свое время сошла на нет благодаря массовому распространению технологий шифрования в большинстве финансовых систем. Вероятно, тот же способ будет эффективен и в борьбе с TwoBee – защищенные выгрузки не позволят троянским программам так просто менять реквизиты в денежных переводах. Именно поэтому мы советуем всем компаниям передавать финансовую информацию в зашифрованном виде», – поясняет Денис Легезо, антивирусный эксперт «Лаборатории Касперского».

«Для защиты от атак с использованием TwoBee или похожих на него зловредов мы рекомендуем организациям, в первую очередь, сверять номер счета из подтверждающего запроса от банка с номером счета получателя, указанным в бухгалтерской системе. Это на 100% гарантирует защиту от мошенничества, – прокомментировал Игорь Митюрин, Департамент безопасности ПАО Сбербанк. – Вместе с тем важно убедиться, что вы используете актуальные и обновленные версии программного обеспечения, установили защитные программы и ограничили доступ в Интернет с тех устройств, на которых установлены системы дистанционного банковского обслуживания и бухгалтерские системы».

Алексей Харитонов, руководитель отдела продвижения экономических программ, фирма «1С», отметил: «Актуальные версии наших учетных программ проверяют, не был ли файл обмена модифицирован зловредом после загрузки данных в программу банка, но до отправки платежей на исполнение. Но, конечно, наиболее надежный вариант – использовать сервисы прямого обмена с банками, например, по технологии DirectBank, которую сейчас поддерживают более 25 банков, от крупнейших до небольших. В этом случае выгрузка-загрузка файлов обмена вообще не требуется, все платежные документы формируются и подписываются электронной подписью прямо в учетной программе и из нее отправляются напрямую на сервер банка». 

Подпишитесь на новости

5G на российских iPhone всё-таки включили через уязвимость в iOS

Apple не спешит открывать российским iPhone доступ к сетям пятого поколения, поэтому энтузиасты пошли в обход. Скрипт CarrierSIM активирует 5G с помощью профиля венгерского Vodafone и исследовательского эксплойта AirLift.

Схема действительно работает, её проверила «Российская газета».

CarrierSIM не меняет сим-карту, тариф или настройки сети оператора. Вместо этого скрипт заставляет iOS связать российскую симку с уже встроенным профилем Vodafone Hungary, где поддержка 5G разрешена.

В редакции способ протестировали на iPhone 15 Pro Max и iPhone 18 Pro с iOS 26.5 и iOS 27: заработали не только сети пятого поколения, но также VoWiFi и кодек EVS.

Однако бесплатный 5G принесли не на блюдечке, а на эксплойте. Для настройки смартфон необходимо подключить к компьютеру и запустить сторонние скрипты. Этим наверняка воспользуются мошенники: под видом активатора 5G они могут распространять стилеры, шпионский софт и другие цифровые подарки.

Сам AirLift вредоносной программой не считается, пояснили в «Соларе». Но инструмент умеет обходить ограничения файловой системы iPhone, читать и записывать данные в обычно недоступных каталогах.

Полного root-доступа, доступа ко всему Keychain или Secure Enclave он автоматически не даёт, однако пространство для неприятностей всё равно приличное.

Есть и риск сломать сетевые настройки. Ошибка скрипта, несовместимая версия iOS или обрыв соединения способны вывести из строя мобильную связь и режим модема, а в худшем случае закончиться сбросом iPhone.

МегаФон тоже не гарантирует корректную работу: венгерский профиль не тестировался в российских сетях, поэтому возможны проблемы с диапазонами и переключением между LTE и 5G.

Напомним, ранее мы сообщали, что энтузиасты уже предлагают подключаться к 5G. Сервис 5G First предлагает снять ограничение за 399 рублей без джейлбрейка, достаточно подключить смартфон к компьютеру и запустить специальную программу.

RSS: Новости на портале Anti-Malware.ru