



Check Point: Сетевой червь SQL Slammer возобновил свою активность

Check Point: Сетевой червь SQL Slammer возобновил свою активность

Check Point: Сетевой червь SQL Slammer возобновил свою активность

SQL Slammer, маленький червь, который наводил ужас в 2003 году, похоже, возобновил свою активность. Об этом предупреждают эксперты  в области безопасности Check Point. Впервые этот червь был замечен, когда стал причиной отказа десятков тысяч серверов по всему миру из-за перегруза, спровоцированного отправкой огромным количеством сетевых пакетов.

SQL Slammer использовал уязвимость, продемонстрированную на брифинге Black Hat, эксперт Дэвид Личфилд тогда обнаружил ошибку переполнение буфера в продуктах Microsoft (SQL Server и Desktop Engine). Несмотря на то, что Microsoft быстро исправили уязвимость, многие не успели или не посчитали нужным обновиться, из-за чего червь смог быстро распространиться.

Вредонос SQL Slammer имеет размер 376 байт, это позволяет ему поместиться в один пакет. Он отправляет запрос на порт UDP 1434 и после заражения заставляет маршрутизаторы отправлять вредоносный код на случайные IP-адреса, что приводило к отказу в обслуживании.

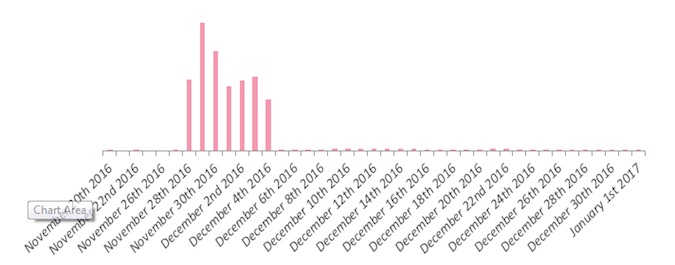
Червь никак не проявлял себя на протяжении более десяти лет, однако исследователи в области безопасности Check Point предупреждают о том, что он возобновил свою активность. Согласно их данным, попытки атак были замечены в период между 28 ноября и 4 декабря 2016 года.

SQL Slammer пытался атаковать в общей сложности 172 страны, что говорит о том, что это не была целенаправленная атака. Эксперты также отмечают, что наибольшее число попыток атаки было совершено с IP-адресов, расположенных в Китае, Вьетнаме, Мексике и Украине.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru