



Check Point: Сетевой червь SQL Slammer возобновил свою активность

Check Point: Сетевой червь SQL Slammer возобновил свою активность

Check Point: Сетевой червь SQL Slammer возобновил свою активность

SQL Slammer, маленький червь, который наводил ужас в 2003 году, похоже, возобновил свою активность. Об этом предупреждают эксперты  в области безопасности Check Point. Впервые этот червь был замечен, когда стал причиной отказа десятков тысяч серверов по всему миру из-за перегруза, спровоцированного отправкой огромным количеством сетевых пакетов.

SQL Slammer использовал уязвимость, продемонстрированную на брифинге Black Hat, эксперт Дэвид Личфилд тогда обнаружил ошибку переполнение буфера в продуктах Microsoft (SQL Server и Desktop Engine). Несмотря на то, что Microsoft быстро исправили уязвимость, многие не успели или не посчитали нужным обновиться, из-за чего червь смог быстро распространиться.

Вредонос SQL Slammer имеет размер 376 байт, это позволяет ему поместиться в один пакет. Он отправляет запрос на порт UDP 1434 и после заражения заставляет маршрутизаторы отправлять вредоносный код на случайные IP-адреса, что приводило к отказу в обслуживании.

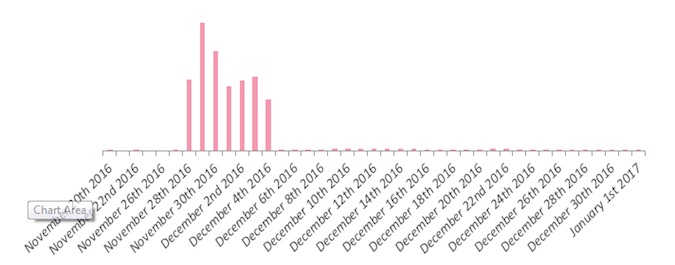
Червь никак не проявлял себя на протяжении более десяти лет, однако исследователи в области безопасности Check Point предупреждают о том, что он возобновил свою активность. Согласно их данным, попытки атак были замечены в период между 28 ноября и 4 декабря 2016 года.

SQL Slammer пытался атаковать в общей сложности 172 страны, что говорит о том, что это не была целенаправленная атака. Эксперты также отмечают, что наибольшее число попыток атаки было совершено с IP-адресов, расположенных в Китае, Вьетнаме, Мексике и Украине.

Подпишитесь на новости

Торвальдс распробовал ИИ: кодить веселее, разгребать патчи — нет

Линус Торвальдс признался, что ему нравится использовать ИИ для программирования. Раньше создатель Linux относился к таким инструментам скептически, но теперь считает их полезными (особенно для задач, в которых сам не силен).

Как пишет ZDNet, Торвальдс рассказал об этом на Open Source Summit Europe. В качестве примера он привел собственный проект гитарной педали.

Интерфейс на C работал, но выглядел старомодно. Торвальдс подключил ИИ, чтобы улучшить его. Первый результат оказался ужасным: пришлось показать модели существующую реализацию и объяснить, что именно требуется изменить.

По мнению папы Линукса, вайб-кодинг помогает вернуть удовольствие от небольших проектов. На фоне профессионального ПО начинающему программисту трудно считать свои эксперименты значимыми, а ИИ позволяет быстрее получить осязаемый результат.

При этом для серьезных и важных задач Торвальдс призывает использовать ИИ осторожно. Он также отмечает обратную сторону автоматизации: инструменты помогают искать уязвимости, но заваливают сопровождающих ядро сомнительными отчетами и поверхностными исправлениями.

RSS: Новости на портале Anti-Malware.ru