



Хакеры пытаются влиять на результаты ЕГЭ

Хакеры пытаются влиять на результаты ЕГЭ

Хакеры пытаются влиять на результаты ЕГЭ

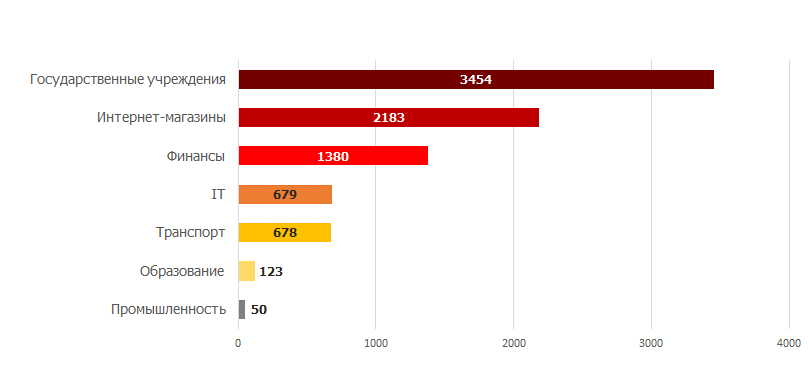
Исследование, проведенное компанией Positive Technologies на основе пилотных проектов внедрения защитного экрана уровня приложений PT Application Firewall в 2016 году, показывает, что наибольшее среднее количество атак в день (приблизительно 3500 шт.) было зафиксировано в государственных учреждениях.

Интернет-магазины занимают вторую строчку в этом рейтинге: в день регистрировалось около 2200 атак. В финансовой сфере PT Application Firewall регистрировал около 1400 атак ежедневно.

На 6-м месте рейтинга оказалась сфера образования – с 123 атаками в день. И это при том, что из расчетов среднего количества атак в день для более сбалансированной статистической картины исключен информационно-аналитический центр, в функции которого входит обработка результатов государственных экзаменов, поскольку время проведения пилотного проекта для него совпало с летним периодом, когда учащиеся школ сдавали ЕГЭ и ГИА. Тем не менее, его результаты позволили специалистам оценить масштаб и частоту кибератак.


«Система зафиксировала значительное количество атак на веб-приложение — злоумышленники совершали более 20 000 атак в день. Целью атак на информационно-аналитический центр, скорее всего, был доступ к результатам экзаменов и экзаменационным материалам», — комментирует Евгений Гнедин, руководитель отдела аналитики информационной безопасности Positive Technologies.

При этом самыми распространенными являлись атаки с использованием инструментальных средств сканирования на наличие уязвимостей. Ученики, обладающие базовыми знаниями об информационной безопасности и способах обходы защиты ИТ-систем, могли использовать общедоступное ПО для проведения сканирований. Этим объясняется и тот факт, что большая часть атак данного типа исходила со стороны США — вероятно, публичные утилиты или онлайн-сервисы использовали прокси-серверы, расположенные на территории этой страны. 

Вероятно, учащиеся считали, что таким образом смогут изменить свои баллы, полученные за экзамен. Кроме того, можно предположить, что злоумышленники пытались найти уязвимости, эксплуатация которых позволила бы получить доступ к базам экзаменационных материалов для последующего нелегального распространения.

Источником более трети атак на веб-приложения университетов в 2016 году являются «внутренние злоумышленники» (в среднем для сферы образования этот показатель равен 8%). Вероятно, это учащиеся, имеющие доступ к беспроводным сетям образовательного учреждения, а также доступ к локальной сети в учебных аудиториях.

Общедоступные веб-приложения являются привлекательной мишенью для злоумышленников. Атаки на веб-приложения открывают перед ними широкие возможности: доступ к внутренним ресурсам компании, чувствительной информации, нарушение функционирования приложения или обход бизнес-логики – практически любая атака может принести финансовую выгоду для злоумышленника и убытки, как финансовые, так и репутационные – для владельца веб-приложения. Кроме того, под угрозой находятся и пользователи веб-приложений, поскольку успешные атаки позволяют похищать учетные данные, выполнять действия на сайтах от лица пользователей, а также заражать рабочие станции вредоносным ПО.

Подпишитесь на новости

Квантовая случайность дала сбой: ИИ может найти подсказки для взлома

Квантовая физика умеет создавать настоящую случайность, но инженеры всё ещё способны её испортить. Генератор может успешно пройти статистические тесты и при этом выдавать атакующему достаточно подсказок, чтобы тот попробовал предсказать следующие числа.

Европейский институт телекоммуникационных стандартов выпустил руководство ETSI TR 104 171 по разработке и оценке квантовых генераторов случайных чисел — QRNG.

Такие устройства измеряют квантовый процесс, обрабатывают полученные данные и передают случайные значения криптографическим системам для создания ключей и выполнения других защитных операций.

Проблема в том, что безопасность зависит не только от квантового источника. Датчики, блоки питания, сигнальные процессоры и алгоритмы обработки способны добавлять шум, часть которого может оказаться предсказуемой.


ETSI предупреждает, что системы искусственного интеллекта могут помочь злоумышленникам анализировать большие объёмы данных и находить такие закономерности.

Ещё одним источником подсказок способны стать изменения энергопотребления и электромагнитное излучение устройства. Связав побочные сигналы с выдаваемыми числами, атакующий теоретически сможет ослабить защищённую ими криптографию.

Авторы отчёта предлагают применять принцип нулевого доверия к энтропии (entropy zero trust). Производителям и операторам следует проверять квантовый источник, контролировать обработку данных, постоянно искать аномалии, защищать оборудование от вмешательства и шифровать каналы доставки чисел приложениям.

Для расследования сбоев рекомендуется записывать время генерации, версию работающего ПО и происхождение выходных данных. В многопользовательских системах потоки разных клиентов должны быть изолированы.

RSS: Новости на портале Anti-Malware.ru