



Обнаружено несколько тысяч зараженных Linux-устройств

Обнаружено несколько тысяч зараженных Linux-устройств

Обнаружено несколько тысяч зараженных Linux-устройств

Еще в конце прошлого года вирусные аналитики компании «Доктор Веб» отмечали рост количества вредоносных программ для ОС Linux. А уже в январе они обнаружили несколько тысяч Linux-устройств, инфицированных новым троянцем.

Троянец, с использованием которого злоумышленники заразили множество работающих в сети устройств под управлением Linux, получил наименование Linux.Proxy.10. Как и следует из названия этой вредоносной программы, она предназначена для запуска на инфицированном устройстве SOCKS5-прокси сервера, основанного на свободно распространяемых исходных кодах утилиты Satanic Socks Server. Злоумышленники используют этого троянца для обеспечения собственной анонимности в Интернете, сообщает news.drweb.ru.

Для распространения Linux.Proxy.10 киберпреступники авторизуются на уязвимых узлах по протоколу SSH, при этом список узлов, а также логин и пароль к ним хранится на их сервере. Список имеет следующий вид: «IP-адрес:login:password». Примечательно, что пользователей с такими учетными данными обычно создают в системе другие Linux-троянцы. Иными словами, Linux.Proxy.10 проникает на компьютеры и устройства, либо имеющие стандартные настройки, либо уже инфицированные вредоносными программами для Linux.


С использованием этого списка формируется сценарий, который выполняется на заражаемых устройствах при помощи утилиты sshpass. Он и заражает атакуемую систему троянцем Linux.Proxy.10.

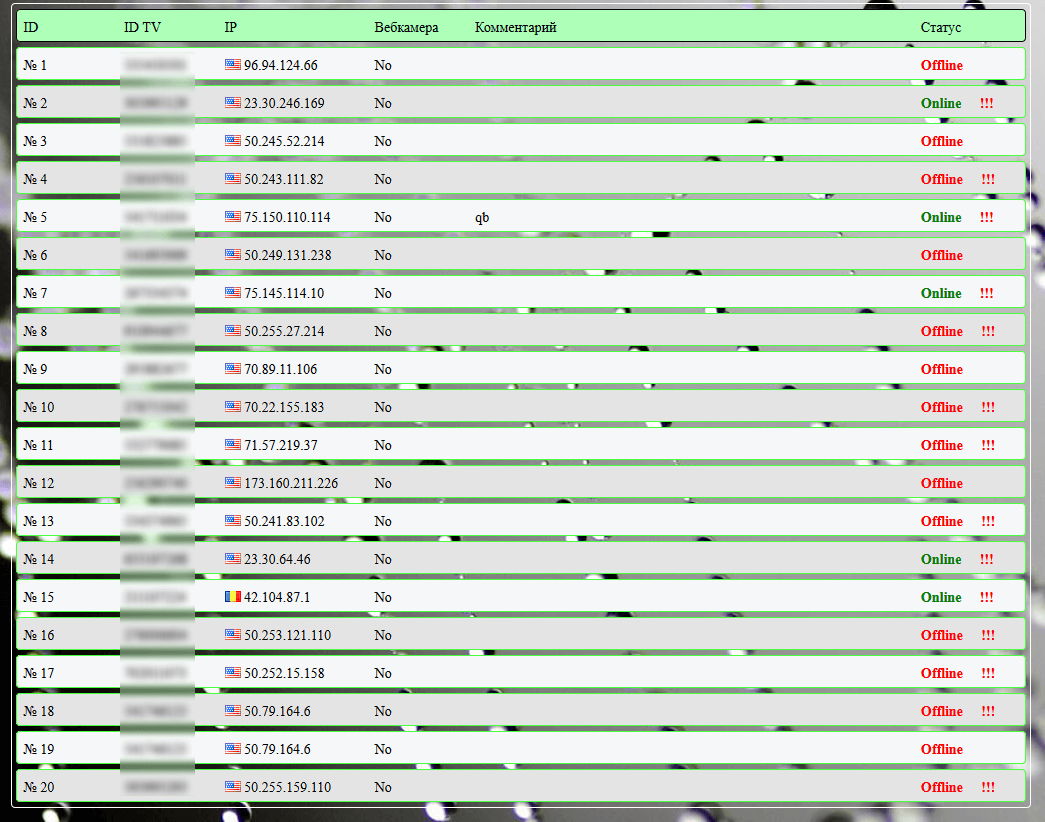
Кроме того, на сервере злоумышленников, распространяющих Linux.Proxy.10, помимо списков уязвимых узлов аналитики «Доктор Веб» обнаружили панель управления Spy-Agent и сборку вредоносной программы для Windows, относящейся к известному семейству троянцев-шпионов BackDoor.TeamViewer.


Для подключения к запущенному с помощью Linux.Proxy.10 прокси-серверу злоумышленникам необходимо знать только IP-адрес зараженного устройства и номер порта, который сохраняется в теле троянца при его компиляции. Специалистам компании «Доктор Веб» удалось подсчитать число инфицированных Linux.Proxy.10 узлов: на 24 января 2017 года оно составляет несколько тысяч.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru