



Почти 200 000 сайтов по-прежнему уязвимы перед проблемой Heartbleed

Почти 200 000 сайтов по-прежнему уязвимы перед проблемой Heartbleed

Почти 200 000 сайтов по-прежнему уязвимы перед проблемой Heartbleed

Уязвимость Heartbleed (CVE-2014-0160), выявлена в популярной криптографической библиотеке OpenSSL еще в 2014 году. Основная проблема связана с отсутствием необходимой проверки границ в одной из процедур расширения Heartbeat (RFC6520) для протокола TLS/DTLS.

Из-за этой маленькой ошибки кто угодно может получить доступ к оперативной памяти машин, чьи коммуникации «защищены» уязвимой версией OpenSSL. В том числе, злоумышленник получает доступ к секретным ключам, именам и паролям пользователей и всему контенту, который должен передаваться в зашифрованном виде. При этом не остается никаких следов проникновения в систему, сообщает xakep.ru.

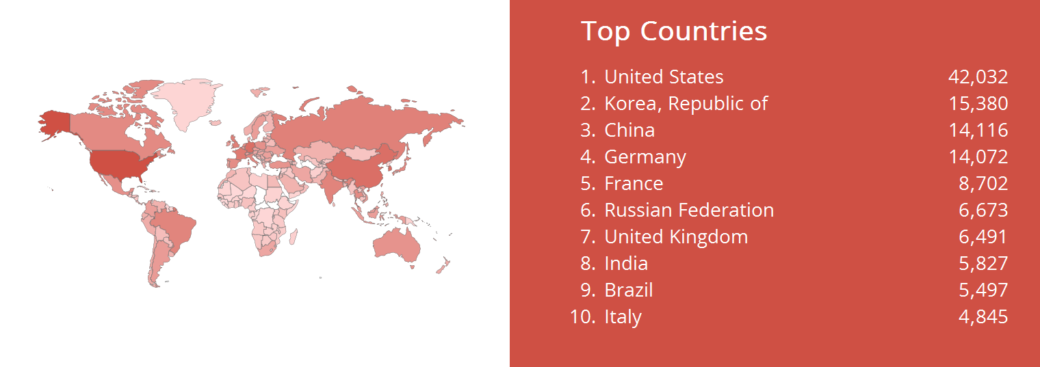
23 января 2017 года глава и основатель Shodan Джон Мазерли (John Matherly) представил свежий отчет о проблеме Heartbleed. Оказалось, что спустя почти три года уязвимость все еще представляет опасность для 199 594 сайтов, чьи администраторы, видимо, очень не любят устанавливать обновления. Подробную статистику по странам можно увидеть ниже.


Мазерли пишет, что около 75 000 уязвимых систем также используют истекшие SSL-сертификаты и работают на Linux 3.x.

Нежелание пользователей и администраторов обновлять ПО, остается одной из главных проблем, наряду с неугасающей любовью к паролю «123456». Совсем не удивительно, что в прошлом году специалисты Microsoft назвали самой опасной угрозой Stuxnet, хотя патч для этой проблемы был выпущен шесть лет тому назад. Еще одно доказательство беспечности пользователей – отчет специалистов Sophos, тоже представленный в прошлом году. Исследователи выявили, что эксплоиты для Office 2003, 2007 и 2010 по-прежнему занимают лидирующие позиции во всех топовых эксплоит-китах. Тогда авторы отчета писали, что сложившаяся ситуация напоминает им современный вариант дарвиновского труда «Происхождение видов».

Подпишитесь на новости

Ссылки OneDrive раскрывают корпоративные логины, Microsoft не чешется

Злоумышленники могут выяснять имена корпоративных учётных записей, проверяя адреса OneDrive и SharePoint. Microsoft признаёт возможность такой разведки, но относит её к низкому риску: сам по себе найденный логин не позволяет обойти аутентификацию.

Позицию компания объяснила в своём техническом блоге. Речь идёт об определении UPN — имени пользователя в корпоративной инфраструктуре.

Проверяя URL, атакующий может установить существующие учётные записи и использовать результат для адресного фишинга, перебора паролей или попыток входа с ранее украденными комбинациями.

Есть ещё нюанс, что такие проверки не отражаются в журналах входа Microsoft Entra и Microsoft Purview. Прямых уведомлений о том, что кто-то выявляет пользователей организации этим способом, тоже нет.

Microsoft ограничивает чрезмерные запросы к несуществующим сайтам OneDrive. Это затрудняет массовый сбор, но полностью возможность определения логинов не устраняет.

Компания рекомендует многофакторную аутентификацию, условный доступ, политики риска входа и защиту от фишинга. Логика понятна: найденное имя не должно превращаться в доступ к аккаунту.

RSS: Новости на портале Anti-Malware.ru