



Почти 200 000 сайтов по-прежнему уязвимы перед проблемой Heartbleed

Почти 200 000 сайтов по-прежнему уязвимы перед проблемой Heartbleed

Почти 200 000 сайтов по-прежнему уязвимы перед проблемой Heartbleed

Уязвимость Heartbleed (CVE-2014-0160), выявлена в популярной криптографической библиотеке OpenSSL еще в 2014 году. Основная проблема связана с отсутствием необходимой проверки границ в одной из процедур расширения Heartbeat (RFC6520) для протокола TLS/DTLS.

Из-за этой маленькой ошибки кто угодно может получить доступ к оперативной памяти машин, чьи коммуникации «защищены» уязвимой версией OpenSSL. В том числе, злоумышленник получает доступ к секретным ключам, именам и паролям пользователей и всему контенту, который должен передаваться в зашифрованном виде. При этом не остается никаких следов проникновения в систему, сообщает xakep.ru.

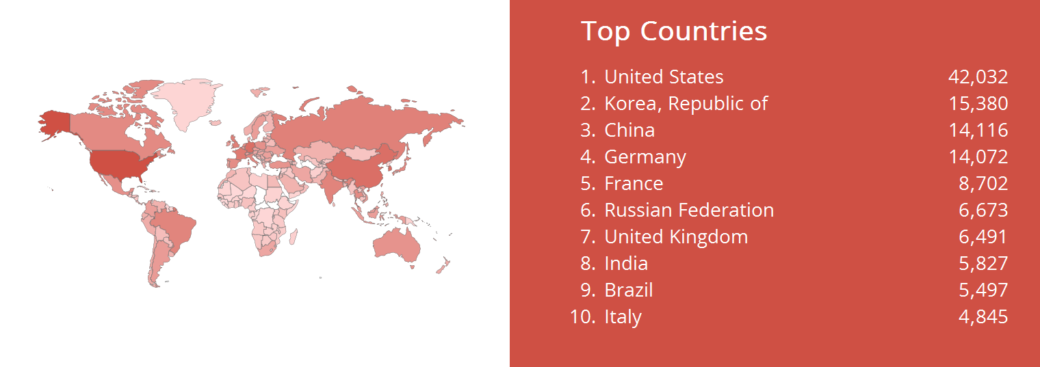
23 января 2017 года глава и основатель Shodan Джон Мазерли (John Matherly) представил свежий отчет о проблеме Heartbleed. Оказалось, что спустя почти три года уязвимость все еще представляет опасность для 199 594 сайтов, чьи администраторы, видимо, очень не любят устанавливать обновления. Подробную статистику по странам можно увидеть ниже.


Мазерли пишет, что около 75 000 уязвимых систем также используют истекшие SSL-сертификаты и работают на Linux 3.x.

Нежелание пользователей и администраторов обновлять ПО, остается одной из главных проблем, наряду с неугасающей любовью к паролю «123456». Совсем не удивительно, что в прошлом году специалисты Microsoft назвали самой опасной угрозой Stuxnet, хотя патч для этой проблемы был выпущен шесть лет тому назад. Еще одно доказательство беспечности пользователей – отчет специалистов Sophos, тоже представленный в прошлом году. Исследователи выявили, что эксплоиты для Office 2003, 2007 и 2010 по-прежнему занимают лидирующие позиции во всех топовых эксплоит-китах. Тогда авторы отчета писали, что сложившаяся ситуация напоминает им современный вариант дарвиновского труда «Происхождение видов».

В Госдуме опровергли слухи о принудительном переходе на цифровой рубль

Цифровой рубль не станет обязательным, а открыть такой счёт без согласия человека будет нельзя. Глава комитета Госдумы по финансовому рынку Анатолий Аксаков опроверг очередную порцию финансовых страшилок, разлетевшихся по соцсетям и мессенджерам.

Использование новой формы российской валюты останется исключительно добровольным, заявил депутат ТАСС.

Цифровой рубль должен существовать вместе с наличными и обычными безналичными деньгами, а не отправить их на пенсию одним постановлением.

Аксаков также назвал бредом и абсурдом сообщения о том, что с определённой даты цифровой рубль якобы станет обязательным для всех россиян. Не соответствуют действительности и слухи, будто покупать иностранную валюту разрешат только после подтверждения доходов.

По словам депутата, у государства нет задачи устанавливать тотальный контроль над финансами граждан. Такая политика могла бы вызвать недоверие, спровоцировать отток денег из финансовой системы и в итоге ударить по экономике. Получился бы контроль ради контроля, но с дорогими и весьма неприятными последствиями.

Новые платёжные технологии, подчеркнул Аксаков, должны расширять возможности граждан и делать расчёты безопаснее, а не ограничивать права пользователей. При этом власти продолжат бороться с мошенничеством, отмыванием преступных доходов и другими незаконными операциями, стараясь не усложнять жизнь добросовестным клиентам.

Иными словами, никакого автоматического цифрового кошелька, принудительного перевода зарплат и финансового ошейника пока не планируется. Чтобы начать пользоваться цифровыми рублями, человеку придётся самостоятельно открыть соответствующий счёт и дать на это согласие. А если не хочется, наличные и банковские счета никуда не исчезают.

Напомним, на днях мы писали, что ФНС сможет запрашивать не только сумму и получателя платежа в цифровых рублях, но и его технический след. В выписки попадут IP- и MAC-адреса, номер телефона, данные сим-карты или другой идентификатор устройства.

RSS: Новости на портале Anti-Malware.ru