



ProtonMail запускает свой сервис в сети Tor

ProtonMail запускает свой сервис в сети Tor

ProtonMail запускает свой сервис в сети Tor

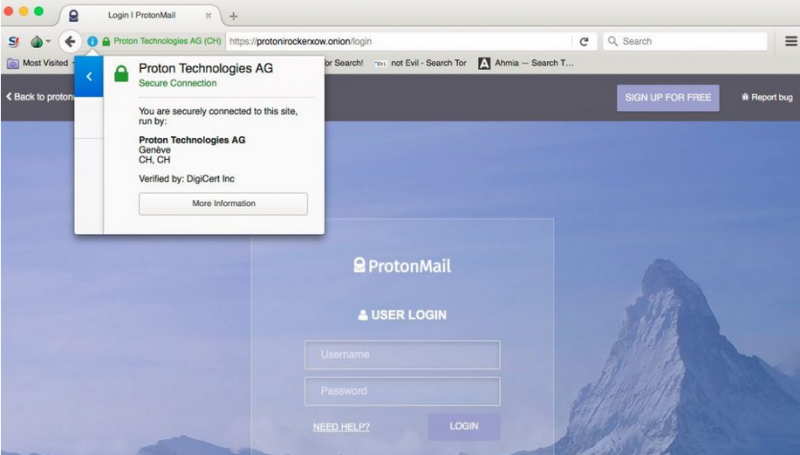
ProtonMail, провайдер, предоставляющий услуги зашифрованной электронной почты, на этой неделе объявил о запуске скрытой службы Tor, чья роль заключается в оказании помощи в борьбе с цензурой правительств.

Разработчики ProtonMail отметили, что использование Tor имеет ряд преимуществ, в их числе дополнительные уровни шифрования связи, защита реального IP-адреса пользователя, а также возможность обхода механизмов цензуры.

С другой стороны, есть и негативные моменты – производительность будет ниже. Сейчас сайт имеет статус экспериментального и не может быть надежным.

Сайт провайдера, созданный с помощью проекта Tor находится по адресу https://rotonirockerxow.onion. Он доступен только по протоколу HTTPS и использует сертификат от Digicert, компании, которая также выдала SSL-сертификат Facebook. Подробные инструкции о том, как получить доступ к сайту через Tor уже были опубликованы ProtonMail.

«Так как наш сайт в сети Tor все еще является экспериментальным, мы не выкладывали никаких рекомендаций относительно его использования. Даже без использования Tor, ваш почтовый ящик ProtonMail по-прежнему хорошо защищен благодаря PGP-шифрованию и дополнительной двухфакторной аутентификации. Однако использование сети Tor является верным шагом в сторону дополнительной безопасности и анонимности пользователей» - говорят разработчики ProtonMail в своем блоге.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru