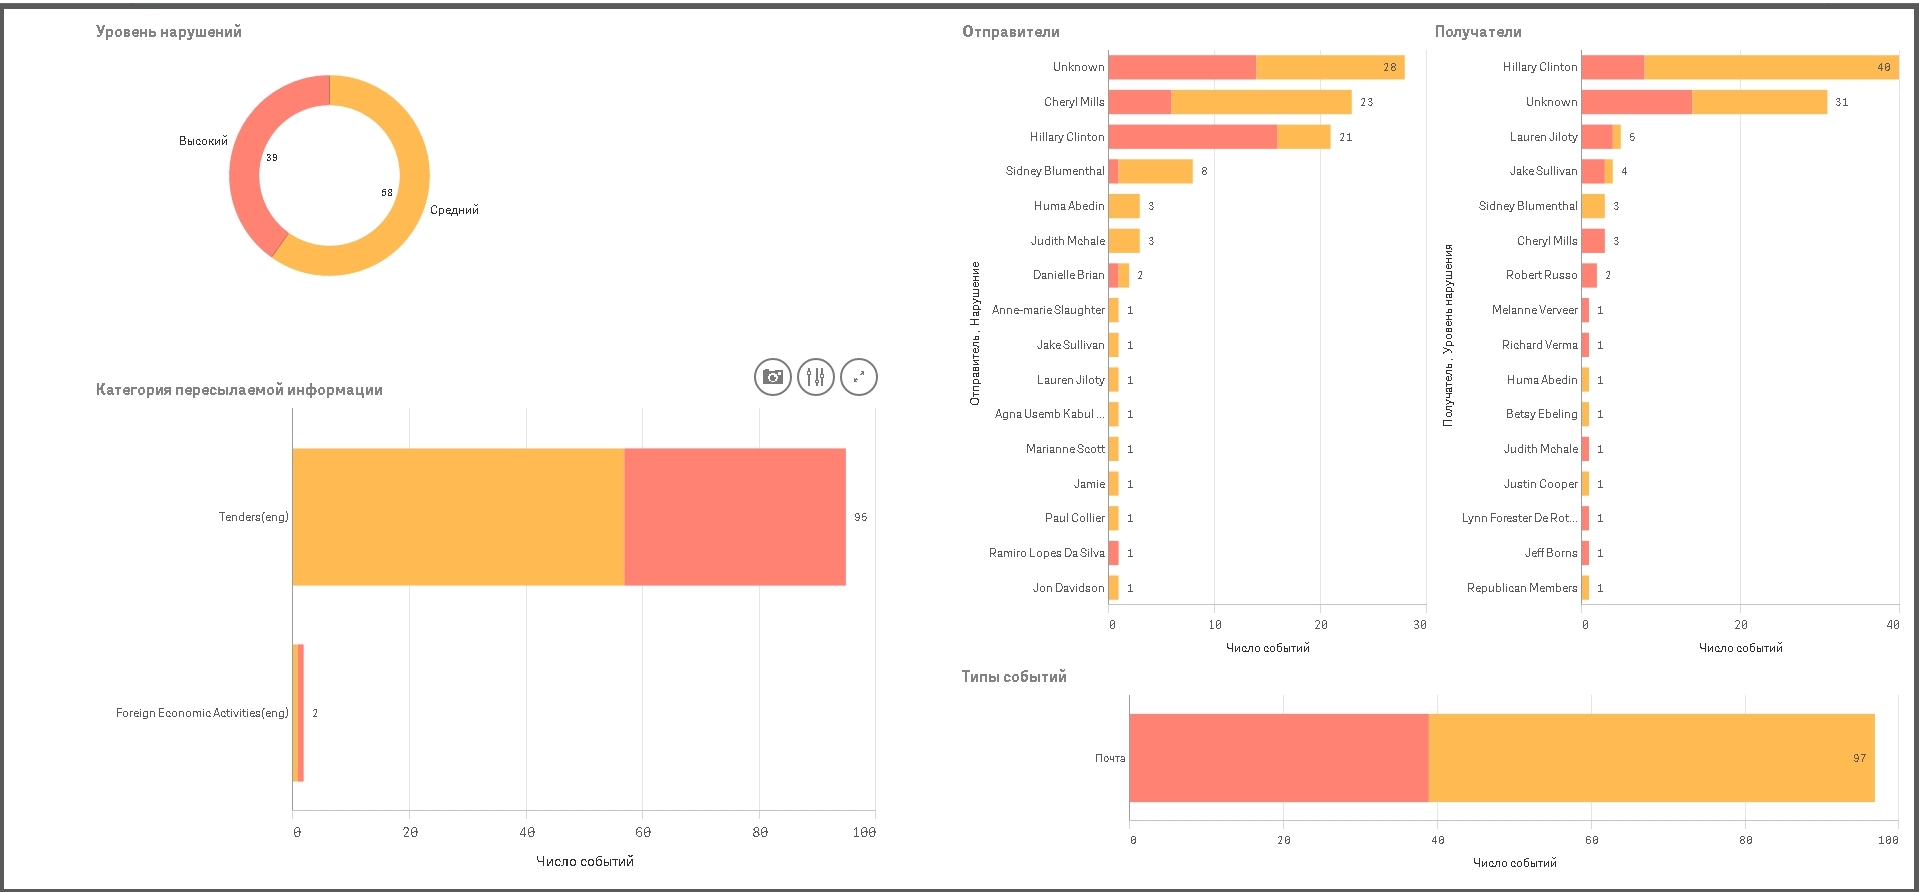
Аналитический центр InfoWatch проанализировал данные из архива личной переписки кандидата в президенты США на выборах 2016 года от Демократической партии Хиллари Клинтон (Hillary Clinton), опубликованного в открытых источниках в сети Интернет.
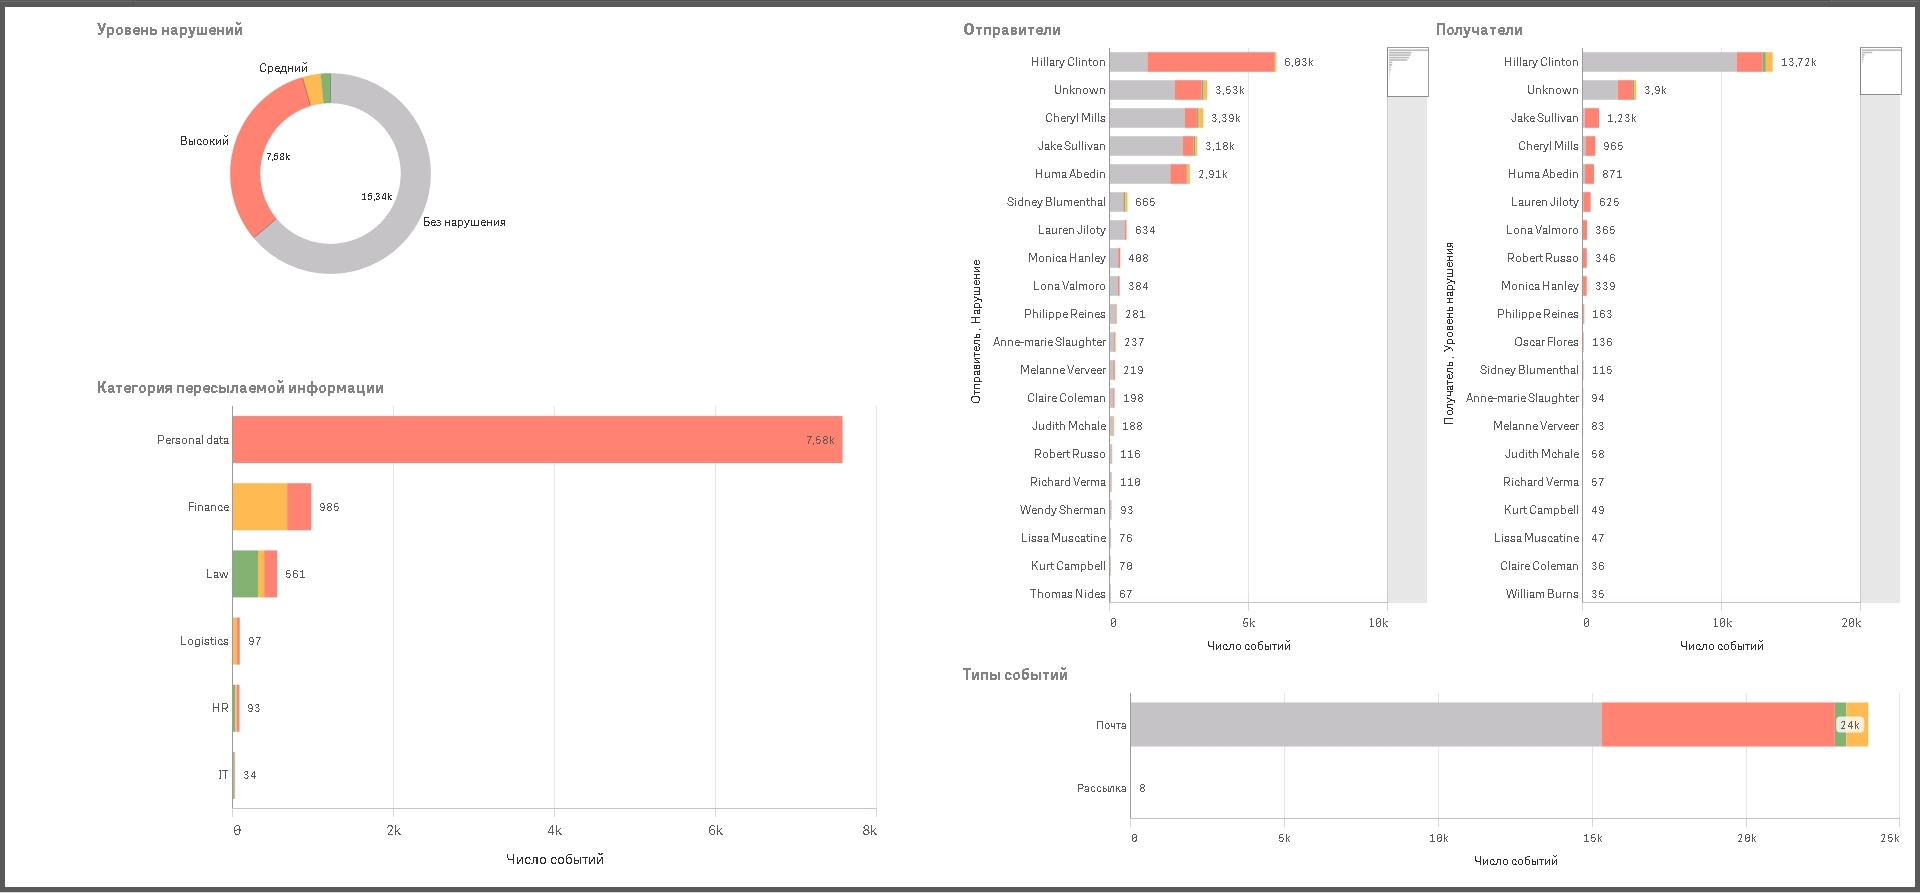
Архив электронных сообщений Хиллари Клинтон, размещенный на официальном сайте Государственного департамента США, был проанализирован с использованием продуктов компании InfoWatch. Исследование показало, что более восьми тысяч писем из опубликованного архива были отправлены с нарушением политик безопасности, устанавливаемых в организациях по умолчанию при работе систем защиты от утечек конфиденциальной информации и защиты бизнеса от внутренних угроз,
В результате анализа выявлено более 7,5 тысяч писем, содержащих информацию о персональных данных (ПДн), более 900 сообщений, содержащих финансовую информацию, более 500 отправлений с юридическими данными, а также чуть менее ста писем с информацией о закупках и управлении персоналом (HR).
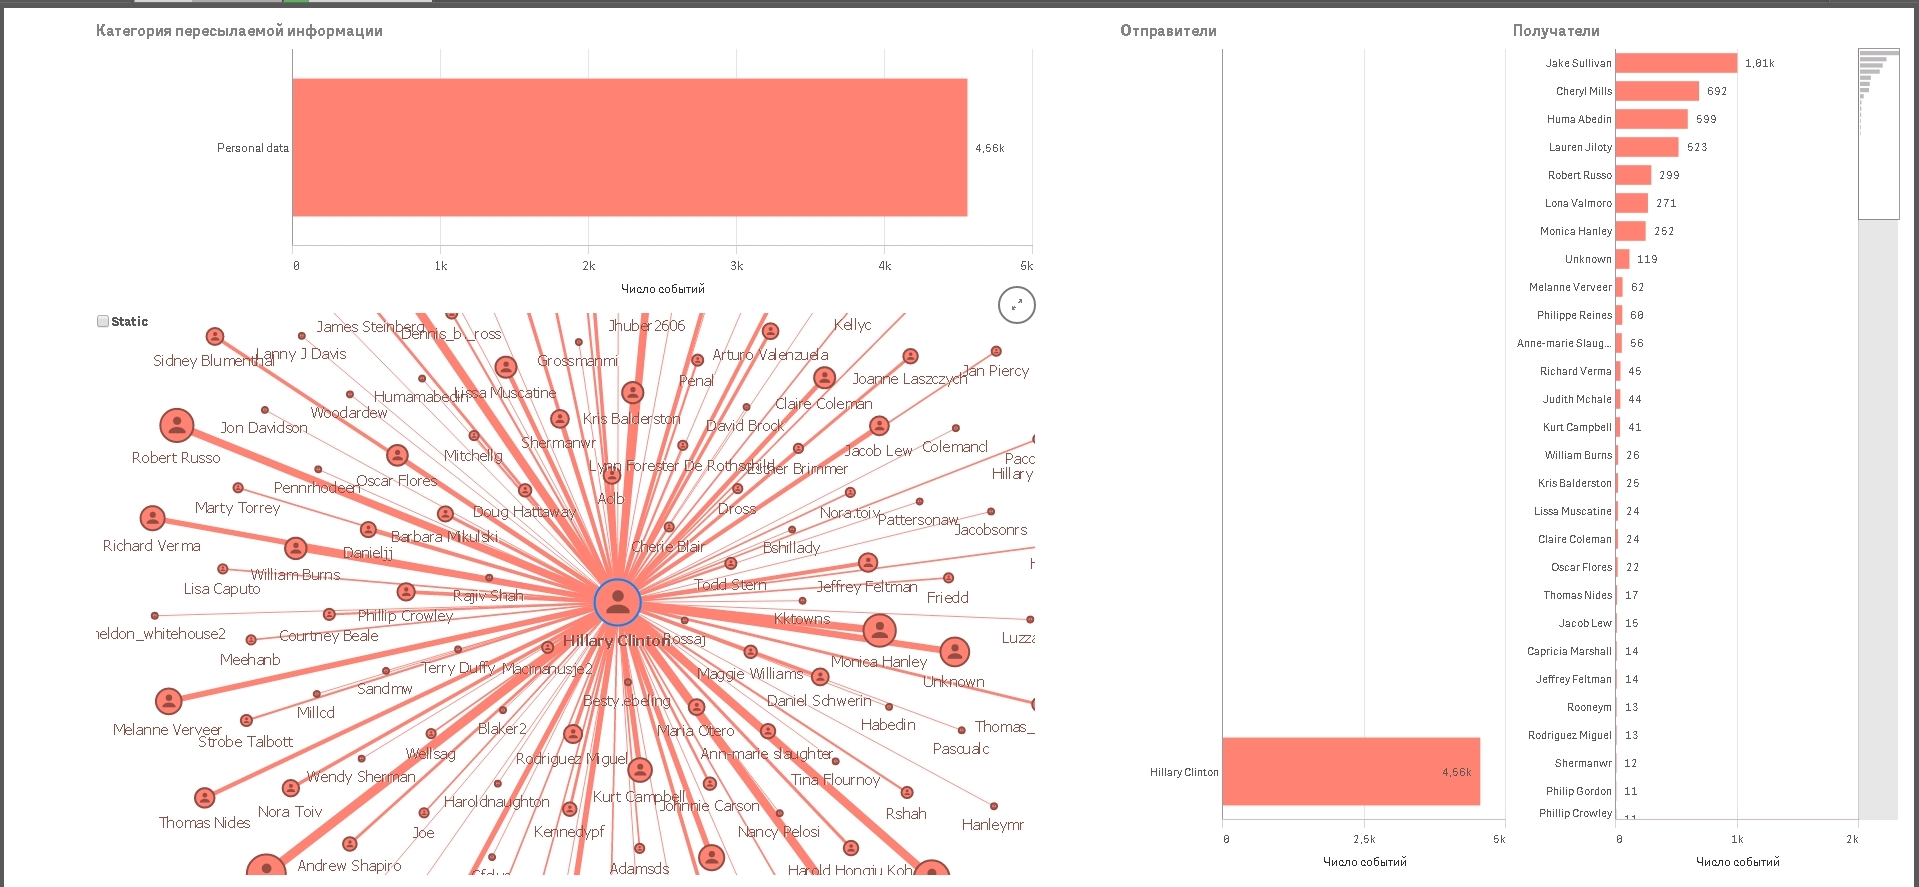
Больше всего писем с предположительно конфиденциальными данными циркулировали в частной переписке между пятью людьми. Помимо самой Хиллари Клинтон, это ее помощница, адвокат и бывший советник по международной политике на посту Госсекретаря США Черил Миллс (Cheryl Mills), старший политический советник ее избирательной кампании 2016 года и бывший советник вице-президента США Джейк Салливан (Jake Sullivan), ее помощница на посту государственного секретаря и в период президентской кампании 2016 года Хума Абедин (Huma Abedin), а также журналист и политический советник Сидни Блюменталь (Sidney Blumenthal).
Чаще всего Хиллари Клинтон отправляла письма, которые могли содержать конфиденциальную информацию, в адрес Джейка Салливана – более 1500 сообщений, Черил Миллс – более 600 сообщений, Хумы Абедин – около 600 сообщений, и своей помощницы на постах сенатора от штата Нью-Йорк и Госсекретаря США Лорен Джилоти (Lauren Jiloty) – более 500 писем.
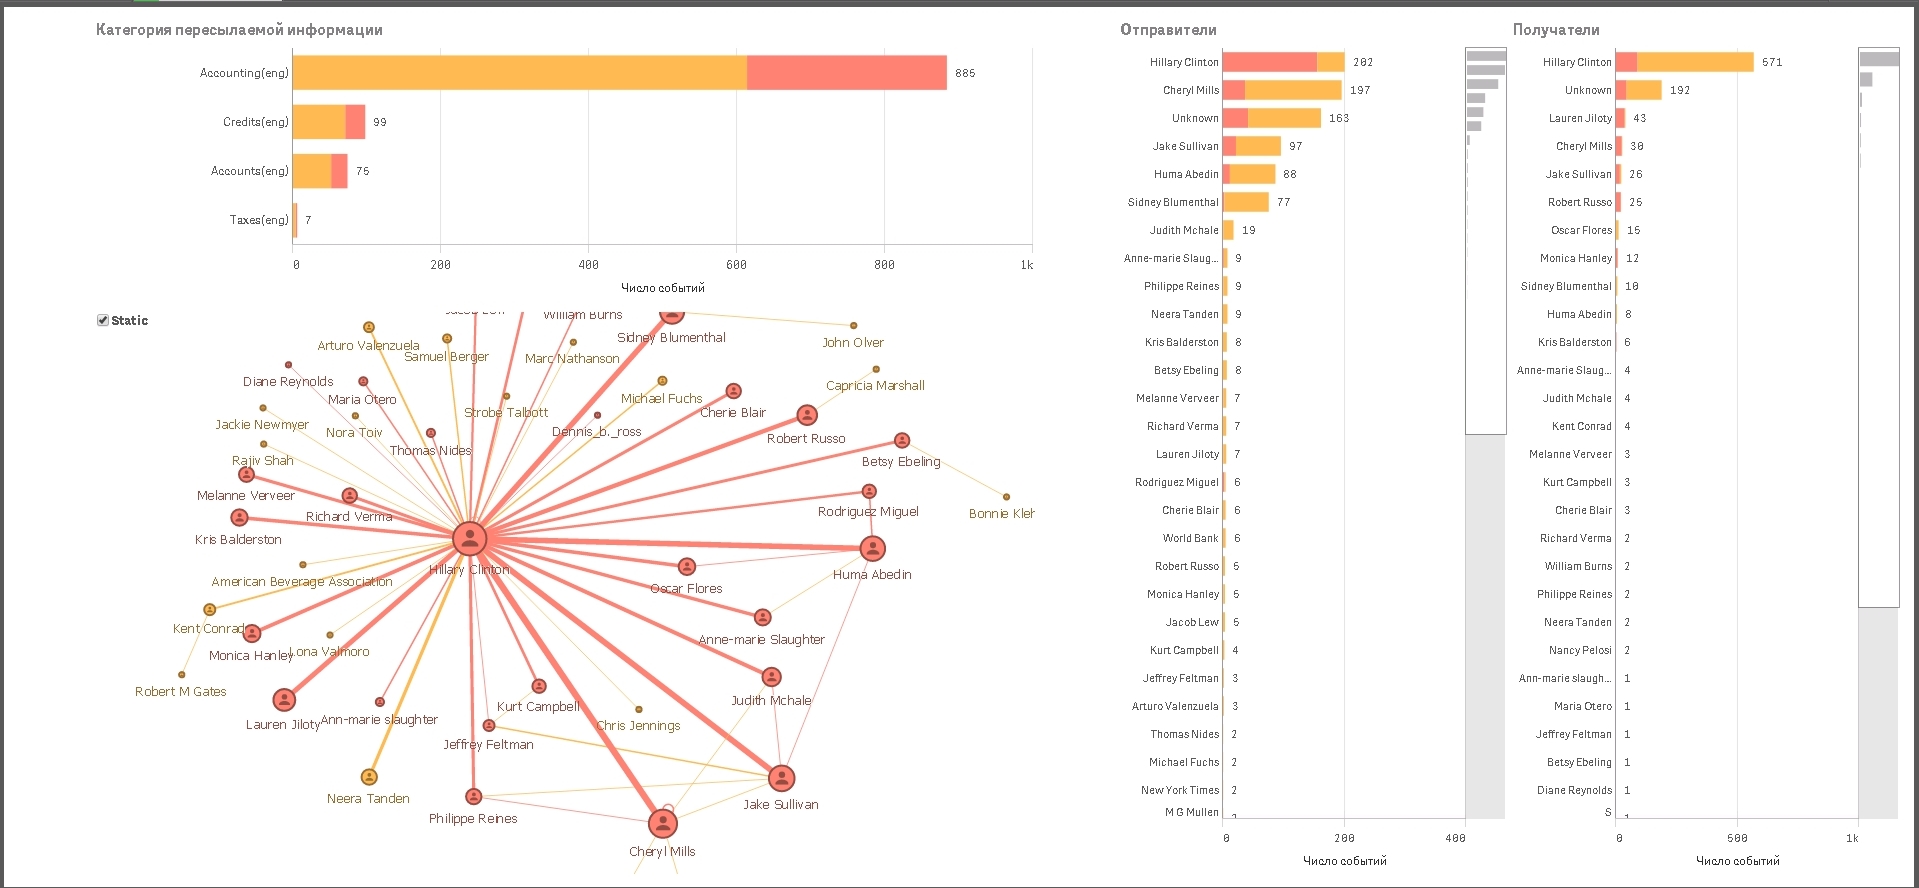
Интересно, что среди сообщений с финансовой информацией наибольшее число писем – 886 – содержат данные бухгалтерского учета и отчетности. Основным отправителем писем с финансовой информацией помимо самой Хиллари Клинтон выступает Черил Миллс. Другие наиболее активные участники переписки по темам, связанным с финансами, отображены в графе связей на рисунке ниже.
Чаще всего письма с финансовой информацией, нарушающей стандартные для организаций политики безопасности, Хиллари Клинтон отправляла в адрес Лорен Джилоти, Черил Миллс, своего помощника по избирательному штабу Роберта Руссо (Robert Russo) и Джейка Салливана.
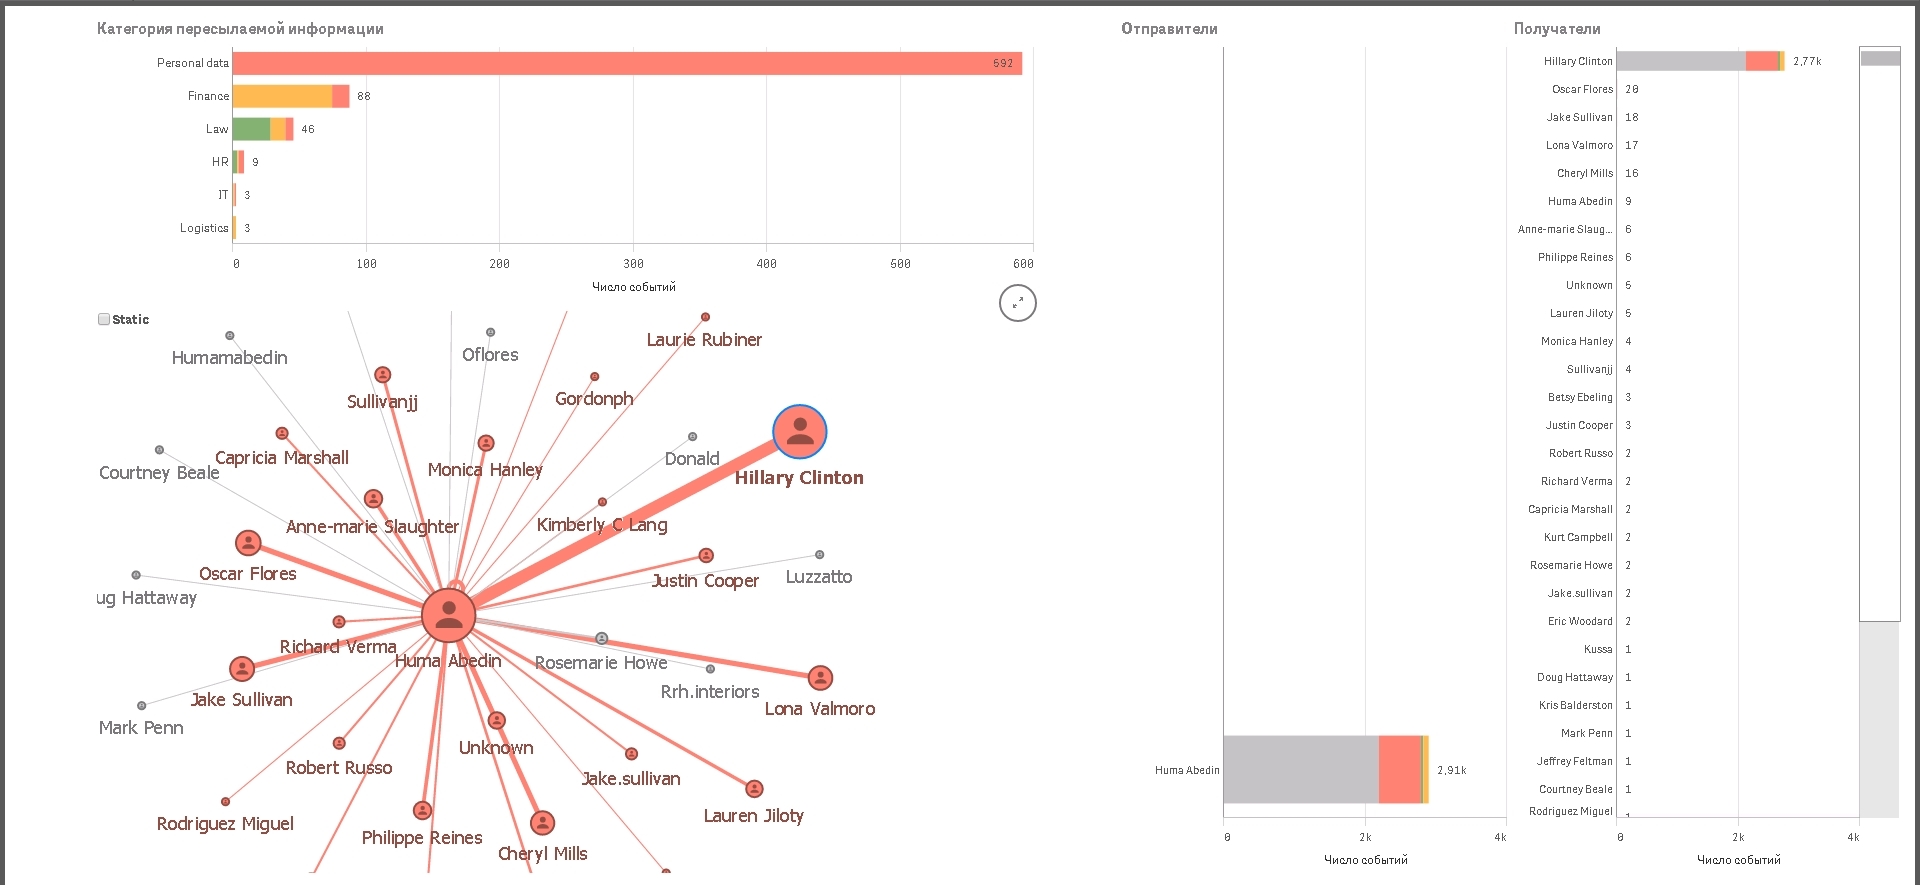
Из 2,9 тысяч писем отправителя Хумы Абедин более 2,7 тысяч сообщений были направлены в адрес Хиллари Клинтон. Из них более 800 писем классифицированы как нарушения политик безопасности, в том числе – более 500 писем с персональными данными, более 80 писем с финансовой информацией и более 40 – с юридическими данными.
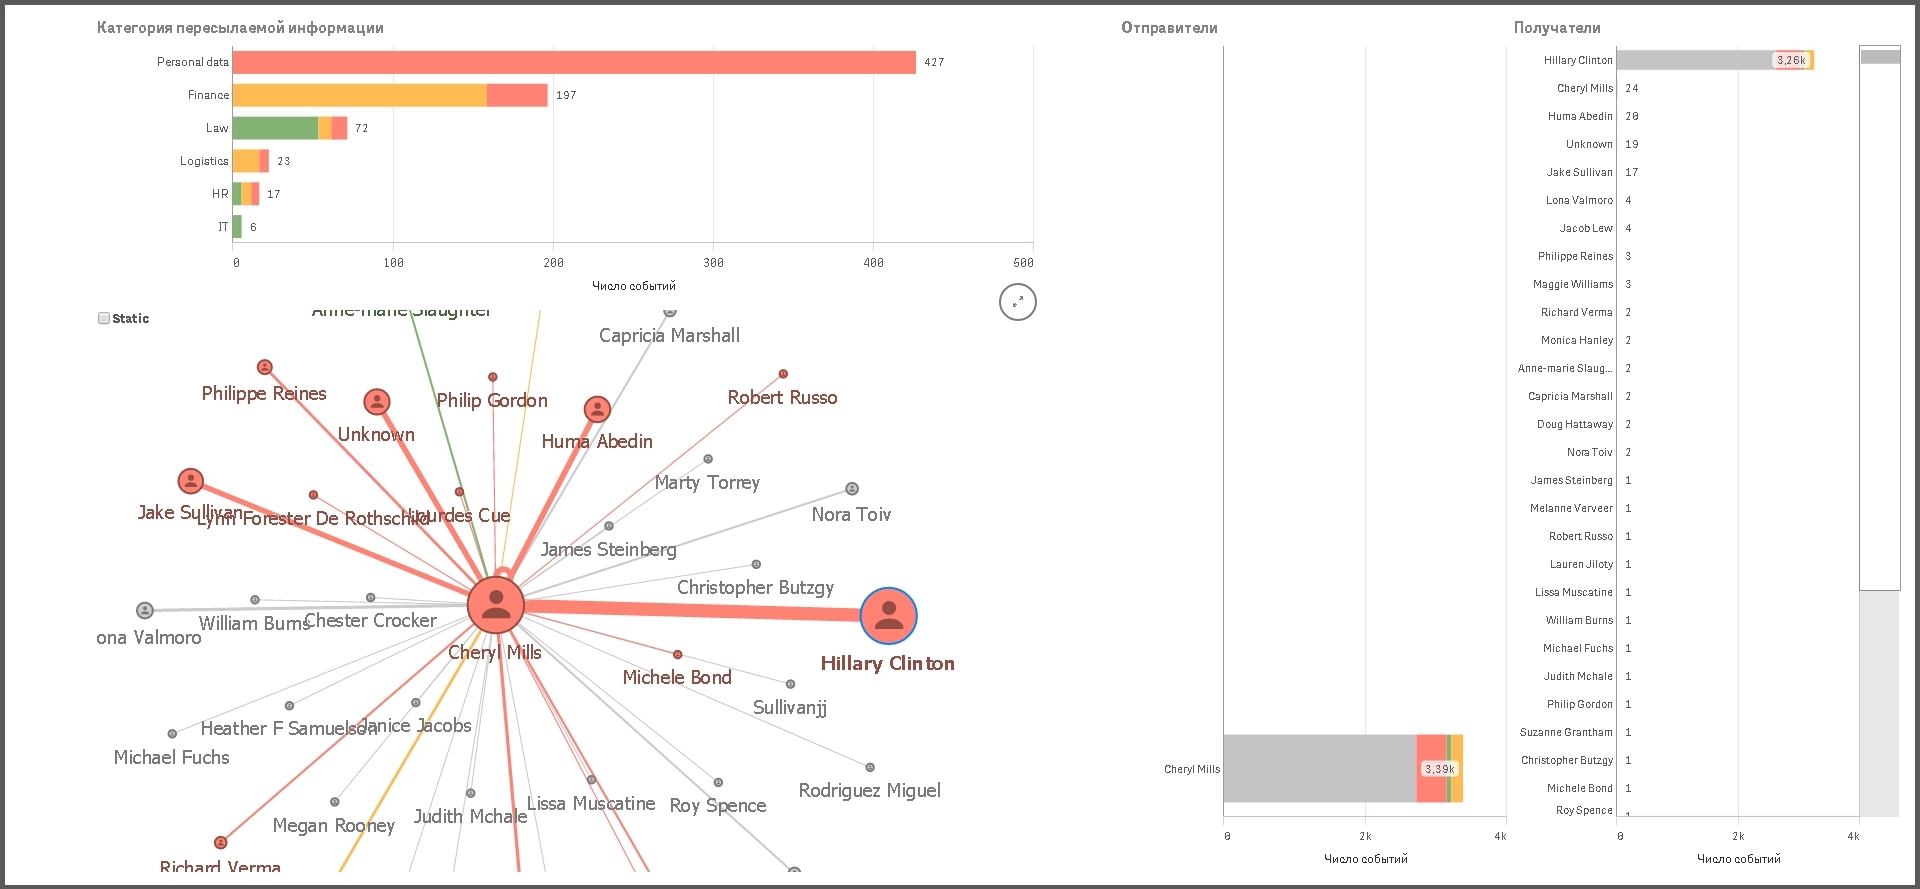
Черри Миллс отправила в адрес Хиллари Клинтон более 3,2 тысяч писем, из которых под нарушение политик безопасности попадают чуть более 700 отправлений. Свыше 400 из них пришлись на ПДн, около 200 на финансовую информацию и более 70 – на юридические данные.
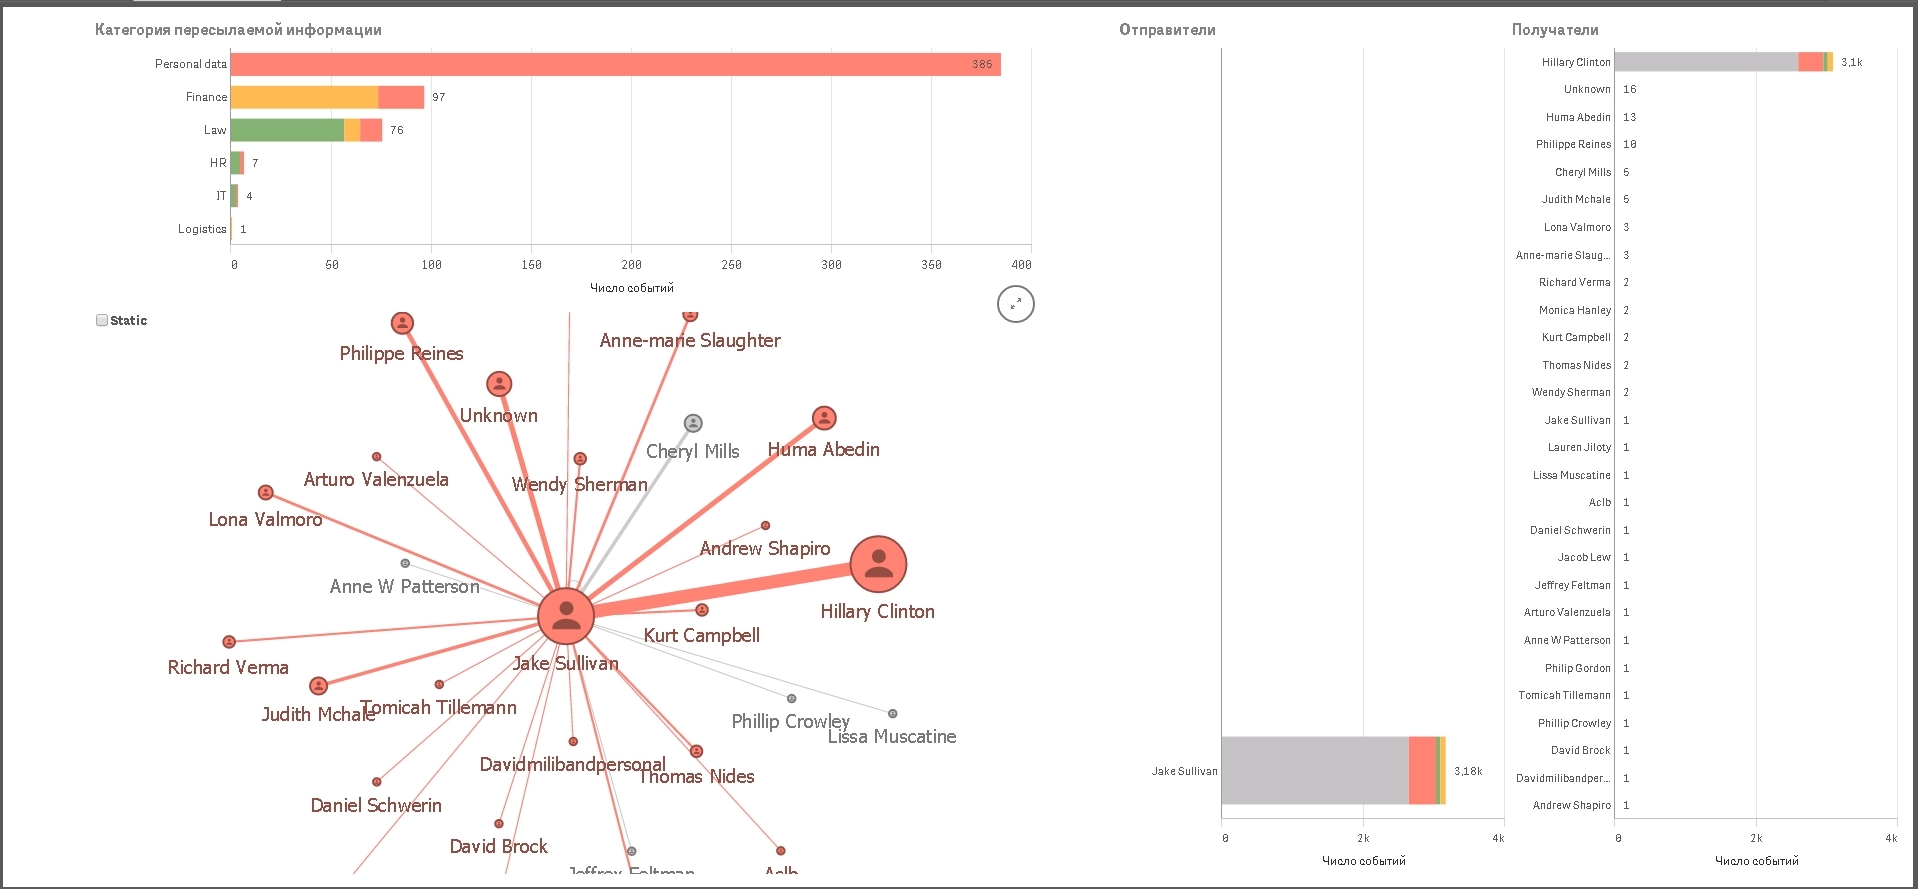
Джейк Салливан направил Хиллари Клинтон 3,1 тысячи электронных сообщений, из которых более 500 нарушают политики безопасности, применяемые в организациях, включая более 350 писем с персональными данными, около 100 писем с финансовой информацией и более 70 – с юридическими данными.
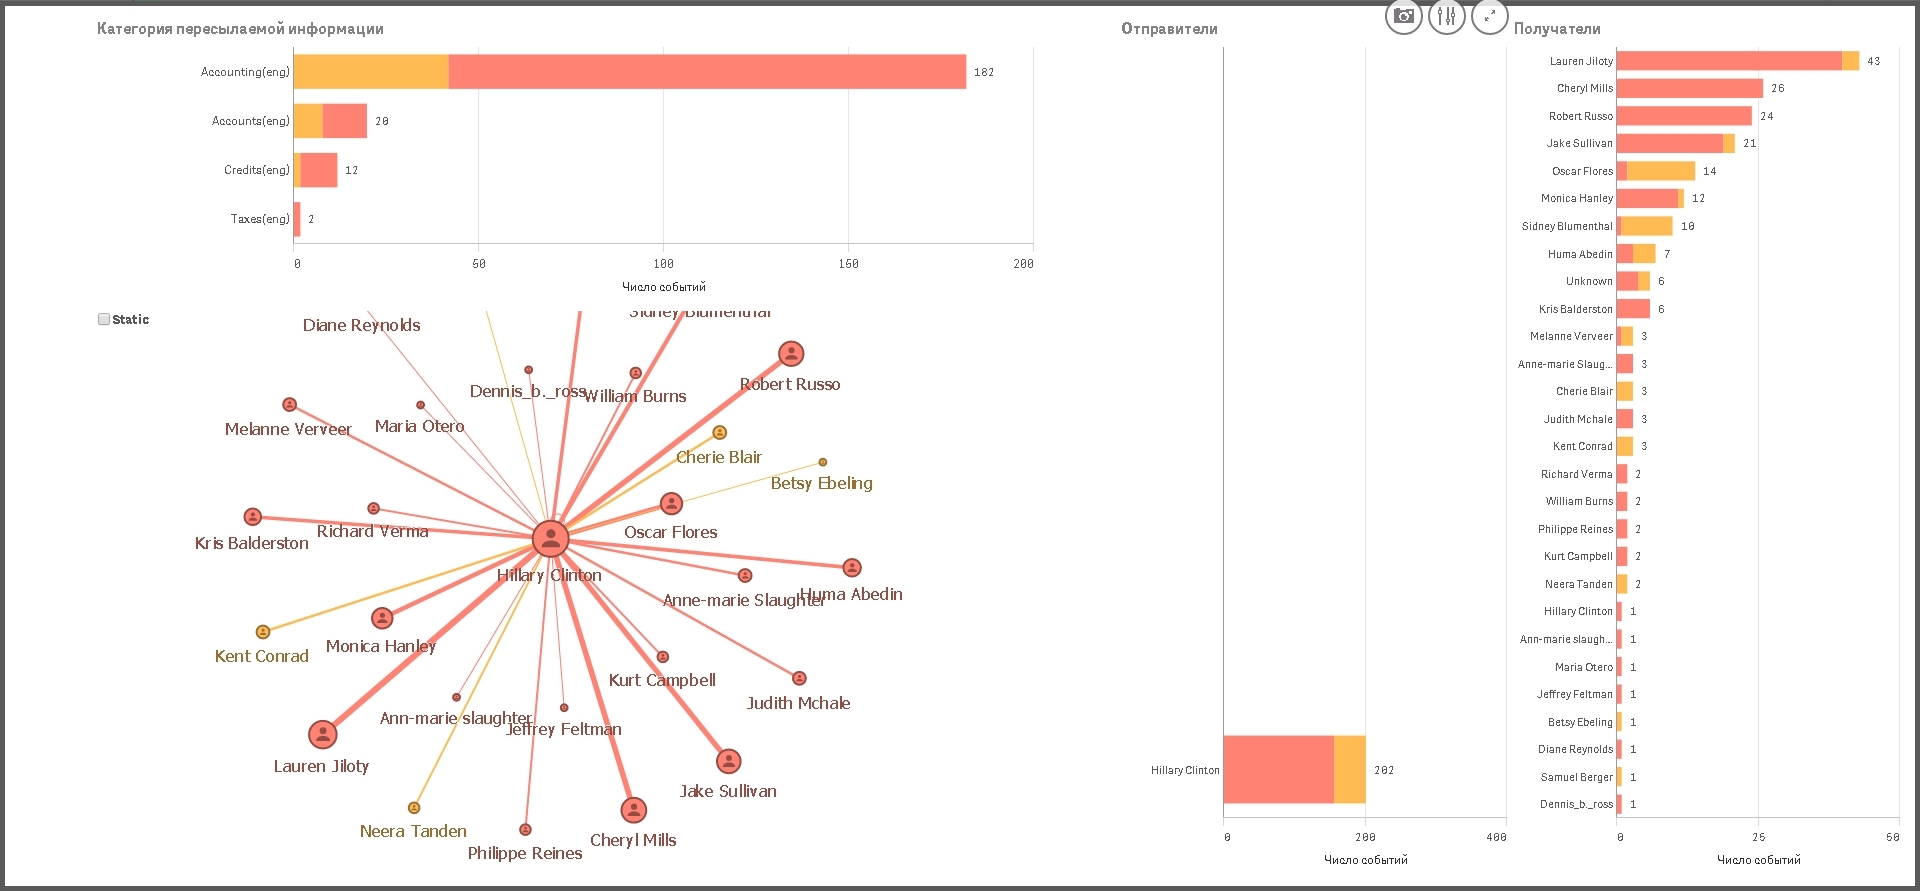
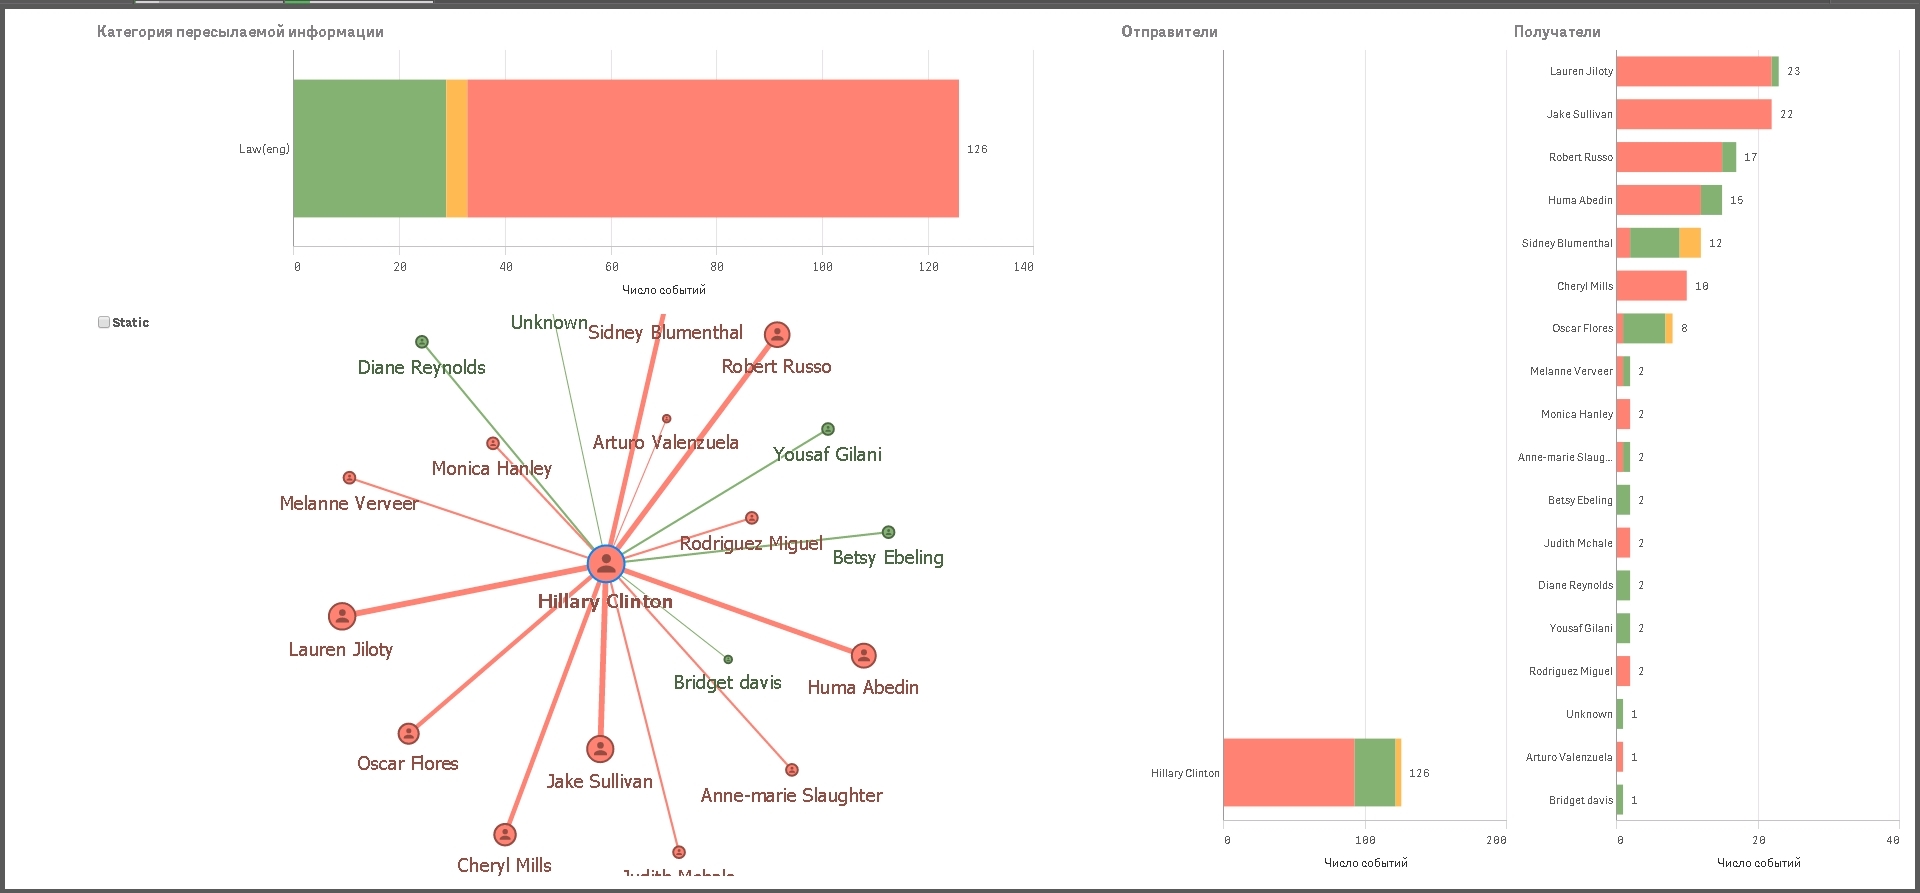
Получателем писем от Хиллари Клинтон, содержащих юридическую информацию, чаще всего выступали Лорен Джилоти, Джейк Салливан, Роберт Руссо, Хума Абедин и Сидни Блюменталь. Большая часть этой переписки соответствует максимально высокому уровню нарушений политик безопасности.
Среди писем с содержанием информации о закупках, практически все, а именно 95 из 97 сообщений, включают информацию о тендерах, конкурсной документации. Чаще других такую информацию отправляла Черил Миллс, а также сама Хиллари Клинтон.
Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.
Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.
Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.
Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.
Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.
По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.
Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.