



Количество атак brute force на сайты WordPress значительно увеличилось

Количество атак brute force на сайты WordPress значительно увеличилось

Количество атак brute force на сайты WordPress значительно увеличилось

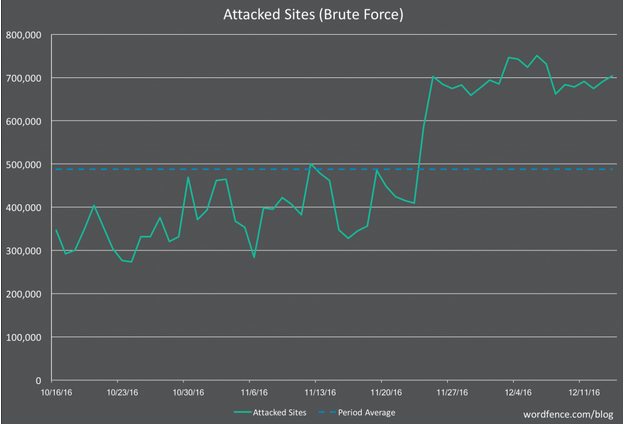
Wordfence, фирма, принадлежащая WordPress и специализирующаяся на безопасности, предупредила, что количество атак брутфорс (brute force) на сайты WordPress значительно увеличилось в декабре по сравнению с предыдущим периодом.

Брутфорс-атаки, когда злоумышленник пытается подобрать имя пользователя и пароль, могут быть весьма эффективными, не менее эффективными, чем эксплуатация уязвимостей.

Wordfence, осуществляющие мониторинг атак, обратили внимание, что их количество значительно увеличилось за последние три недели. В период между 16 октября и 24 ноября количество атак на веб-сайты достигало полмиллиона каждый день. А с 24 ноября эта цифра увеличила до 700 000 ежедневных атак.

Эксперты также отметили, что число уникальных атакующих IP-адресов также увеличилась в среднем с 13 000 в день до более чем 30000.

Атаки совершались из многих стран, но наибольший процент идет из Украины (15,7%), далее следуют Франция (11,1%), Россия (6,8%), США (6,6%), Индия (5,8%) , Китай (4,2%), Германия (3,2%), Италия (2,4%) и Великобритания (2,2%).

Атаки, поступающие из Украины используют 8 IP-адресов, связанных с местным провайдером Pp SKS-Лугань.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru