В середине августа 2016 года ранее никому неизвестная хакерская группа The Shadow Brokers выступила с заявлением, сообщив, что им удалось взломать «конкурентов» из Equation Group и похитить у них «кибероружие АНБ».
Тогда хакеры опубликовали в открытом доступе два защищенных паролями архива, содержащие различные файлы, похищенные у Equation Group. Пароль при этом был представлен лишь для одного из архивов, который являлся «бесплатным демо». Пароль от второго архива должен был получить победитель аукциона, который устроили The Shadow Brokers.
Однако объявленный аукцион не помог хакерам найти покупателя. Еще в начале октября 2016 года, в своем блоге на платформе Medium хакеры сообщили, что аукцион проходит совсем не так хорошо, как они надеялись. Тогда группа ответила на самые часты вопросы потенциальных покупателей и посетовала, что вокруг одни только трусы, которые боятся рисковать. Но не помогло и это. В итоге, в конце октября 2016 года, The Shadow Brokersотменили аукцион вовсе, и с тех пор от группы не было никаких известий,
В минувшую среду, 14 декабря 2016 года, на платформе Medium проявился пост от пользователя Boceffus Cleetus. Сообщение озаглавлено: «The Shadow Brokers пытаются продать инструменты АНБ через ZeroNet?». ZeroNet — это платформа для распределенного хостинга сайтов, использующая в работе блокчейн и BitTorrent. Boceffus Cleetus пишет, что он совсем не ИБ-эксперт, но может называться ZeroNet-энтузиастом, что объясняет, как он обнаружил сайт.
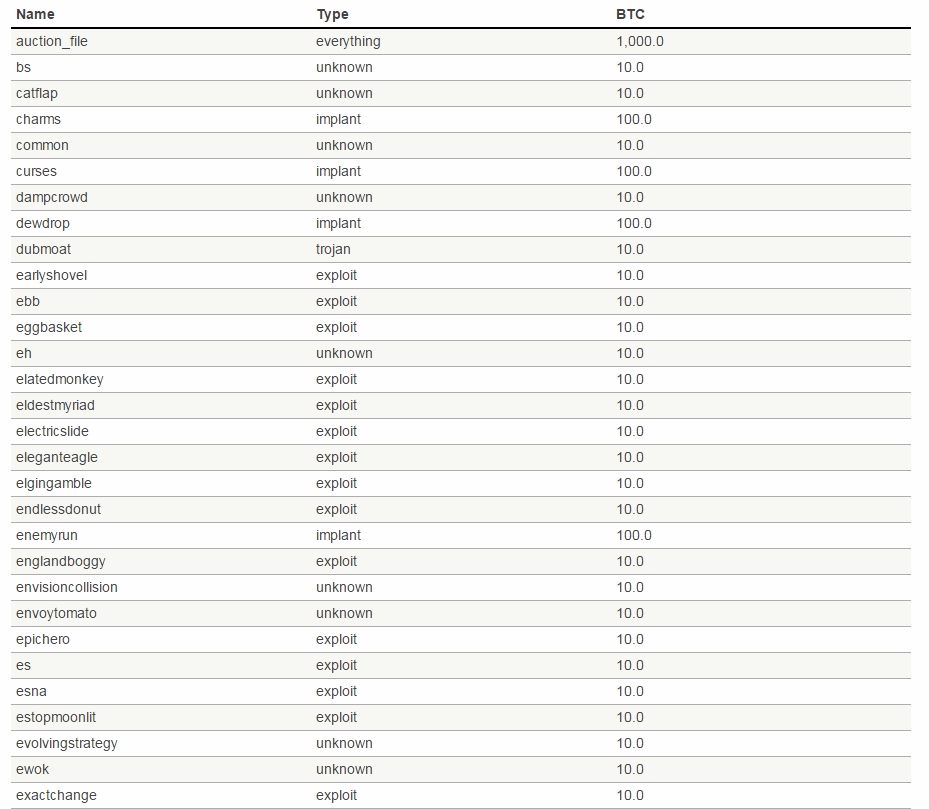
Судя по информации, опубликованной Boceffus Cleetus, теперь The Shadow Brokers пытаются продать похищенные у АНБ инструменты не единым архивом, а поштучно. Длинный список инструментов, опубликованный на сайте, разделен на категории (эксплоиты, трояны, импланты), а рядом с каждым «лотом» указана цена. Стоимость варьируется от 1 до 100 биткоинов ($780 — $78 000 по текущему курсу), а также можно приобрести весь набор сразу, по фиксированной цене 1000 битинов ($780 000).
К инструментам приложены скриншоты и дополнительные файлы, причем все они подписаны PGP-ключом с тем же fingerprint, которым The Shadow Brokers подписали августовский дамп.
Для осуществления покупки и связи с продавцами нужно написать на представленный на сайте адрес, указав название инструмента. В ответ хакеры обещают прислать биткоин-адрес для оплаты, а затем и пароль для дешифровки данных. При этом группа заверяет, что все файлы, как обычно, будут подписаны.
Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.
Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.
Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.
Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.
При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.