



Исследование: Более 8 800 плагинов для WordPress имеют уязвимости

Исследование: Более 8 800 плагинов для WordPress имеют уязвимости

Исследование: Более 8 800 плагинов для WordPress имеют уязвимости

Исследователи из RIPS Technologies, специализирующиеся на безопасности веб-приложений, проанализировали 44 705 из приблизительно 48 000 плагинов в официальном каталоге WordPress. Оказалось, что более чем 8 800 из них затрагивает, по крайней мере, одна уязвимость.

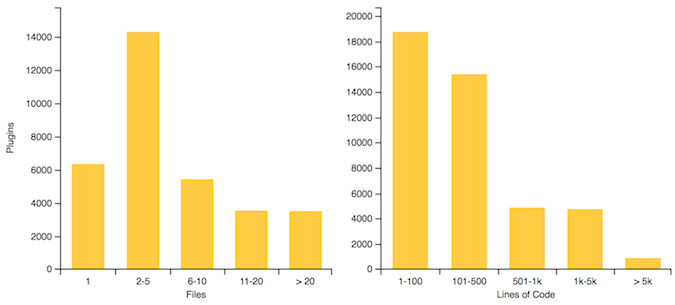
Компания загрузила все плагины и использовала свой статический анализатор кода, чтобы проверить те, у которых есть, по крайней мере, один PHP-файл. Анализ размера этих модулей показал, что примерно 14 000 из них имеют только 2-5 файлов и только в 10 500 из них есть более 500 строк кода.

Проанализировав плагины с более чем 500 строками кода (были классифицированы как «большие плагины»), эксперты пришил к выводу, что 4 559 или 43% из них имеют, по крайней мере, одну брешь средней степени опасности, например, межсайтовый скриптинг.

Также анализ RIPS показал, что в почти 36 тысячах плагинов нет каких-либо уязвимостей, а 1426 имеют бреши только низкого уровня опасности. Дыры средней степени были найдены в более чем 4 600 плагинах, высокой в 2 799, а критические в 41 плагине.

В общей сложности в плагинах было обнаружено 67 486 уязвимостей. Эксперты отметили, что большинство модулей не затрагивают уязвимости из-за их небольшого размера (меньше строк кода).

Что касается типов уязвимостей, то тут процентное соотношение распределилось следующим образом: более 68% XSS-брешей, чуть более 20% SQL-инъекции. XSS-уязвимости могут представлять серьезную опасность в случае с WordPress, но их эксплуатация требует взаимодействия с администратором. SQL-инъекции, с другой стороны, могут быть использованы без взаимодействия с пользователем и атаки могут быть автоматизированы.

В период с января по декабрь 2016 года, приманка компании RIPS обнаружила более 200 атак на плагины WordPress. 69 атаки были нацелены на Revolution Slider, 46 на Beauty & Clean Theme, 41 на MiwoFTP и 33 на Simple Backup. Эти атаки экслуатировали давно известные и хорошо задокументированные уязвимости.

Немецкая полиция читает WhatsApp и Signal без взлома шифрования

Правоохранительные органы Германии используют клонирование аккаунтов для слежки за перепиской в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Signal и Telegram. Для этого они подключают служебный компьютер к учётной записи подозреваемого как обычное доверенное устройство. Шифрование остаётся целым, просто полиция тихо садится внутрь защищённого канала.

О практике рассказало netzpolitik.org, получившее секретную директиву Таможенного криминального управления Германии (ZKA).

Метод тестировали с конца 2023 года, а 1 августа 2025-го перевели в статус постоянного инструмента для расследования тяжких и организованных преступлений.

Следователи используют штатные функции WhatsApp Web, Telegram Web и Signal Desktop. Чтобы привязать новый компьютер, нужен QR-код, подтверждение в приложении или проверочный код. Получить его можно через изъятый или добровольно переданный телефон, перехват СМС либо фишинг.

В одном из описанных случаев супруги дали полиции смартфоны, чтобы сотрудники сфотографировали сообщения от их дочери. Вместо этого полицейские якобы незаметно активировали WhatsApp Web и получили постоянный доступ к будущей переписке. Сервис воспринимал компьютер как легальное устройство и сам отправлял на него расшифрованные сообщения.

Некоторые клиенты синхронизируют и старую переписку. При подключении Signal постороннее устройство может получить сообщения за предыдущие 45 дней. Технически оно также способно видеть контакты и отправлять сообщения от имени владельца.

Ведомство не раскрывает масштабы слежки, сославшись на государственную тайну. Пользователям остаётся проводить ревизию самостоятельно: открыть раздел «Связанные устройства» в мессенджере и завершить все незнакомые сеансы.

RSS: Новости на портале Anti-Malware.ru